Configurer le pare-feu Windows sur un serveur dédié
Configurez le pare-feu intégré de Windows sur votre serveur dédié pour contrôler le trafic réseau entrant et sortant
Objectif
Pour protéger de manière optimale votre système, votre serveur sous Windows Server dispose de son propre pare-feu intégré. Son paramétrage vous permet d’augmenter les niveaux de sécurité et de garantir ainsi la disponibilité et l’intégrité de tous les éléments hébergés sur le serveur, tels que les rôles, les services, les dossiers partagés.
Ce guide vous explique comment appliquer les règles du pare-feu sous Windows.
OVHcloud met à votre disposition des services dont la configuration, la gestion et la responsabilité vous incombent. Il vous revient de ce fait d'en assurer le bon fonctionnement.
Nous mettons à votre disposition ce guide afin de vous accompagner au mieux sur des tâches courantes. Néanmoins, nous vous recommandons de faire appel à un prestataire spécialisé et/ou d'échanger avec notre communauté d'utilisateurs si vous éprouvez des difficultés ou avez des doutes concernant l’administration, l’utilisation ou la sécurisation d’un serveur. Plus d’informations dans la section « Aller plus loin » de ce guide.
Prérequis
- Disposer d’un serveur dédié sous Windows dans votre compte OVHcloud.
- Disposer d'un accès administrateur à votre serveur via un bureau distant.
En pratique
Étape 1 : accéder au pare-feu Windows
Afin d’accéder au pare-feu Windows, vous pouvez suivre cet ordre :
- cliquez sur
Démarrer; - cliquez sur
Rechercher; - recherchez « Pare-feu Windows Defender » via la barre de recherche ;
- cliquez sur
Pare-feu Windows Defender.
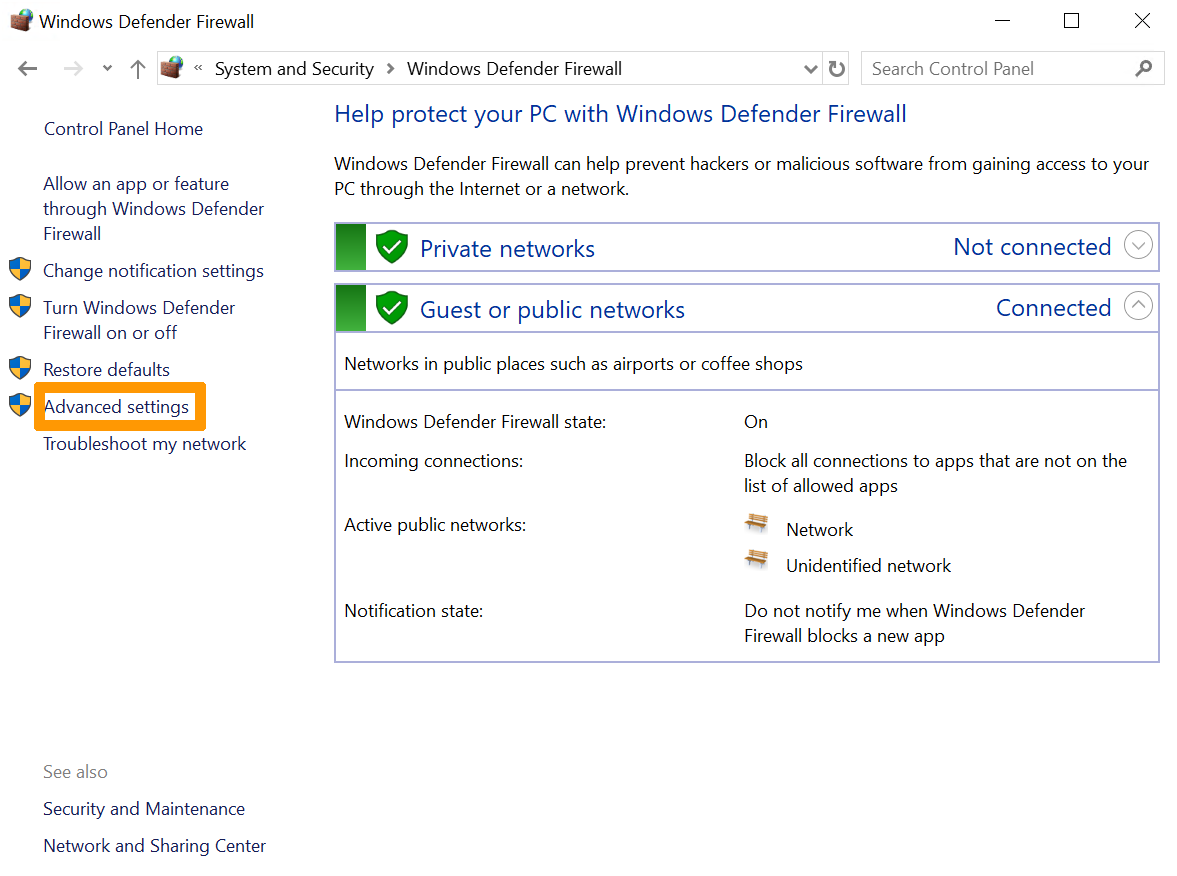
Cliquez ensuite sur la ligne Configuration avancée.
Étape 2 : activer une règle de trafic entrant
Dans la fenêtre affichée, vous trouverez des paramètres tels que :
- Règles d’entrée et de sortie
- Règles de sécurité de la connexion
- Options de surveillance du pare-feu du serveur
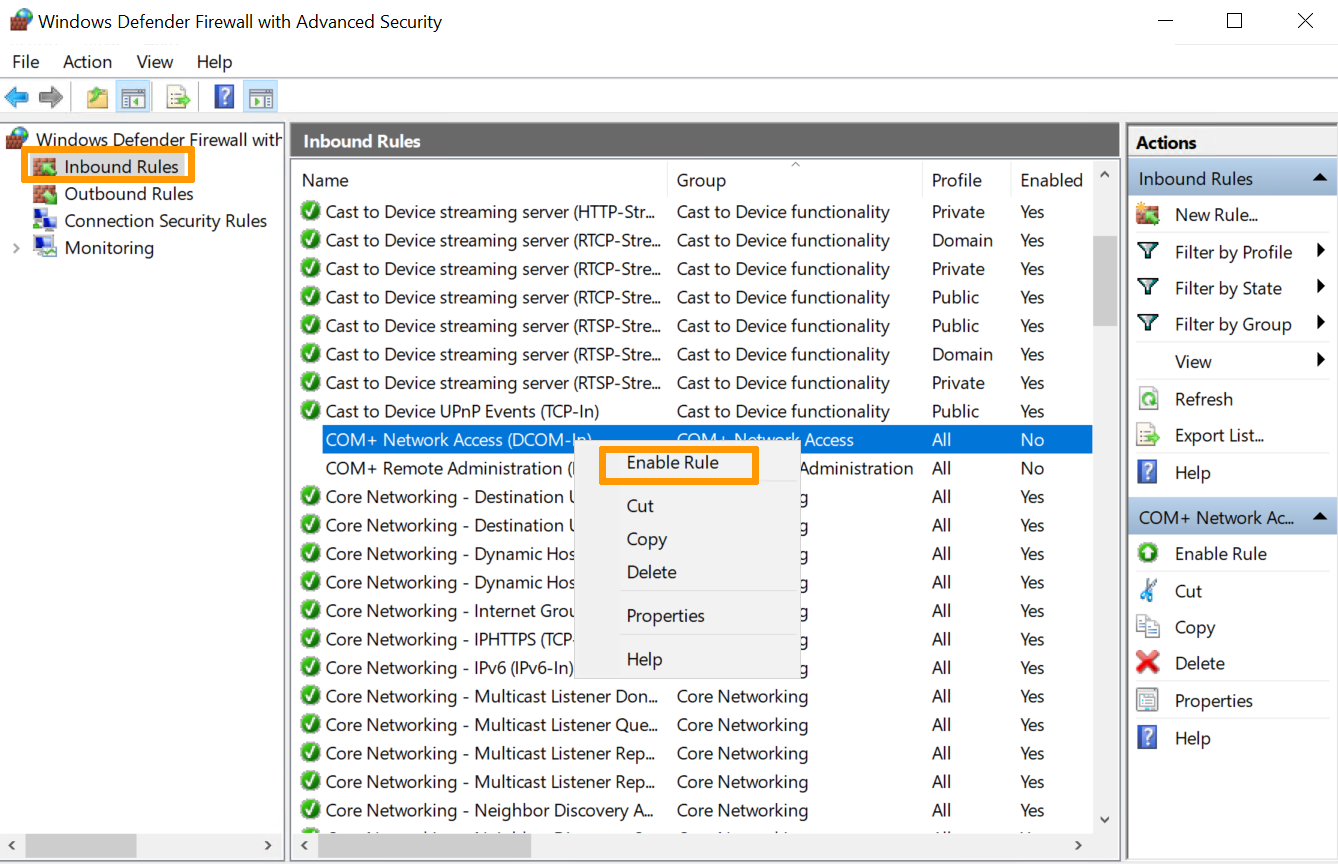
En sélectionnant les Règles de trafic entrant , toutes les règles préconfigurées de Windows Server associées aux connexions réseau et aux paquets entrants s’affichent. Certaines de ces règles ne sont pas activées par défaut. Si vous souhaitez les activer, faites un clic-droit sur la règle et sélectionnez l’option Activer la règle .
Étape 3 : créer une nouvelle règle
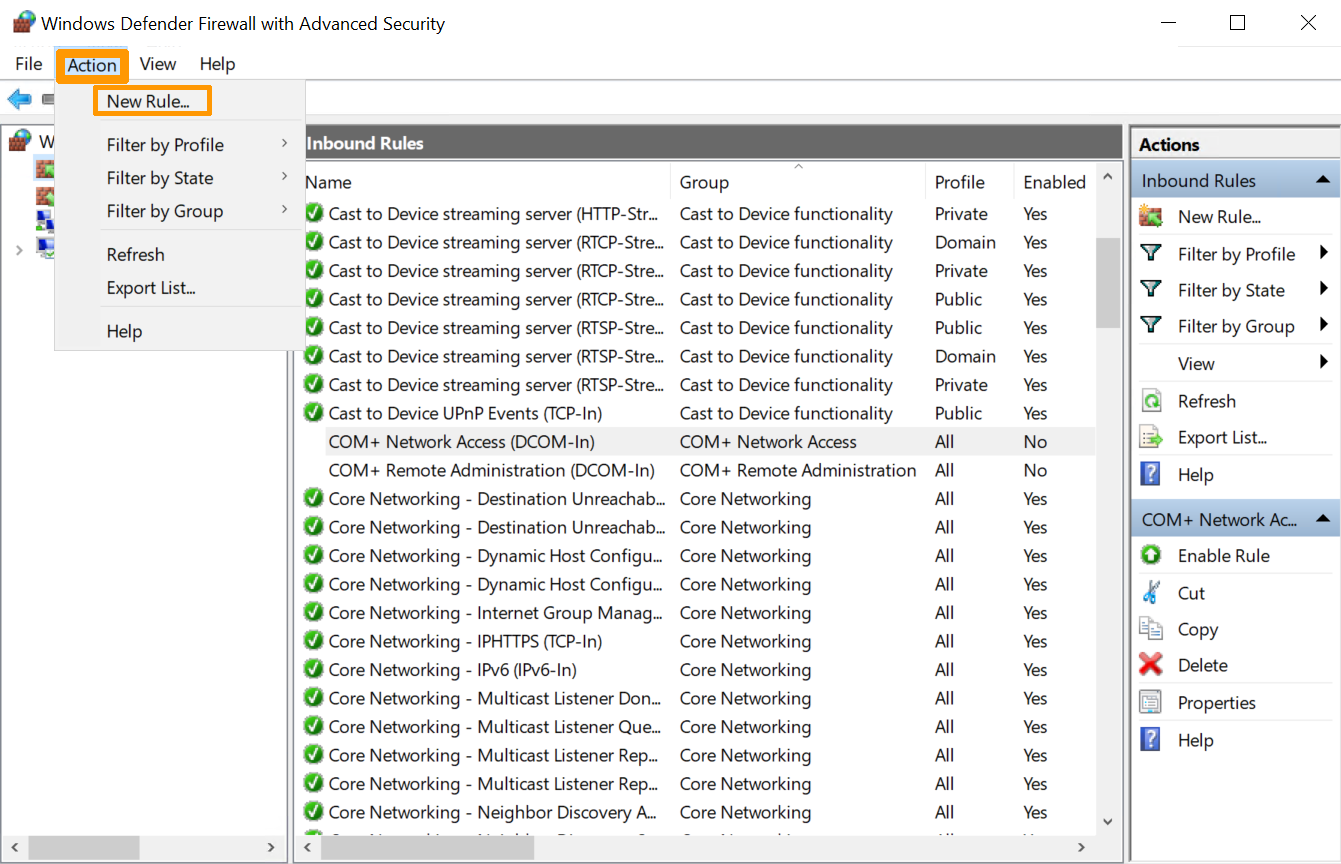
Pour créer une nouvelle règle, allez dans le menu Action et sélectionnez Nouvelle règle, ou cliquez sur Nouvelle règle dans le panneau de droite.
Étape 4 : définir le type de règle à activer
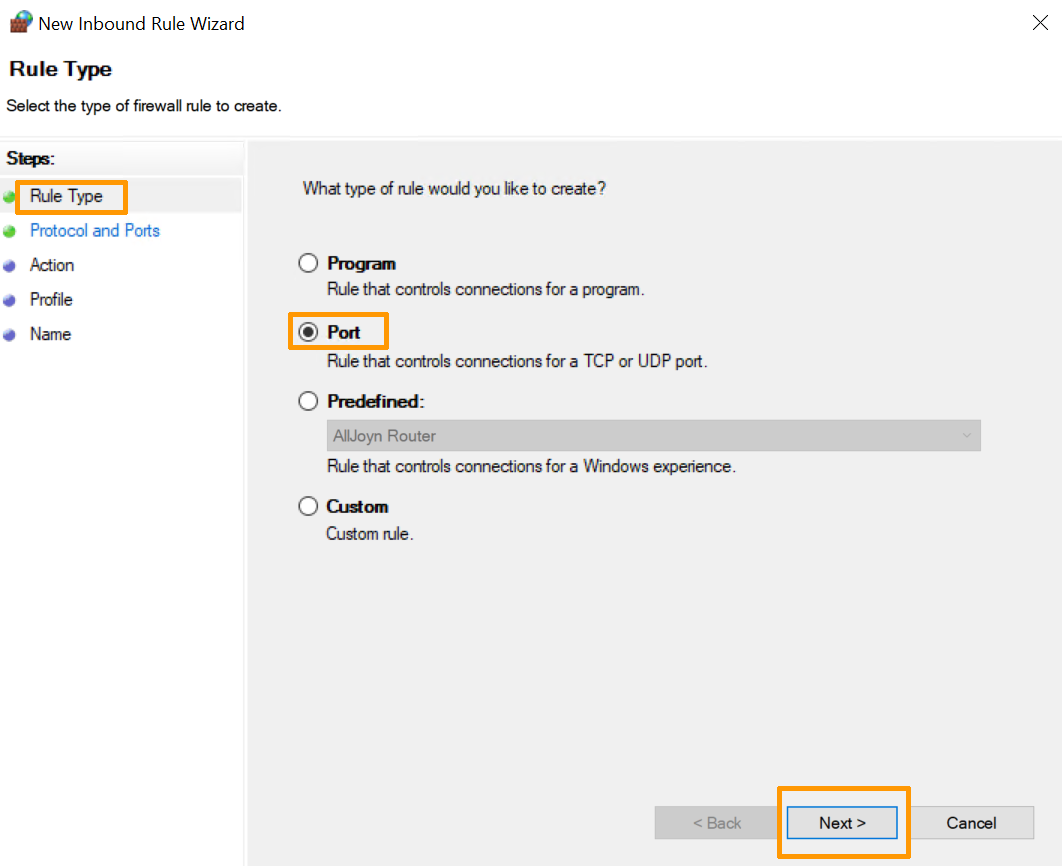
L’assistant s’affiche pour définir le type de règle à créer. Sélectionnez l’option Port.
Étape 5 : définir le type de port à activer
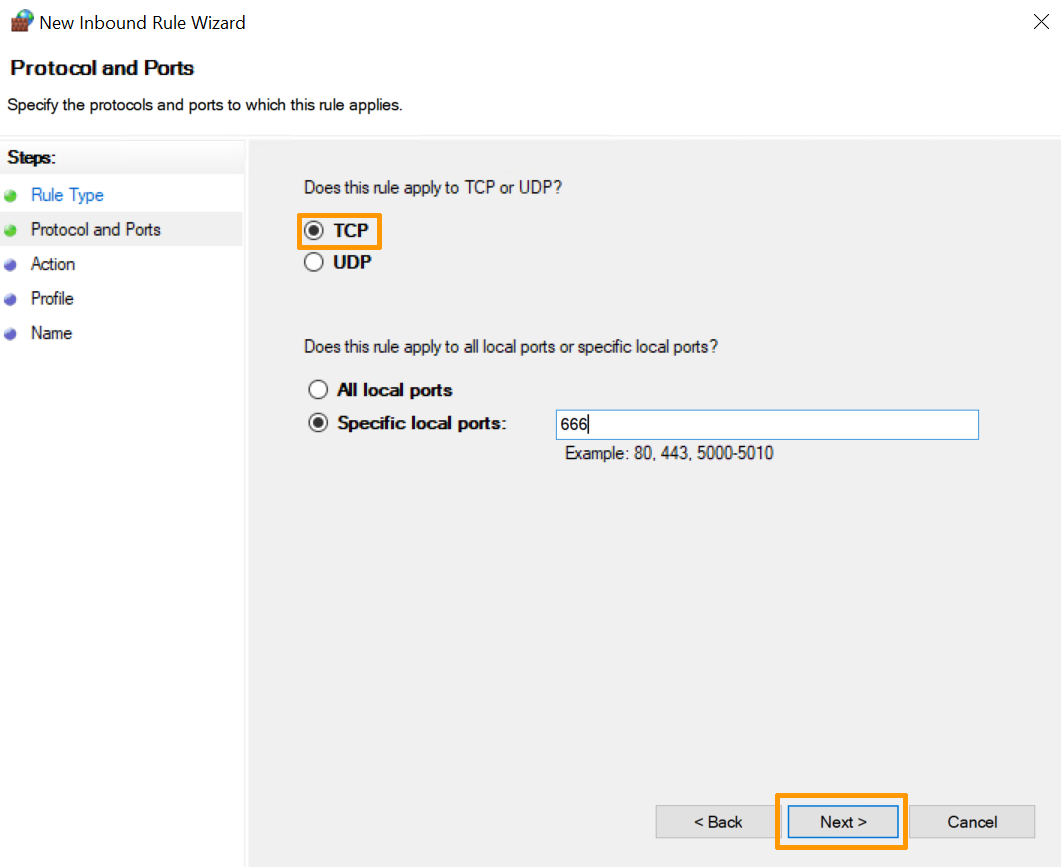
À l'étape suivante, définissez le type de port à activer :
-
TCP (protocole de contrôle de transmission)
C’est un protocole orienté connexion, c’est-à-dire qu’avec TCP, il sera possible de créer des connexions entre des hôtes afin d’envoyer des flux de données. Ce protocole garantit que les données sont livrées au destinataire sans erreur et dans le même ordre dans lequel elles ont été envoyées.
-
UDP (User Datagram Protocol – Protocole de datagramme utilisateur)
C’est un protocole non orienté vers la connexion. Son développement repose sur l’échange de datagrammes et facilite l’envoi de datagrammes à travers le réseau. Aucune connexion préalable avec la destination n’est nécessaire.
Vous pouvez également sélectionner l’option Tous les ports locaux pour activer tous les ports TCP ou UDP sur un serveur non-sécurisé. Vous pouvez aussi sélectionner l’option Ports locaux spécifiques pour déterminer quel port doit être autorisé.
Étape 6 : autoriser ou bloquer la connexion
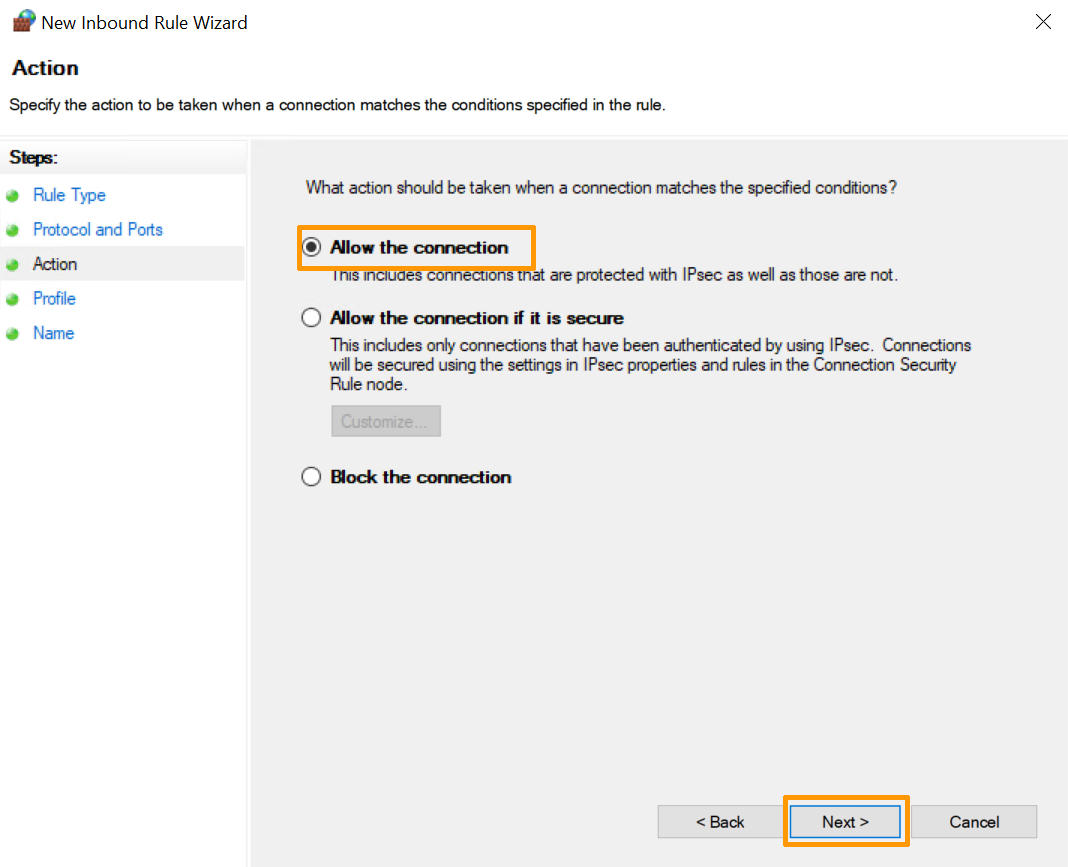
Pour définir l’action que cette règle va déclencher, les options suivantes sont disponibles. Sélectionnez celle qui vous convient.
- Autoriser la connexion. Cette option permet une communication complète via ce port.
- Autoriser la connexion si elle est sécurisée. Cette option permet aux données d’être transmises uniquement si la connexion est authentifiée via IPsec.
- Bloquer la connexion. Cette option empêche les données d’être acheminées via ce port.
Sélectionnez l’option Autoriser la connexion et cliquez sur Suivant.
Étape 7 : définir le profil et le nom de la règle
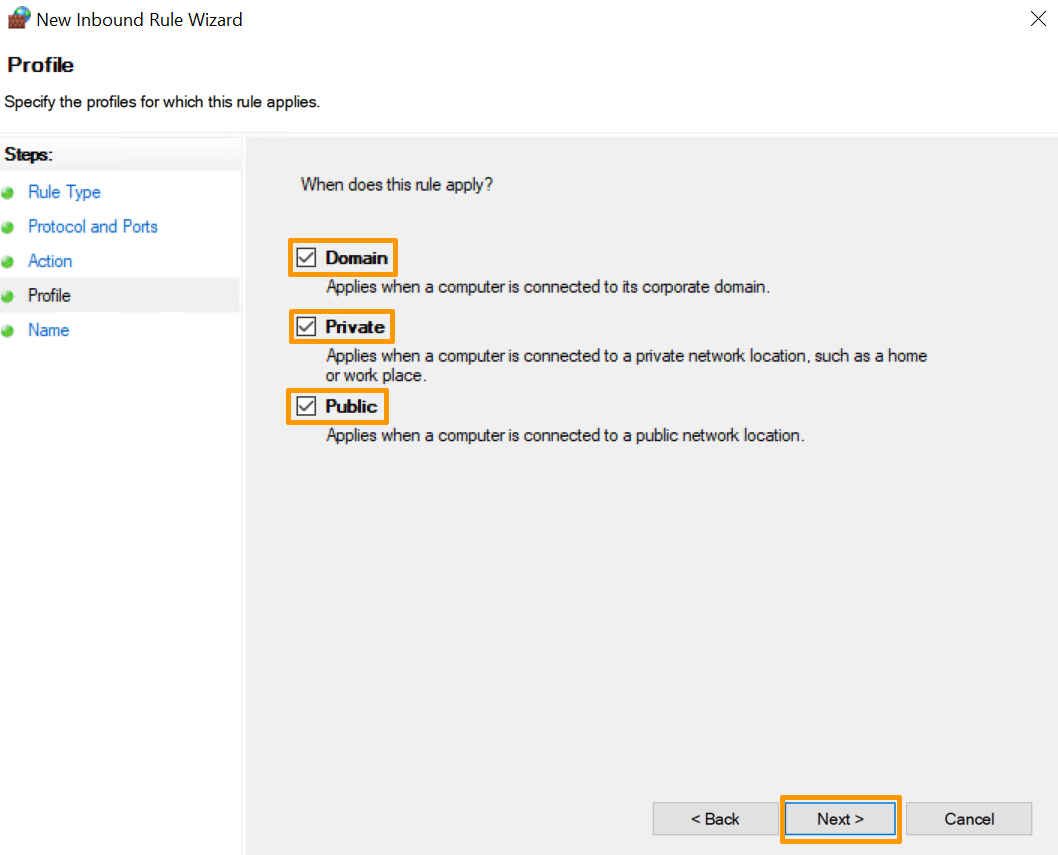
Vous devez enfin choisir sur quels profils la règle doit s'appliquer, parmi les profils public, de domaine ou privé. Vous pouvez tous les activer si vous le souhaitez.
Attribuez un nom et une description à la nouvelle règle (optionnel) afin de faciliter son utilisation :
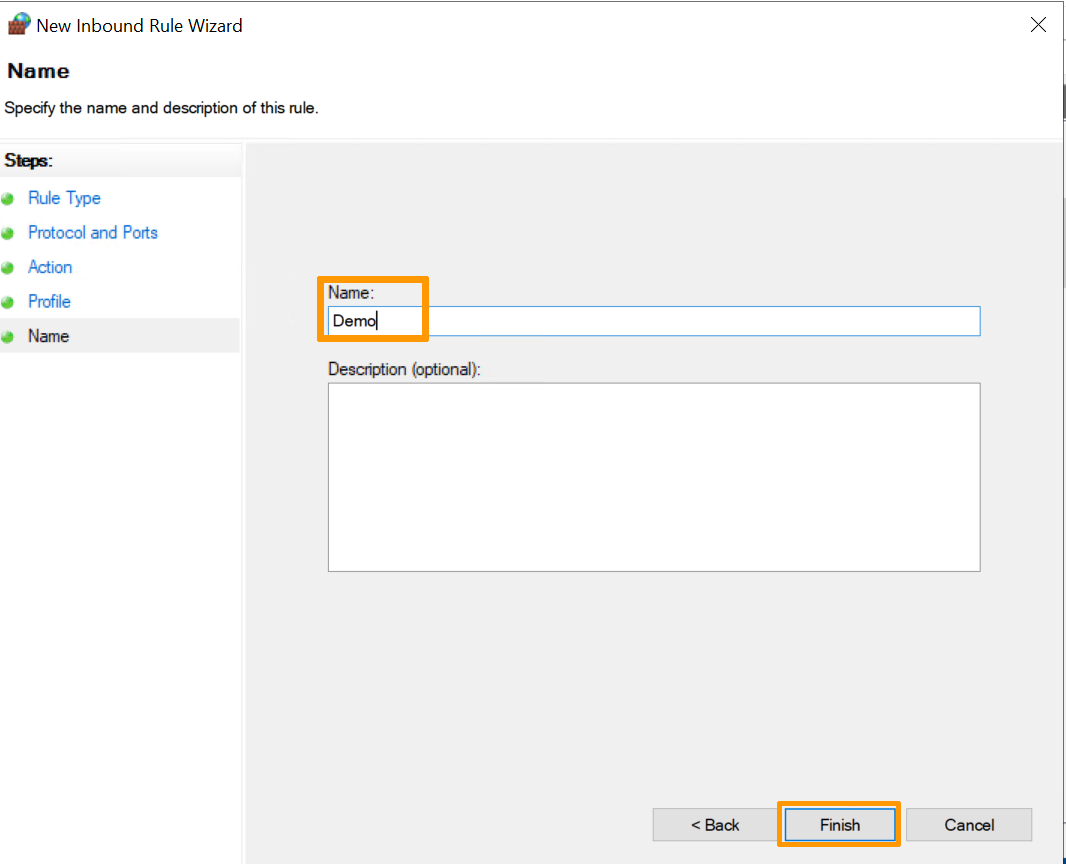
Cliquez sur le bouton Terminer pour terminer le processus et créer la nouvelle règle.
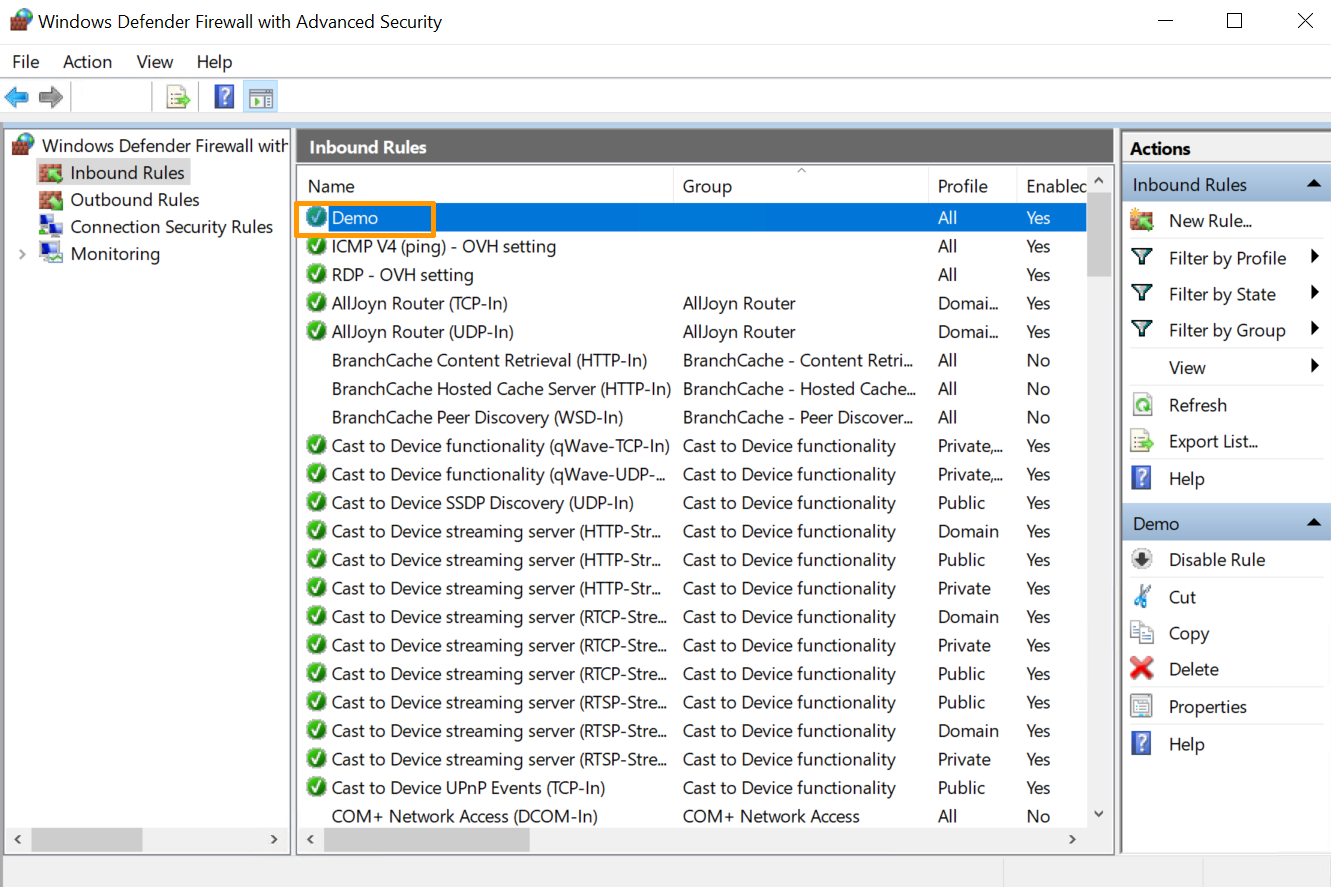
Par la suite, vous pouvez modifier les paramètres de la nouvelle règle créée.
Aller plus loin
Activer et configurer le Edge Network Firewall
Suivre les attaques DDoS avec le tableau de bord Anti-DDoS
Échangez avec notre communauté d’utilisateurs.