
IAM pour Logs Data Platform - Présentation et FAQ
Une présentation du fonctionnement de l'IAM avec Logs Data Platform
Objectif
Ce guide explique l'intégration de Logs Data Platform avec l'IAM OVHcloud.
Prérequis
- Un compte OVHcloud
- Un accès au
- Un service Logs Data Platform
En pratique
En quoi l'IAM est-il utile pour Logs Data Platform ?
Activer l'IAM OVHcloud sur Logs Data Platform délègue l'authentification, la gestion des accès et les permissions à l'IAM OVHcloud. L'utilisation de l'IAM présente plusieurs avantages :
- Toutes les identités OVHcloud peuvent se connecter avec leurs identifiants à toutes les interfaces web (Graylog/OpenSearch Dashboards). Le compte connecté sera l'identité choisie pour l'accès à l'interface. Vous n'aurez plus besoin du nom d'utilisateur Logs Data Platform. L'IAM permet également d'utiliser des méthodes d'authentification à deux facteurs et des services de fédération.
- Les jetons d'API peuvent être aussi bien des jetons de compte de service que des jetons d'accès personnels, gérés directement via les API de l'IAM OVHcloud.
- Les groupes de ressources vous permettent de partager les sous-ressources de Logs Data Platform de manière plus cohérente.
- Les politiques IAM débloquent des cas d'usage avancés impossibles avec les permissions, grâce à des actions granulaires.
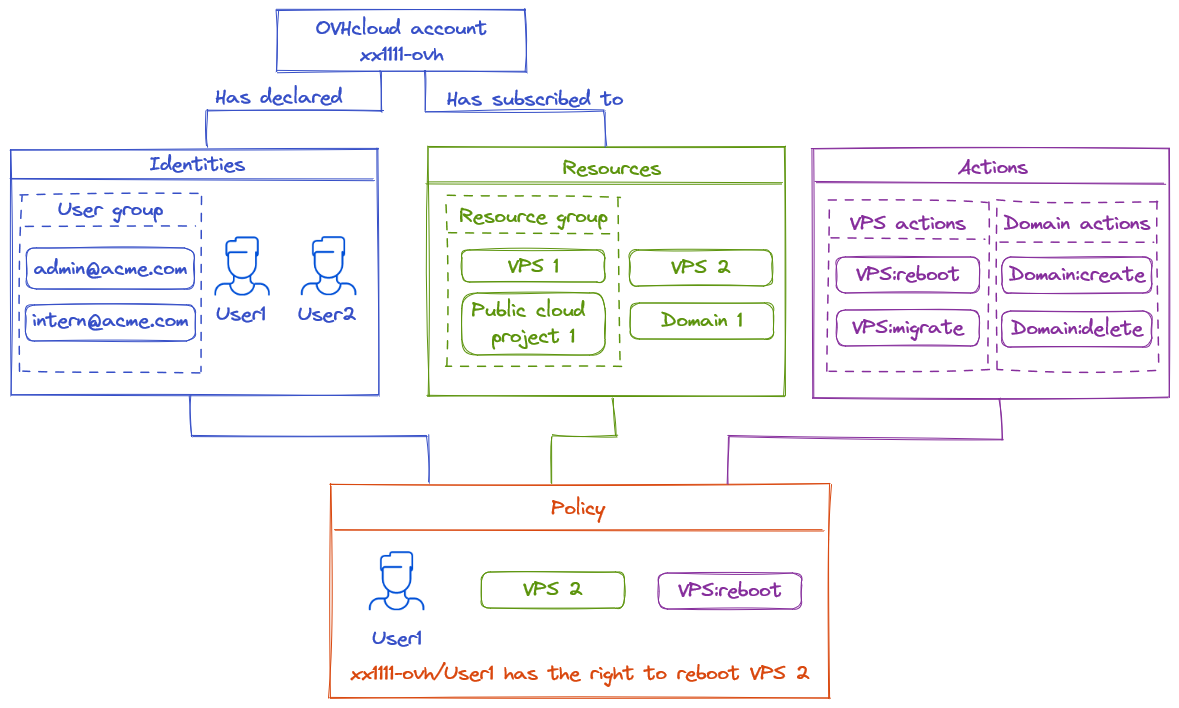
Comment activer l'IAM OVHcloud pour mon compte existant sur Logs Data Platform ?
Si vous disposez d'un service existant, suivez ces étapes :
- Remplacez tous vos Rôles et permissions par des politiques appropriées.
- Assurez-vous qu'aucun Rôle n'est déclaré dans votre service.
- Assurez-vous que votre service ne figure dans aucun Rôle.
- Assurez-vous que vous n'avez aucun jeton.
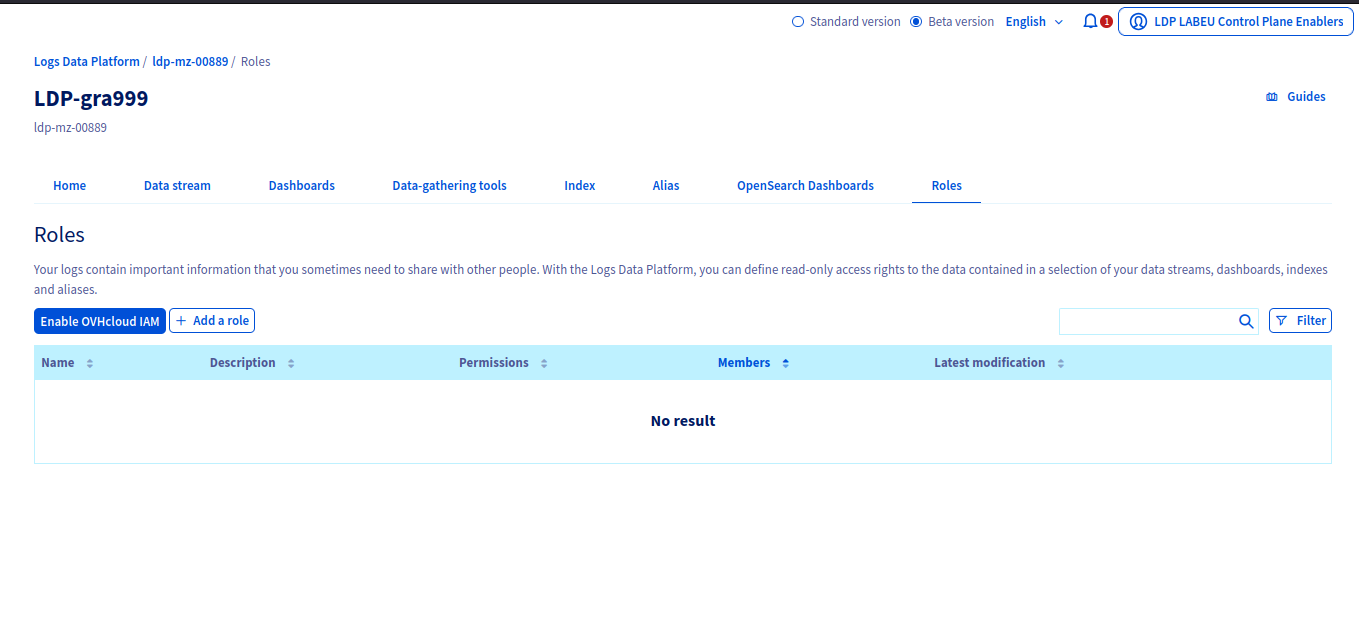
- Utilisez le bouton dédié
Activer l'IAM OVHclouddans la section Rôles du Control Panel de Logs Data Platform.
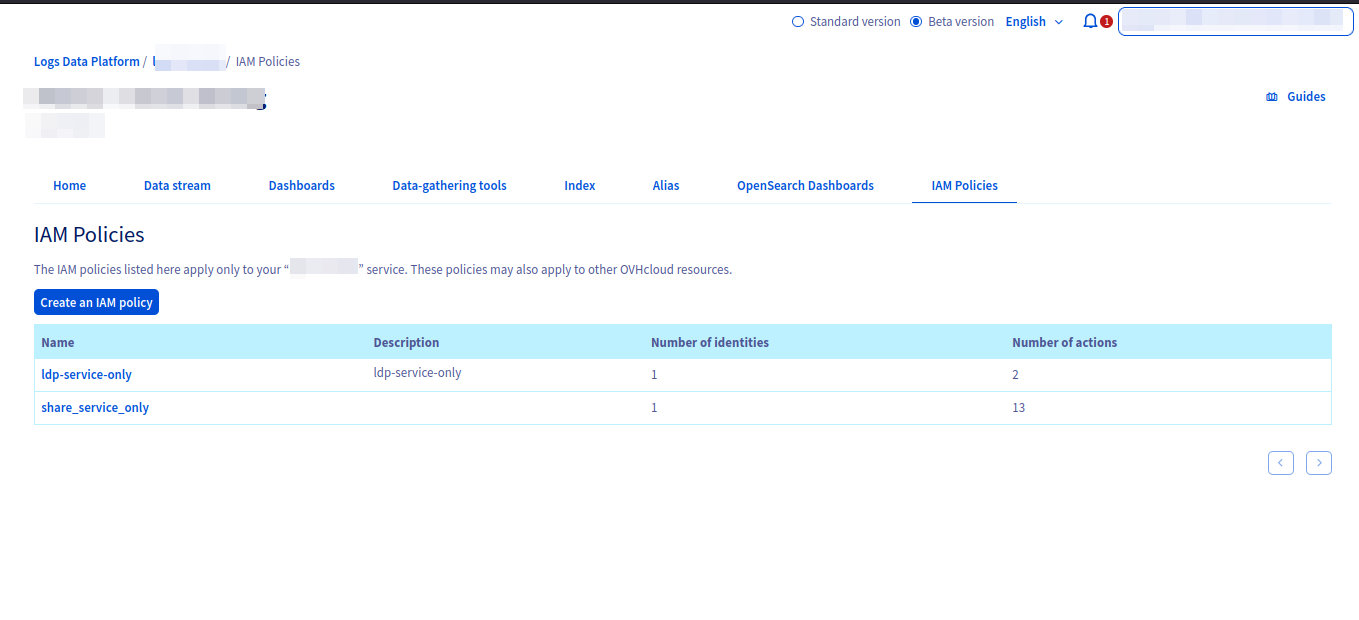
Une fois l'IAM activé, une nouvelle section Politiques IAM remplacera l'ancienne section Rôles.
Comment activer l'IAM OVHcloud sur un nouveau service ?
Lors de la création d'un nouveau service, vous pouvez directement opter pour l'utilisation de l'IAM et utiliser les politiques IAM pour gérer les droits d'accès.
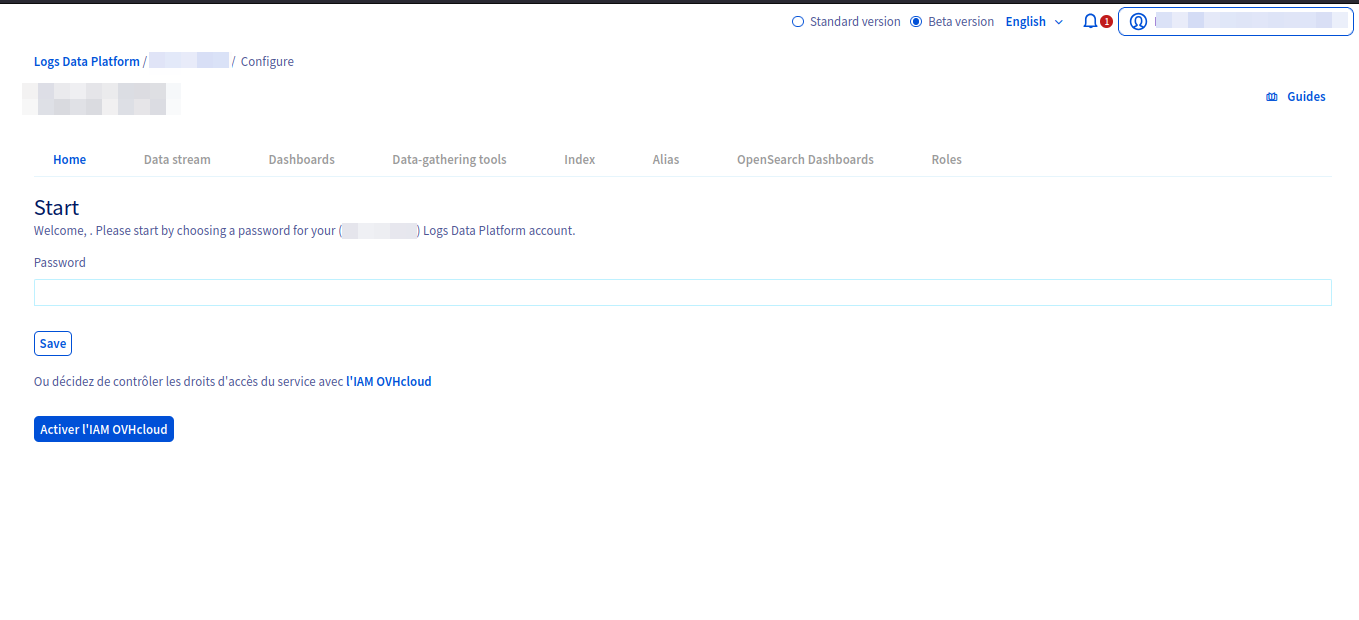
Une fois l'IAM activé, vous pouvez librement utiliser n'importe quelle identité OVHcloud pour interagir avec Logs Data Platform.
Comment se connecter à Graylog avec l'IAM ?
Lors de la connexion à Graylog, vous pouvez choisir entre l'ancien système nom d'utilisateur/mot de passe (pour les services sans IAM activé) ou n'importe quel fournisseur IAM OVHcloud (EU, CA ou US). Cliquer sur le bouton Log in correspondant vous redirige vers le fournisseur IAM OVHcloud approprié pour terminer l'authentification.
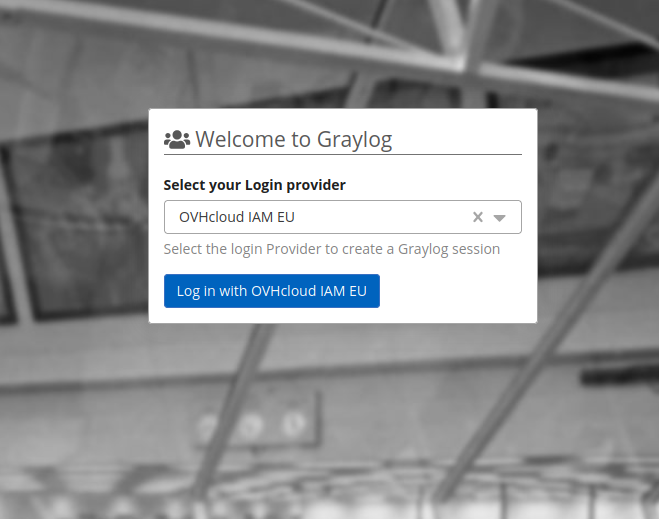 | 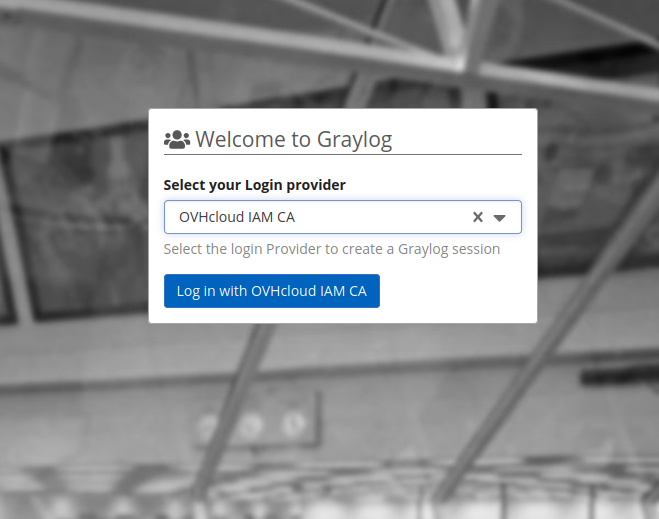 | 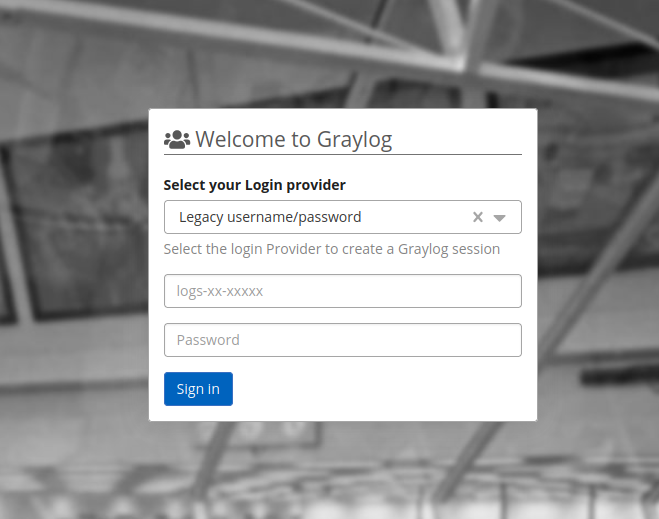 |
Comment se connecter à OpenSearch Dashboards avec l'IAM ?
Lors de la connexion à OpenSearch Dashboards, sélectionnez le fournisseur lié à votre service OVHcloud. Le bouton Log in with OVHcloud IAM vous redirige vers votre fournisseur pour terminer l'authentification.
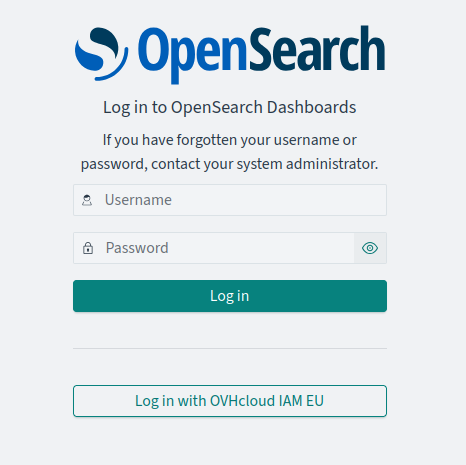
Une fois cette étape terminée, vous serez redirigé vers l'instance OpenSearch Dashboards, entièrement authentifié.
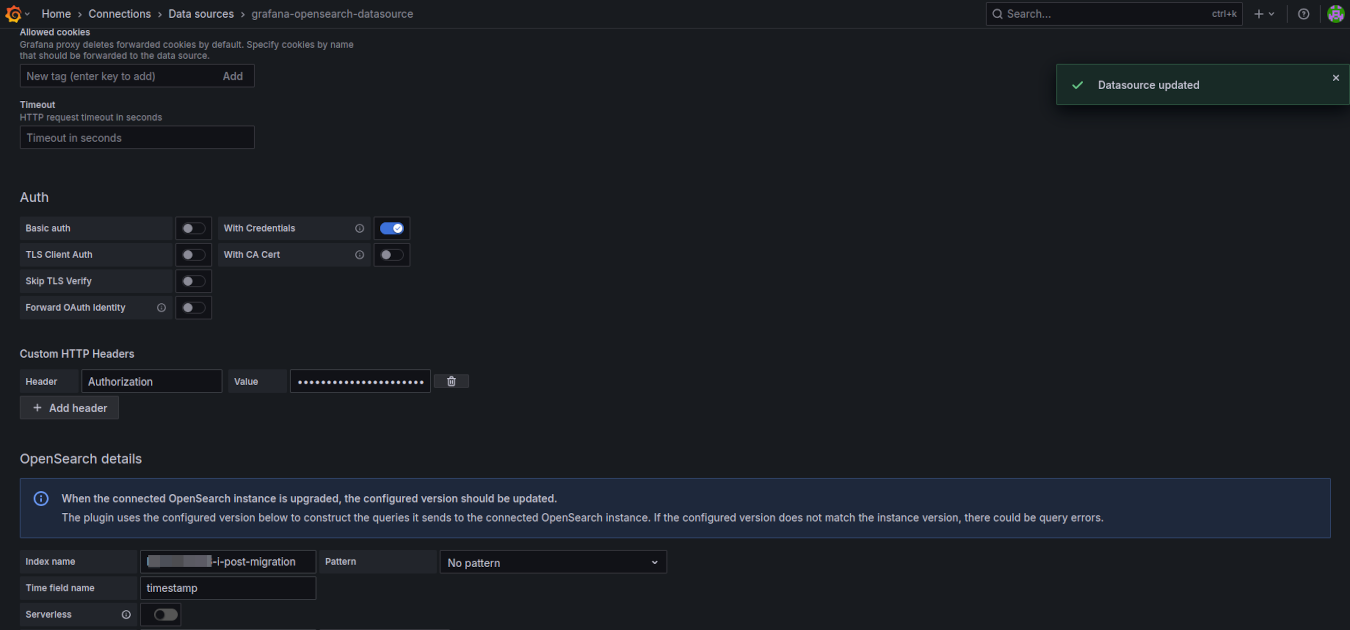
Comment se connecter à Grafana avec l'IAM ?
- Si votre fournisseur d'identité est l'IAM OVHcloud, vous pouvez sélectionner l'option Forward OAuth identity pour transmettre l'identité connectée à Logs Data Platform.
- Si vous utilisez un autre fournisseur d'authentification, vous pouvez forger un en-tête Authorization avec un jeton compatible IAM. Consultez la section suivante pour savoir comment générer ce type de jeton. Le contenu de l'en-tête doit être
Bearer: <Your Token>. Remplacez<Your Token>par la valeur de votre jeton.
Comment interagir avec l'API des backends de Logs Data Platform ?
Avec l'IAM activé, les jetons sont remplacés par des clés d'API (schéma d'authentification Bearer). Ces clés peuvent être des jetons de comptes de service ou des jetons d'accès personnels. Utilisez l'API OVHcloud pour générer ces jetons.
Par exemple, si vous êtes sur le cluster gra1, curl peut utiliser ces jetons de la façon suivante :
Comment créer des index ou des alias sur les API des backends de Logs Data Platform ?
Tout d'abord, assurez-vous que l'identité que vous souhaitez utiliser dispose de la permission de créer des index et des alias pour le service. Si elle est autorisée, les jetons d'accès personnels ou les clients OAuth2 de compte de service peuvent effectuer des opérations de création/suppression.
Le préfixe précédemment utilisé pour les index et les alias était le nom d'utilisateur. Désormais, le préfixe est le nom du service. Vous trouverez le nom du service sur la page d'accueil du Control Panel de Logs Data Platform. C'est aussi le suffixe de l'URN d'un service Logs Data Platform. Par exemple :
urn:v1:eu:resource:ldp:ldp-ab-56945
Le service est rattaché à un unique Logs Data Platform ; vous ne pourrez donc créer des éléments que sur ce cluster. Par exemple, si ldp-ab-56945 se trouve sur gra1 :
De même, les alias créés via les API OpenSearch doivent être préfixés par l'un de vos services autorisés.
Aller plus loin
- Introduction à Logs Data Platform
- IAM pour Logs Data Platform - Présentation et FAQ
- Notre documentation
- Créer un compte : Essayez !
- Rejoignez notre communauté d'utilisateurs