For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/fr/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/fr/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/fr/guides/bare-metal-cloud/dedicated-servers/configuring-the-vrack-between-the-public-cloud-and-a-dedicated-server.md.
Découvrez comment configurer un réseau privé entre une instance Public Cloud et un serveur dédié.
Objectif
Le vRack OVHcloud est un réseau privé qui vous permet de configurer l'adressage entre deux ou plusieurs Serveurs dédiés OVHcloud. Mais il vous permet également d'ajouter des instances Public Cloud à votre réseau privé afin de créer une infrastructure de ressources physiques et virtuelles.
Les deux services doivent se trouver dans le même vRack.
Accès à l'espace client OVHcloud
Lien direct :
Pour accéder à vos services :Public Cloud > Sélectionnez votre projet
Warning
Cette fonctionnalité peut être indisponible ou limitée sur les serveurs dédiés Eco.
Consultez notre comparatif pour plus d’informations.
En pratique
Ajouter un projet Public Cloud au vRack
Info
Ceci ne s'applique pas aux projets nouvellement créés et livrés automatiquement avec un vRack. Pour visualiser le vRack une fois le projet créé, cliquez sur Network dans le menu situé à gauche de l'écran, puis sur Réseau Privé vRack pour visualiser le(s) vRack(s).
Vous pouvez également retirer le projet du vRack qui lui a été attribué et l'attacher à un autre vRack si vous le souhaitez, en particulier si vous aviez déjà un vRack existant avec votre/vos serveur(s) dédié(s).
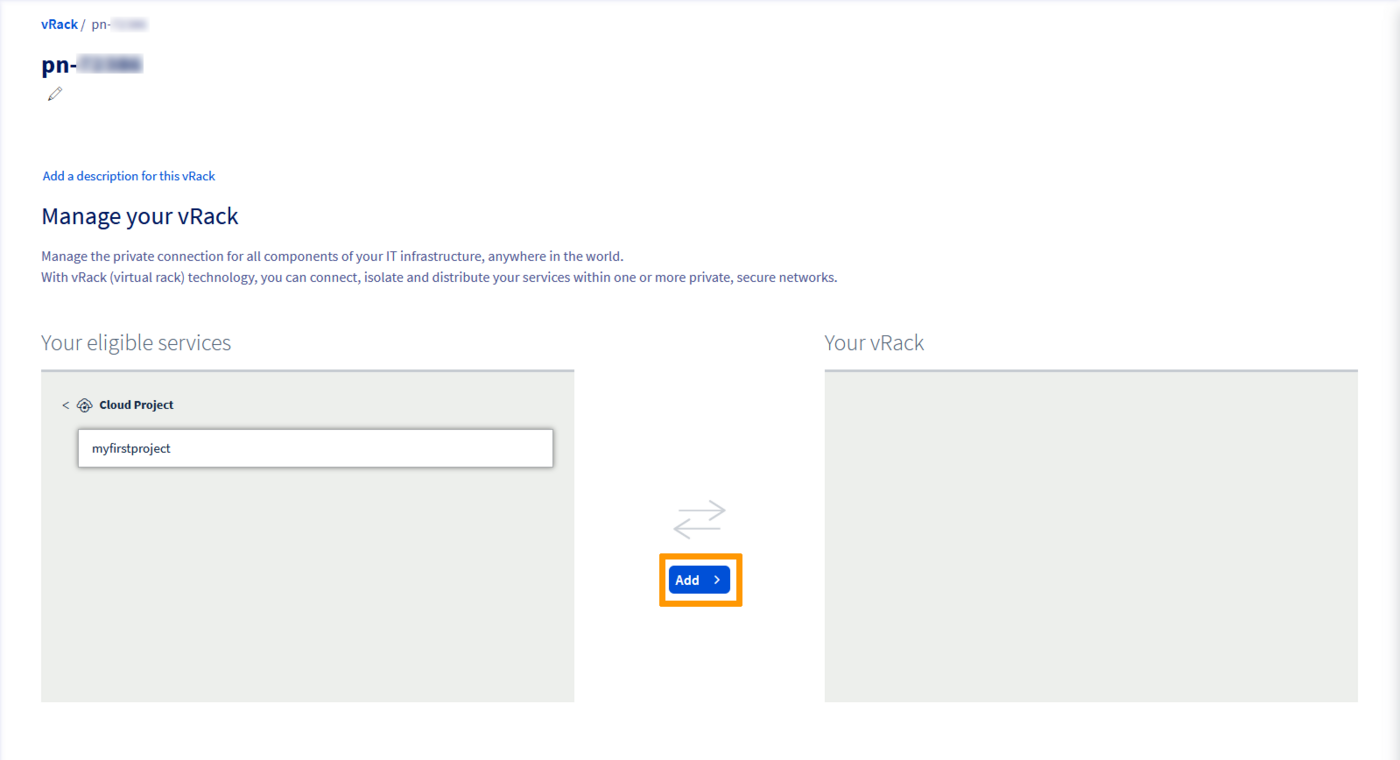
Dans la liste des services éligibles, sélectionnez le projet que vous souhaitez ajouter au vRack, puis cliquez sur le bouton Ajouter.
Intégrer une instance dans le vRack
Info
Ce guide décrit la mise en place d’une configuration simple de vRack entre une instance Public Cloud et un serveur dédié.
Si vous avez déployé vos instance(s) avec un mode de déploiement tel que les zones locales ou multi AZ, notez que les zones locales ne prennent pas encore en charge le vRack.
En outre, le vRack est un réseau L2 global et ne prend pas en charge la résilience au niveau "zone" ou "région".
Deux situations peuvent se présenter à vous :
L'instance n'existe pas encore.
L’instance existe déjà et vous devez l’ajouter au vRack.
Cas d’une nouvelle instance
Si vous avez besoin d’aide, consultez le guide Créer une instance Public Cloud. Lors de la création d’une instance, vous pourrez spécifier, durant l’étape 5, un réseau privé dans lequel intégrer votre instance.
Cas d’une instance déjà existante
Une fois que votre projet est lié à un vRack, vous pouvez créer un réseau privé et l'attacher à des instances existantes.
Dans l'onglet Public cloud, cliquez sur Private Network dans le menu de gauche sous Network.
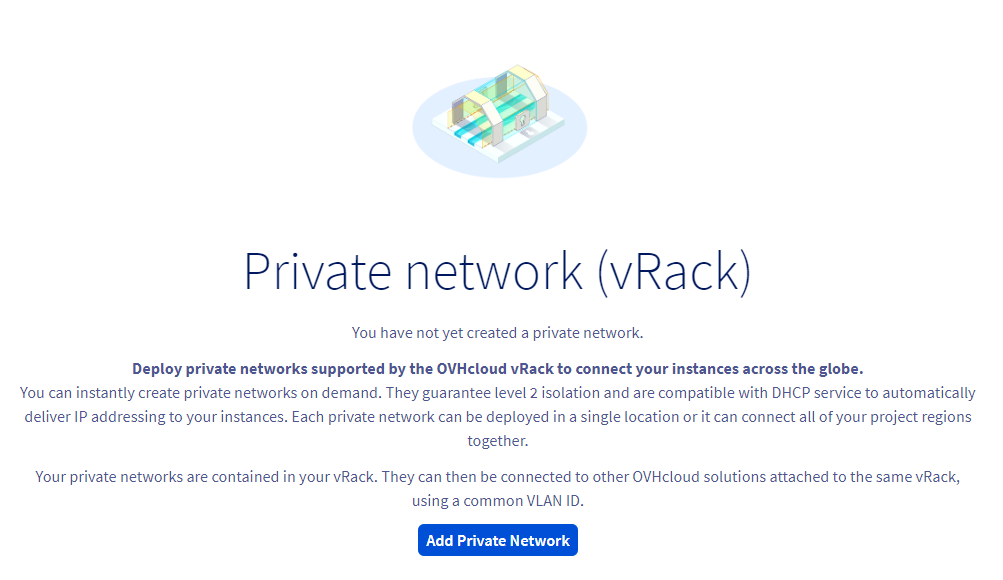
Cliquez sur le bouton Ajouter un réseau privé.
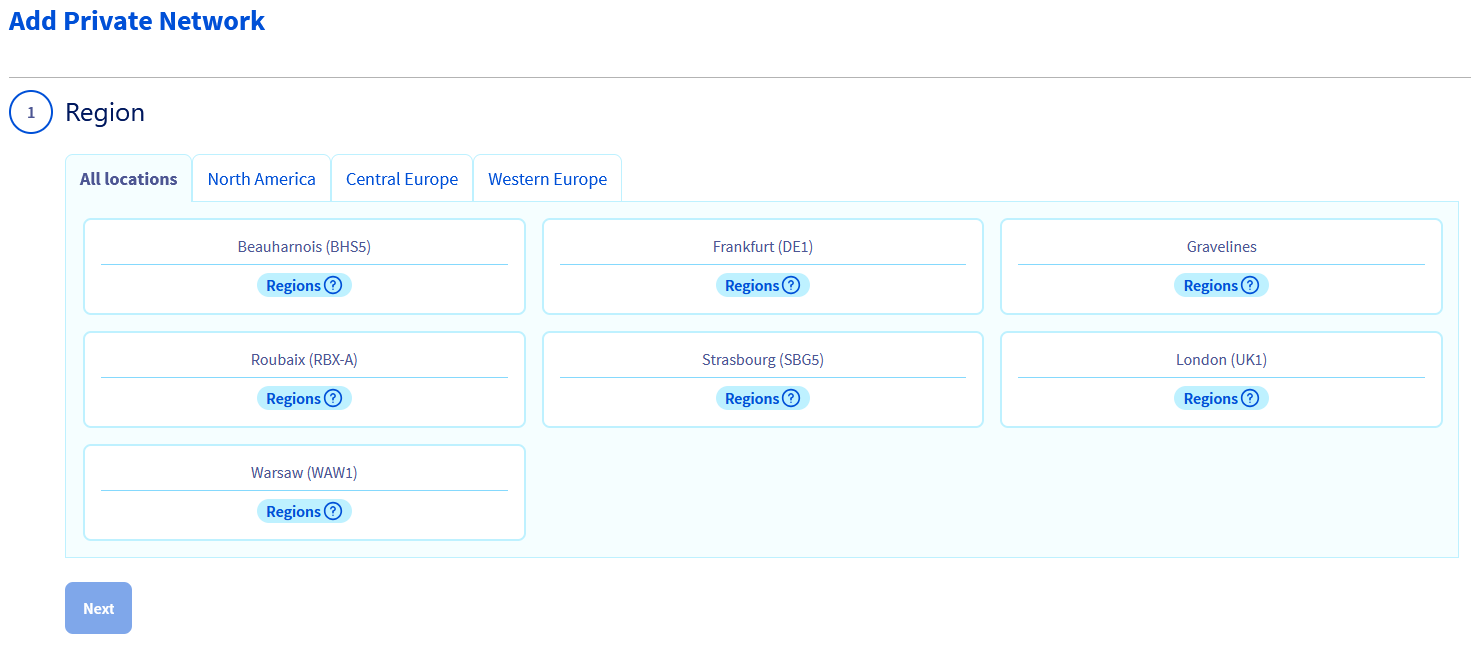
La page suivante vous permet de personnaliser plusieurs paramètres.
Sélectionnez la région dans laquelle vous souhaitez placer le réseau privé. Assurez-vous qu'il se trouve dans la même région que l'instance existante.
Pour que les deux services puissent communiquer entre eux, ils doivent être « taggués » avec le même VLAN ID.
Ceci peut être configuré à l'étape suivante.
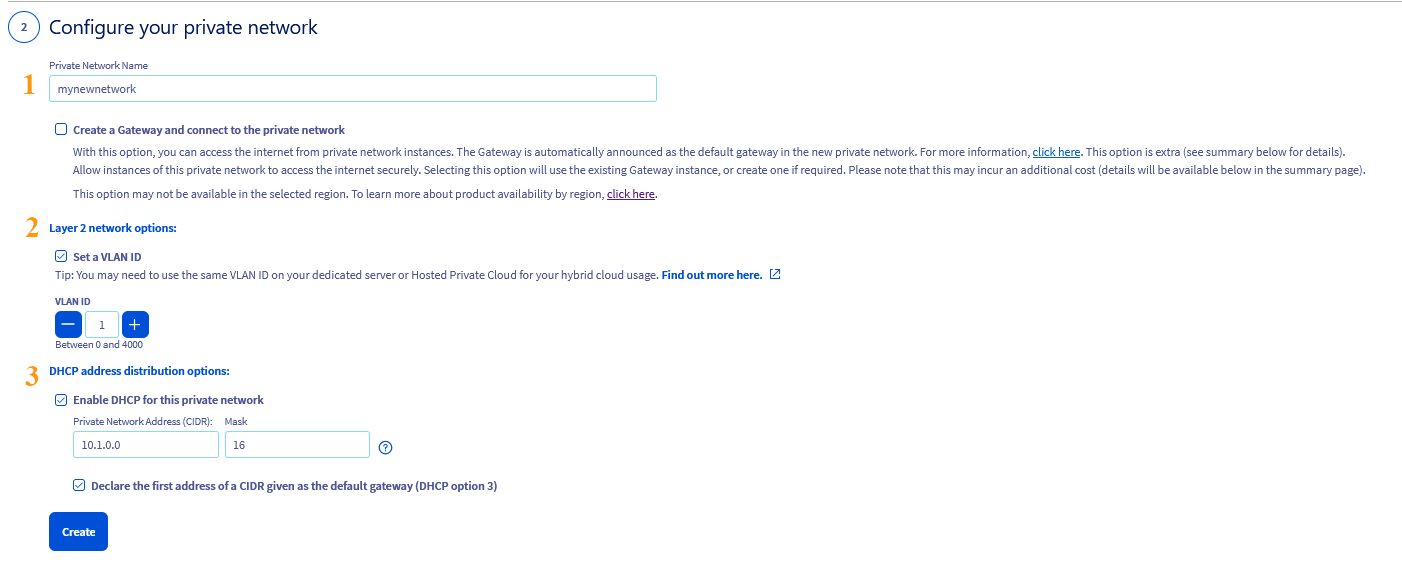
Cette étape offre plusieurs options de configuration. Pour les besoins de ce guide, nous allons nous concentrer sur les éléments nécessaires. Cliquez sur les onglets ci-dessous pour afficher les détails :
Nom du réseau privé
Options réseau Layer 2
Utilisation d'un VLAN ID différent
Options de distribution des adresses DHCP
Entrez un nom pour votre réseau privé.
Par défaut, le VLAN ID des serveurs dédiés est 0. Pour utiliser ce VLAN ID pour une instance, il sera nécessaire de marquer le réseau privé avec le VLAN 0 également.
Cochez la case Set a VLAN ID et sélectionnez VLAN ID 0.
Si vous ne cochez pas la case, le système attribuera un numéro d'identifiant VLAN aléatoire à votre réseau privé.
Si vous n'avez pas l'intention d'utiliser le VLAN ID 0, vous pouvez sélectionner un ID différent compris entre 1 et 4000. Dans ce cas :
Lors de la configuration du vRack sur le serveur dédié, ce VLAN ID doit être inclus dans le(s) fichier(s) de configuration réseau.
Info
Il est possible d'utiliser le même VLAN ID pour plusieurs réseaux privés, mais cela nécessite une gestion rigoureuse des adresses IP privées. L'utilisation d'allocation pool DHCP sans chevauchement peut être une façon de gérer cette problématique.
Info
Contrairement aux serveurs dédiés (lorsque l’on utilise un VLAN ID différent de 0), il n’est pas nécessaire d’inclure directement le VLAN ID dans le fichier de configuration réseau de l’instance Public Cloud une fois qu’il est paramétré dans l’espace client OVHcloud.
Exemple : si votre réseau privé d'instance est « taggué » avec le VLAN 2, ce VLAN ID doit être inclus dans la configuration réseau du serveur dédié uniquement. Pour plus d'informations, consultez le guide suivant : Créer plusieurs VLAN dans le vRack.
Vous pouvez conserver la plage IP privée par défaut ou en utiliser une autre.
Sélectionnez « Activer DHCP pour ce réseau privé » pour attribuer et configurer automatiquement une adresse IP privée sur l'instance. Il vous suffira ensuite de configurer les interfaces réseau du serveur dédié.
Lorsque cette option n'est pas sélectionnée, une configuration manuelle est requise à la fois sur l'instance Public Cloud et sur le serveur dédié.
Options de passerelle réseau
Assurez-vous que les deux options sont décochées.
Une fois la configuration terminée, cliquez sur Configurez votre réseau privé. Cette opération peut prendre quelques minutes.
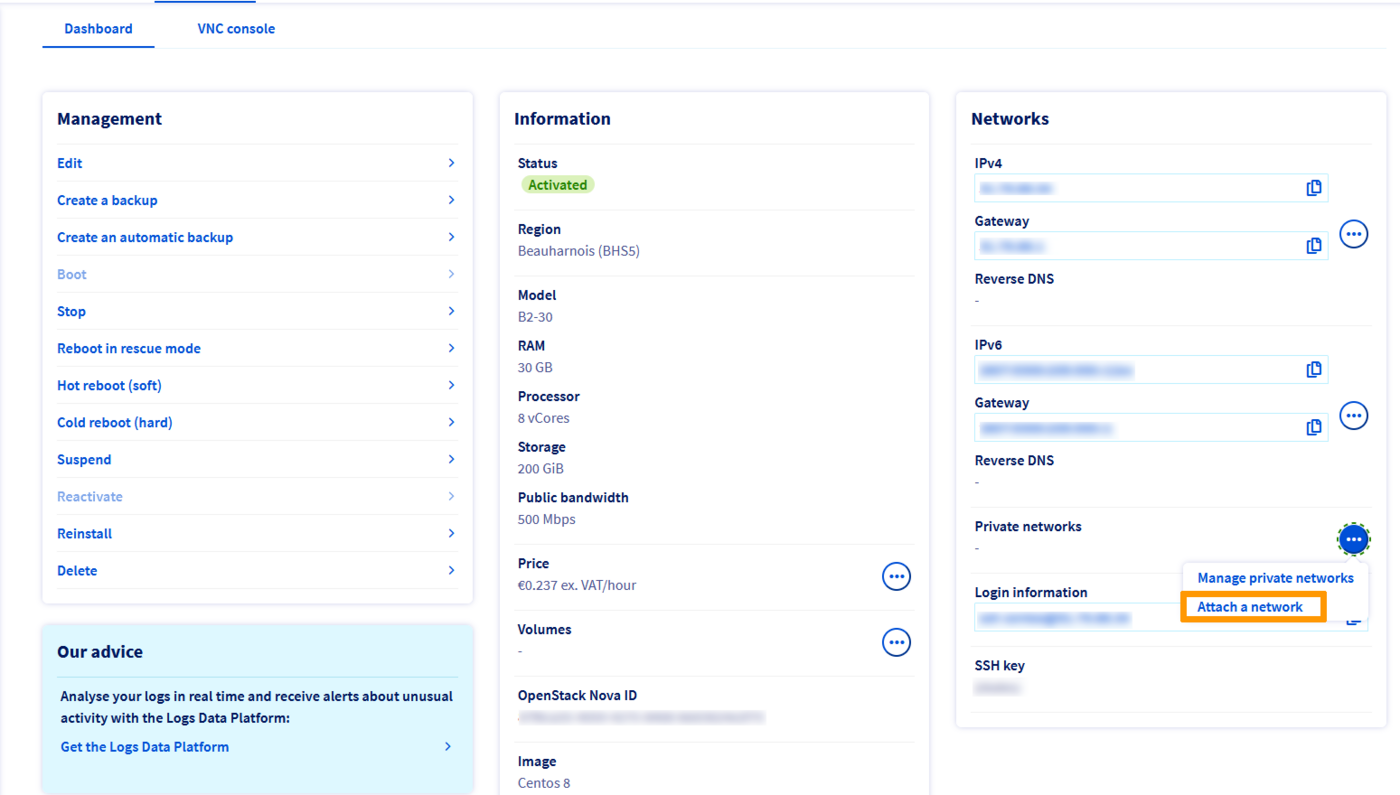
Dans le tableau de bord de l'instance concernée, localisez la section « Réseaux » et cliquez sur le bouton ... à côté de « Réseau(x) privé(s) ». Sélectionnez Attacher un réseau.
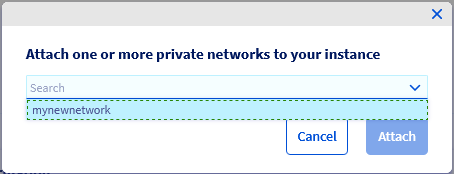
Dans la fenêtre qui apparaît, sélectionnez le ou les réseaux privés à attacher à votre instance et cliquez sur Attacher.
Configurer vos interfaces réseau
Info
Si vous avez choisi l'option permettant de configurer le réseau privé sur votre instance à l'aide du protocole DHCP, vous devez uniquement configurer les interfaces réseau sur le serveur dédié.
Configuration en cas d'utilisation du VLAN ID 0 par défaut
Avant de commencer, connectez-vous à votre serveur via SSH et listez vos interfaces réseau à l'aide de la commande suivante :
ip a
Pour les serveurs dédiés, repérez la ligne qui commence par link ether et vérifiez que cette interface correspond à l'interface Privée répertoriée dans l'onglet Interfaces réseau du tableau de bord de votre serveur.
Utilisez ce nom d'interface pour remplacer NETWORK_INTERFACE dans les configurations ci-dessous (exemple : eth1).
À titre d'exemple, nous utiliserons la plage d'adresses IP 192.168.0.0/16 (masque de sous-réseau : 255.255.0.0).
Ubuntu et Debian 12+
AlmaLinux et Rocky Linux (8/9)
Fedora 43+, AlmaLinux et Rocky Linux (10)
Configuration Windows
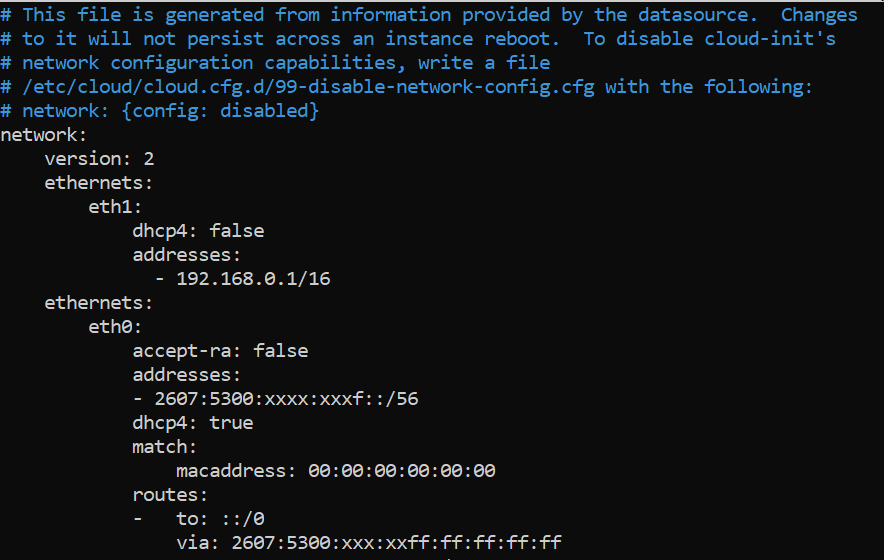
A l'aide de l'éditeur de texte de votre choix, ouvrez le fichier de configuration réseau se trouvant dans /etc/netplan/ afin de l'éditer. Ici, le fichier s'appelle 50-cloud-init.yaml.
sudo nano /etc/netplan/50-cloud-init.yaml
Ajoutez les lignes suivantes à la configuration existante après la ligne version: 2. Remplacez NETWORK_INTERFACE et IP_ADDRESS/PREFIX par vos propres valeurs.
Il est important de respecter l'alignement de chaque élément dans les fichiers yaml comme représenté dans l'exemple ci-dessus. N'utilisez pas la touche de tabulation pour créer votre espacement. Seule la touche espace doit être utilisée.
Enregistrez vos modifications dans le fichier de configuration et quittez l'éditeur.
Appliquez la configuration :
sudo netplan apply
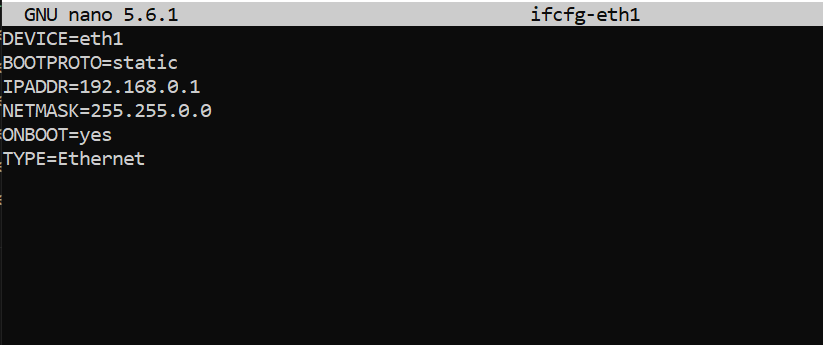
Une fois que vous avez identifié votre interface de réseau privé, utilisez l'éditeur de texte de votre choix pour créer le fichier de configuration réseau suivant.
Remplacez NETWORK_INTERFACE par le nom de votre interface privée.
Enregistrez vos modifications dans le fichier de configuration et quittez l'éditeur.
Redémarrez le service réseau pour appliquer les modifications :
sudo systemctl restart NetworkManager
Une fois que vous avez identifié le nom de votre interface privée, lancez la commande suivante pour vérifiez qu'elle est bien connectée. Dans notre exemple, notre interface est appelée eno2 :
$ nmcli device statusDEVICE TYPE STATE CONNECTIONeno1 ethernet connected cloud-init eno1lo loopback connected (externally) loeno2 ethernet disconnected --
Si le STATE du DEVICE apparaît comme disconnected, il est nécessaire de le connecter avant de configurer l'IP.
Lors de l'ajout d'une connexion ethernet, nous devons créer un profil de configuration que nous assignons ensuite à un périphérique.
Exécutez la commande suivante, en remplaçant INTERFACE_NAME et CONNECTION_NAME par vos propres valeurs.
Dans notre exemple, nous avons nommé notre profil de configuration private-interface.
nmcli connection add type ethernet con-name CONNECTION_NAME ifname INTERFACE_NAME
Exemple :
nmcli connection add type ethernet con-name private-interface ifname eno2
Vérifiez que l'interface a été correctement connectée :
$ nmcli device statusDEVICE TYPE STATE CONNECTIONeno1 ethernet connected cloud-init eno1eno2 ethernet connected private-interfacelo loopback connected (externally) lo
Une fois cela fait, un nouveau fichier de configuration nommé xxxxxxxxxx.nmconnection sera créé dans le dossier /etc/NetworkManager/system-connections.
[user@server ~]$ cd /etc/NetworkManager/system-connections[user@server system-connections]$ lscloud-init-eno1.nmconnection private-interface.nmconnection
Vous pouvez alors éditer ce fichier en utilisant le gestionnaire nmcli, en remplaçant IP_ADDRESS, PREFIX et CONNECTION_NAME par vos propres valeurs.
sudo nmcli con mod CONNECTION_NAME connection.autoconnect true
Exemple :
sudo nmcli con mod private-interface connection.autoconnect true
Redémarrez votre réseau avec la commande suivante :
sudo systemctl restart NetworkManager
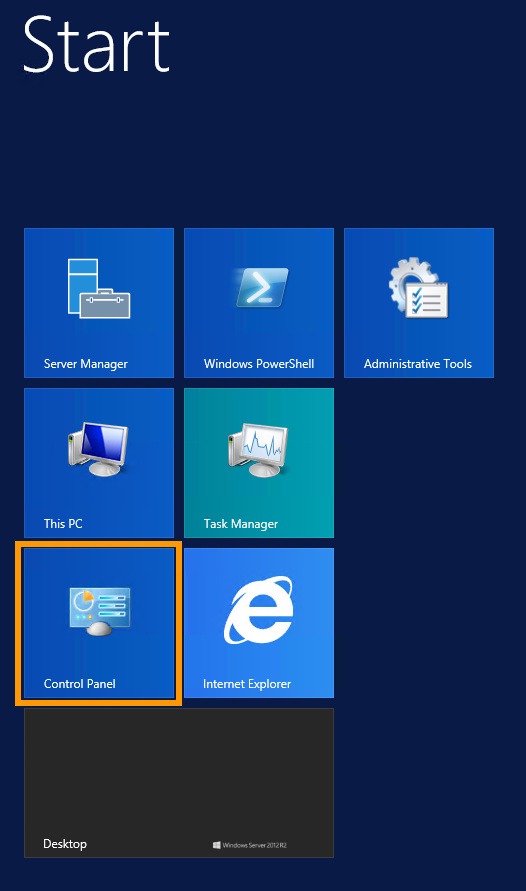
Connectez-vous à votre serveur Windows via le bureau à distance et allez dans le Panneau de configuration.
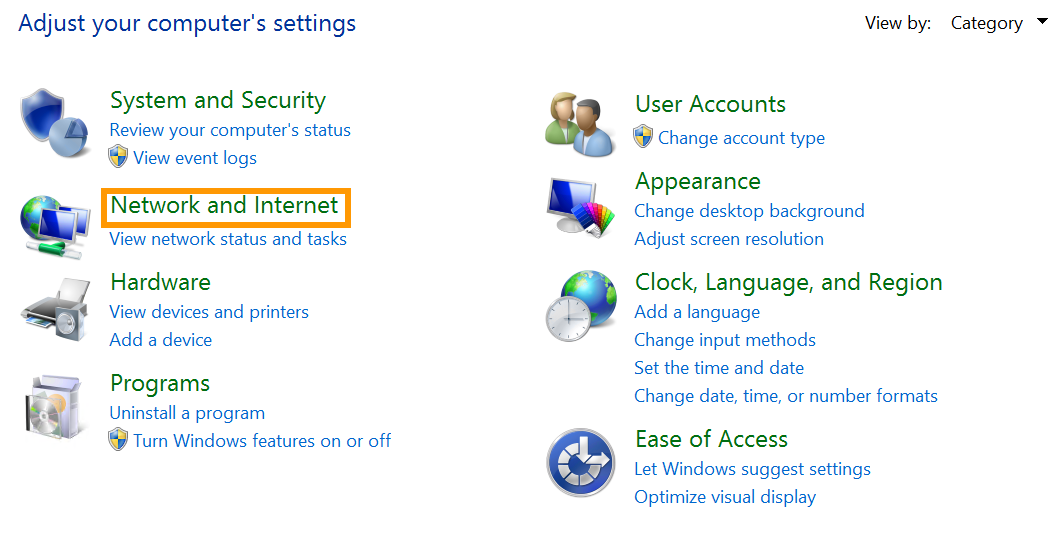
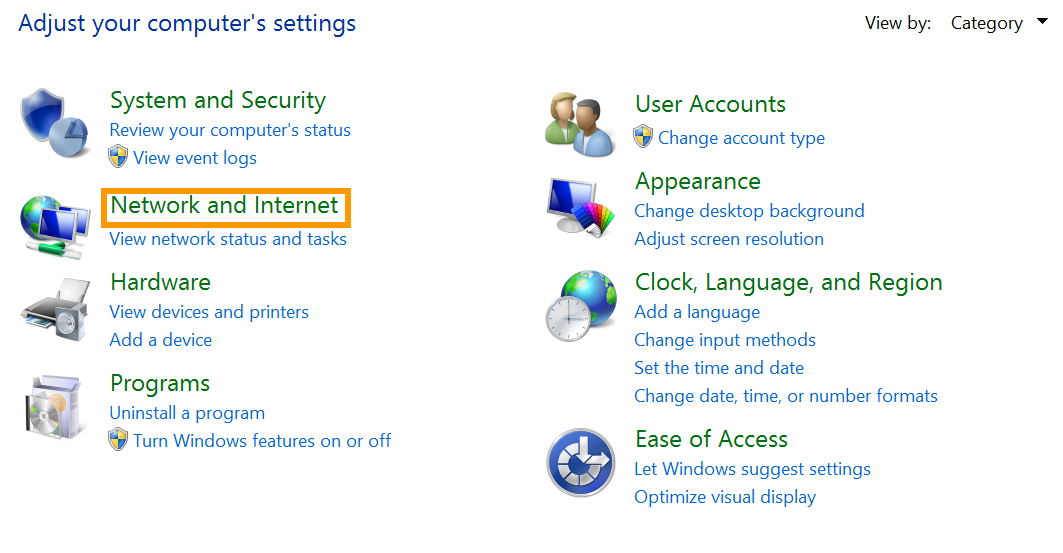
Cliquez sur Network and Internet.
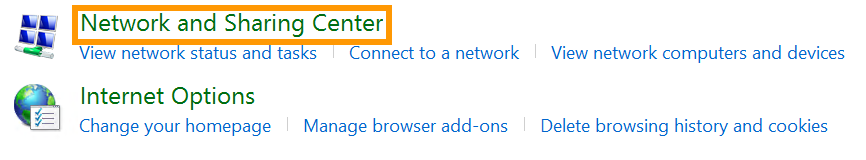
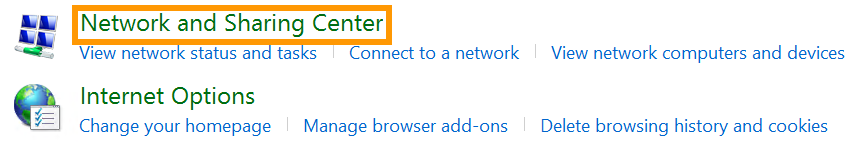
Ouvrez Network and Sharing Center.
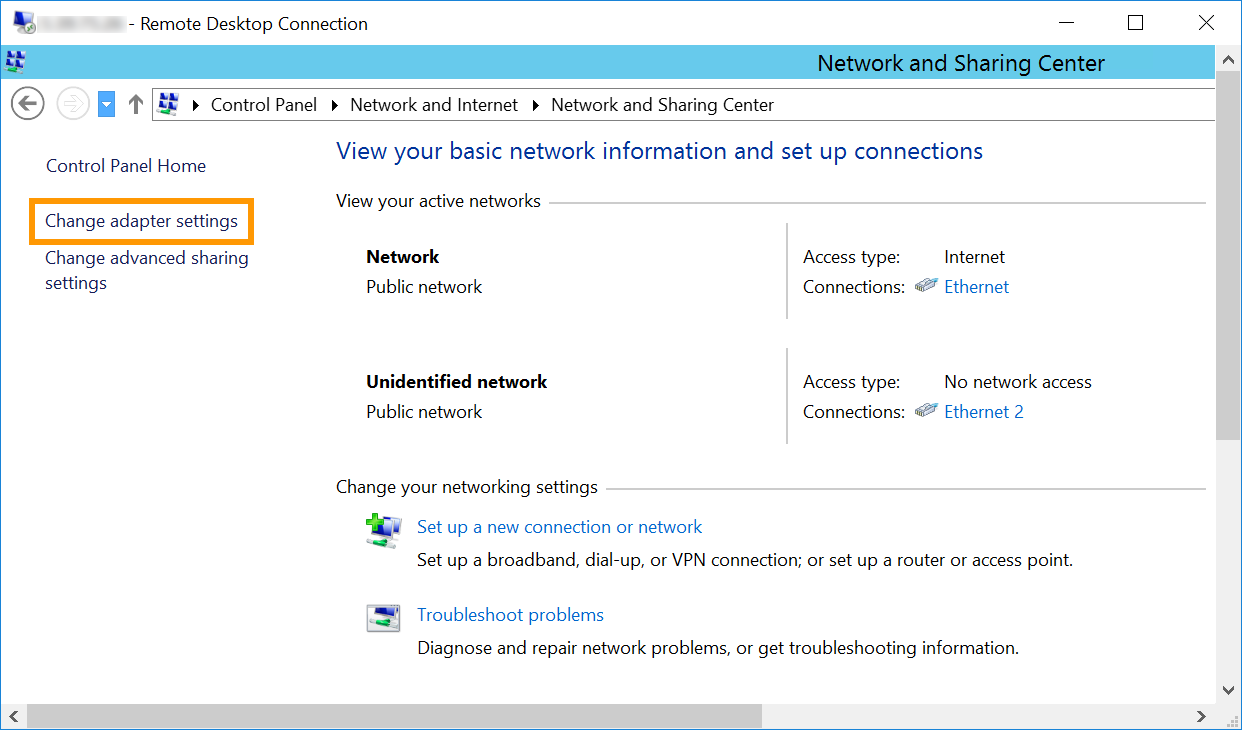
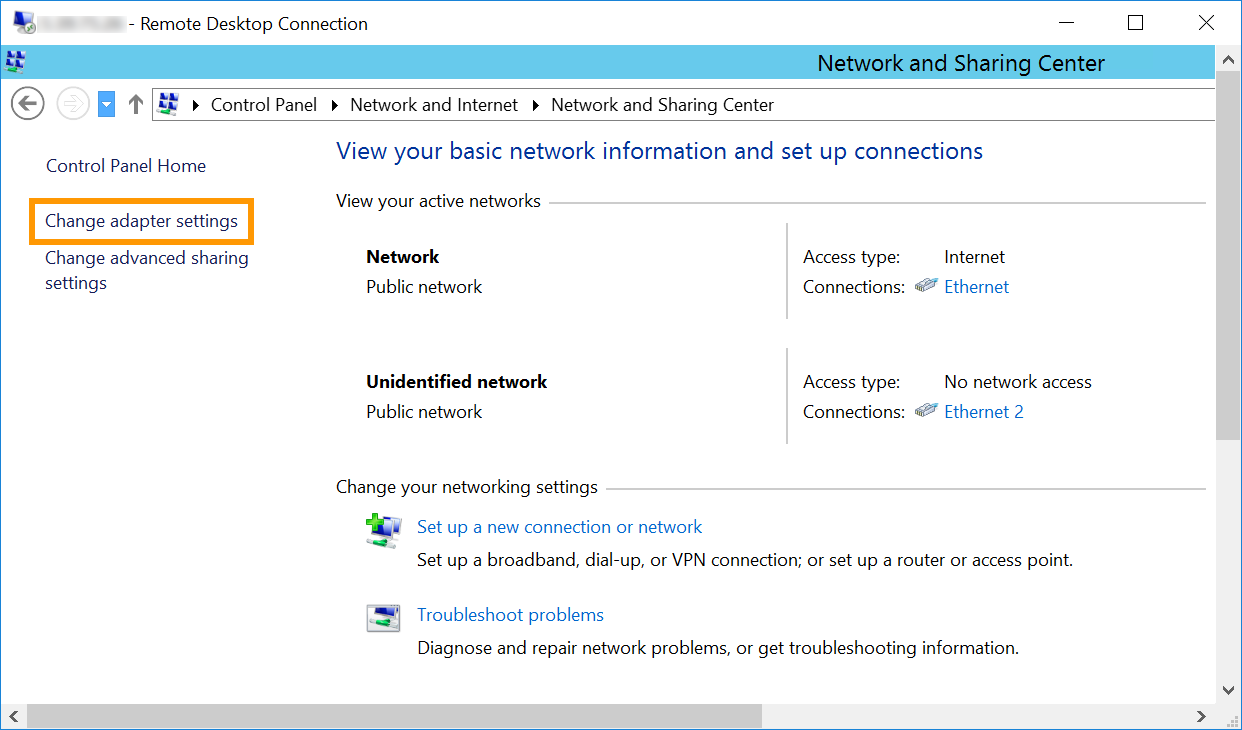
Cliquez sur Change Adapter Settings.
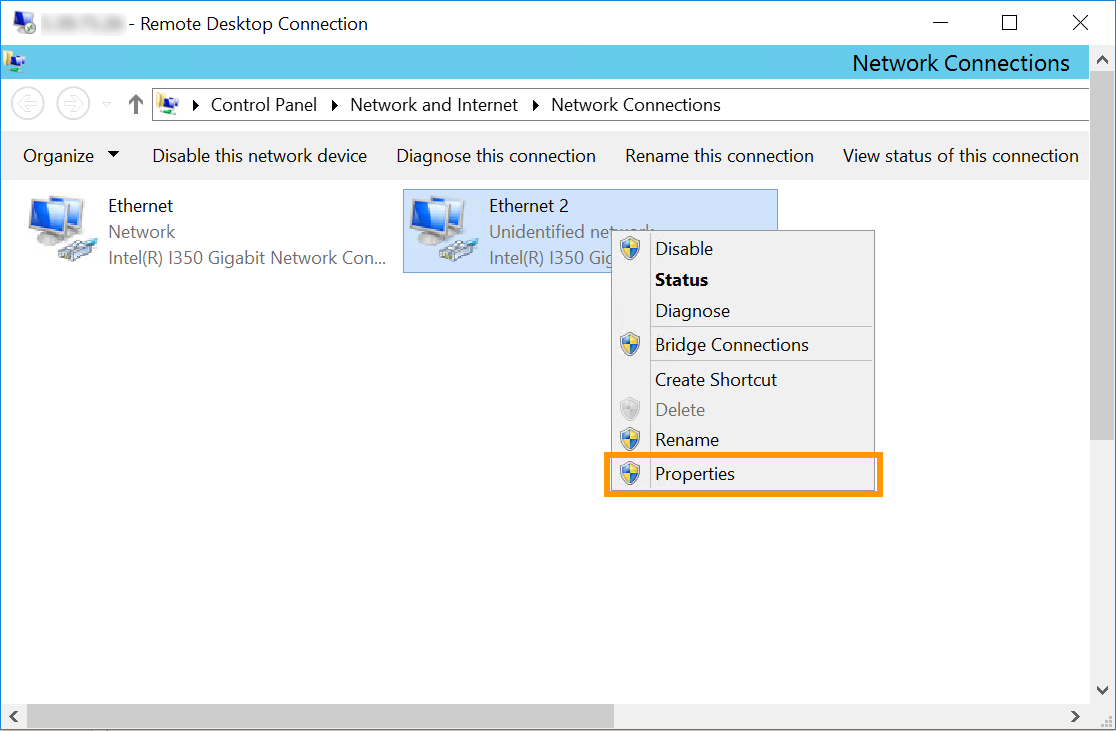
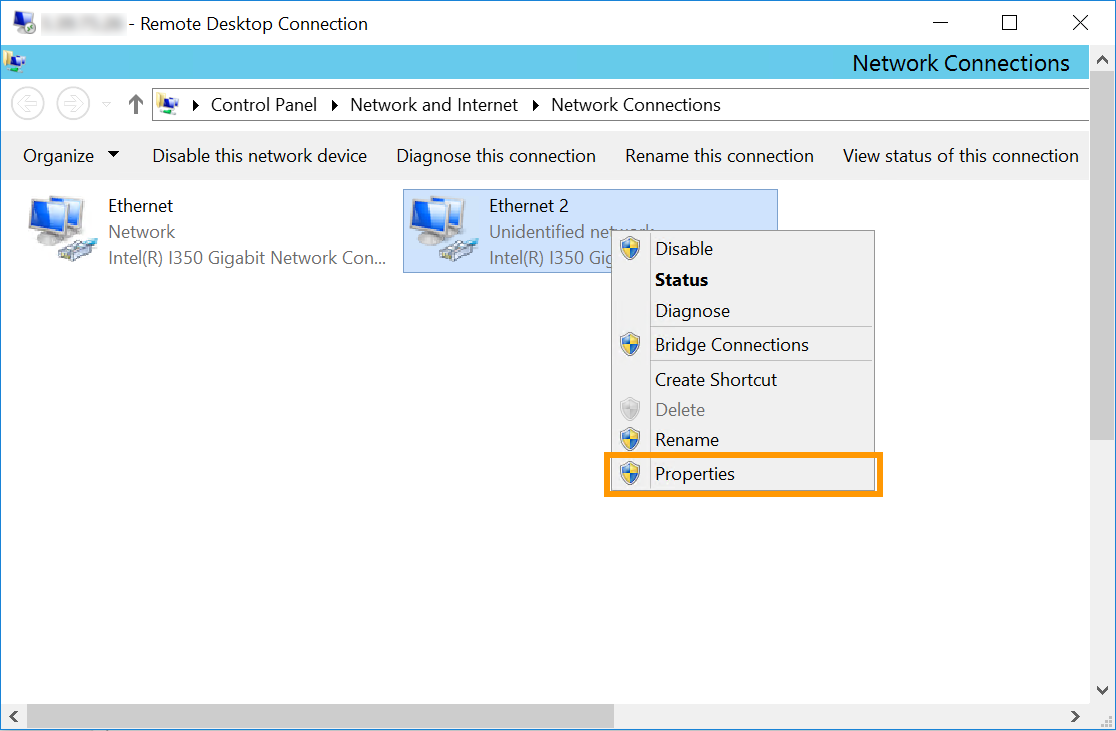
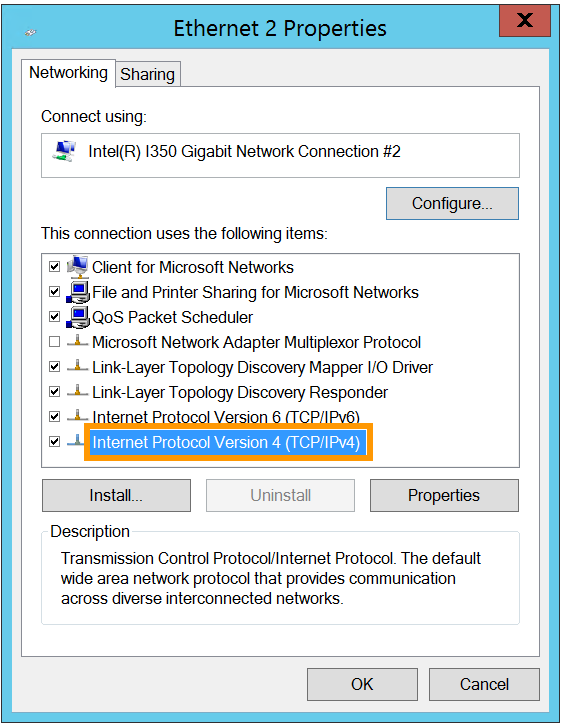
Faites un clic-droit sur l'interface réseau secondaire, puis cliquez sur Propriétés.
Notez que, dans notre exemple, Ethernet 2 est l'interface utilisée pour le vRack. Cependant, il est possible que la carte réseau vRack utilise une interface différente. Utilisez une interface qui ne possède pas l'adresse IP principale du serveur ou qui utilise une adresse IP auto-attribuée.
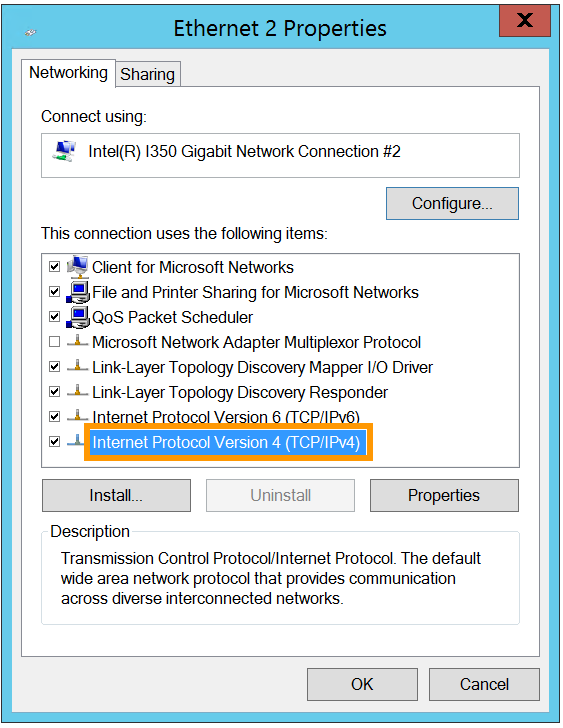
Double-cliquez sur Internet Protocol Version 4 (TCP/IPv4).
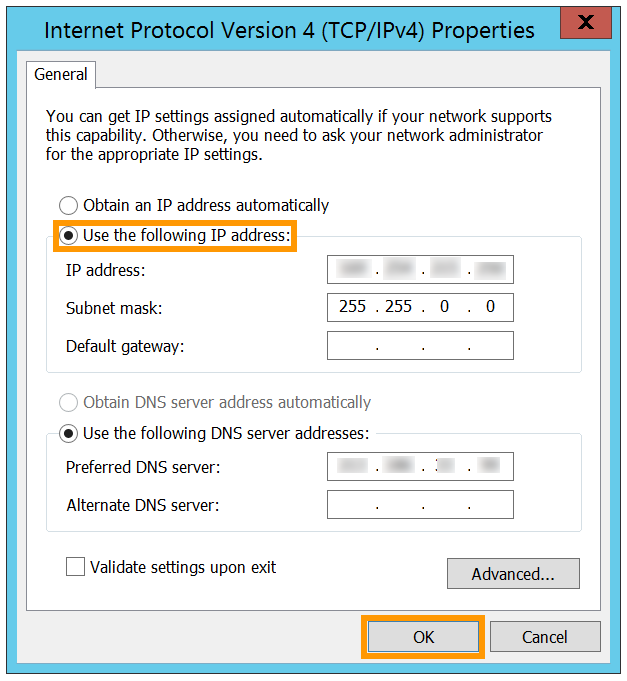
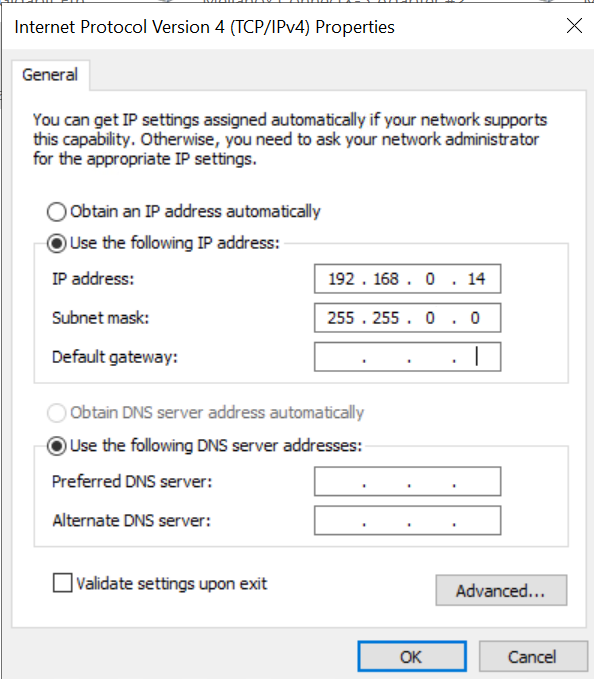
Cliquez sur Utiliser l'adresse IP suivante. Entrez n'importe quelle adresse IP de votre plage privée et le masque de sous-réseau approprié (255.255.0.0 dans cet exemple) dans le champ correspondant.
Cliquez sur OK pour sauvegarder les modifications puis redémarrez votre serveur pour les appliquer.
Configuration lors de l'utilisation d'un identifiant VLAN différent
Dans cet exemple, nous utiliserons 10 comme identifiant (balise) VLAN et 192.168.0.0/16 comme plage d'adresses IP privées.
Ubuntu et Debian 12+
AlmaLinux et Rocky Linux (8/9)
Fedora 43+, AlmaLinux & Rocky Linux (10)
Windows
La configuration ci-dessous est basée sur Ubuntu 24.04 (Noble Numbat).
Avant de commencer, établissez une connexion SSH vers votre serveur et exécutez la commande suivante pour installer le paquet VLAN :
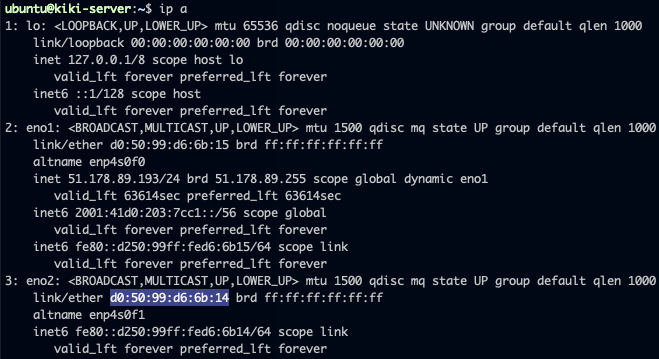
Pour obtenir le nom de l'interface réseau et son adresse MAC :
ip a
Ici, l'interface que nous souhaitons configurer est identifiée sous le nom eno2 avec l'adresse MAC : d0:50:99:d6:6b:14.
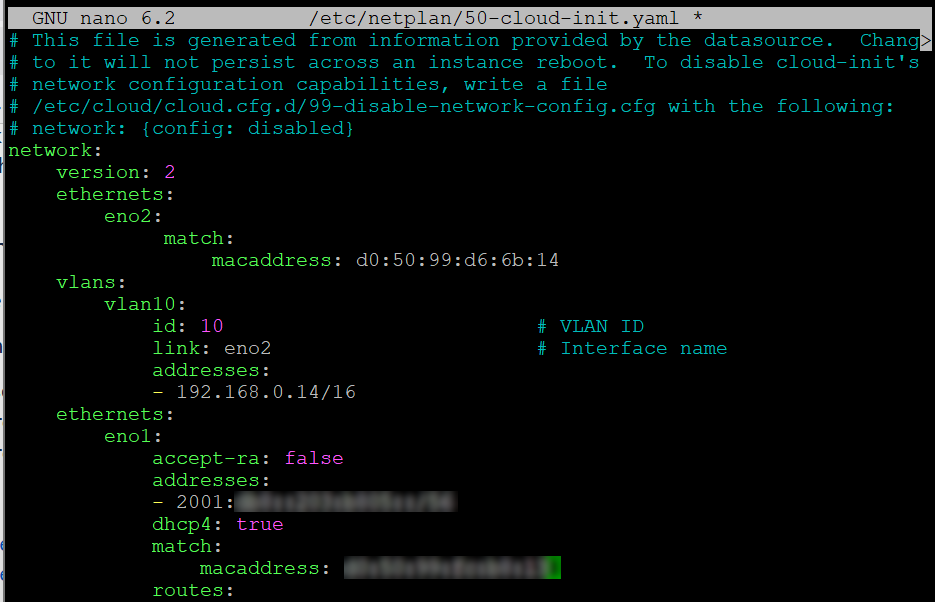
Ajoutez la configuration réseau pour cette interface et la déclaration VLAN au fichier de configuration, en veillant à le placer directement sous la ligne version: 2. Remplacez les valeurs par les vôtres :
sudo nano /etc/netplan/50-cloud-init.yaml
network:
    version: 2
    ethernets:
        eno2:
             match:
               macaddress: d0:50:99:d6:6b:14
    vlans:
        vlan10:
            id: 10                          # ID VLAN
            link: eno2                  # Nom de l'interface
            addresses:
            - 192.168.0.14/16
Aperçu :
Enregistrez et fermez le fichier, puis exécutez la commande suivante :
sudo netplan apply
Si vous recevez le message suivant :
WARNING:root:Cannot call Open vSwitch: ovsdb-server.service is not running.
Vous pouvez le résoudre en installant le paquet suivant :
sudo apt install openvswitch-switch
Vérifiez que la configuration a bien été appliquée :
ip a
La configuration ci-dessous est basée sur Almalinux 9.
Avant de commencer, établissez une connexion SSH vers votre serveur et exécutez la commande suivante pour charger le module noyau 8021q :
Exécutez la commande suivante pour vous assurer que les modules sont chargés de manière permanente au démarrage :
sudo su -c 'echo "8021q" >> /etc/modules'
Récupérez les noms des interfaces et identifiez l'interface privée :
ip a
Dans cet exemple, l'interface privée s'appelle eno2.
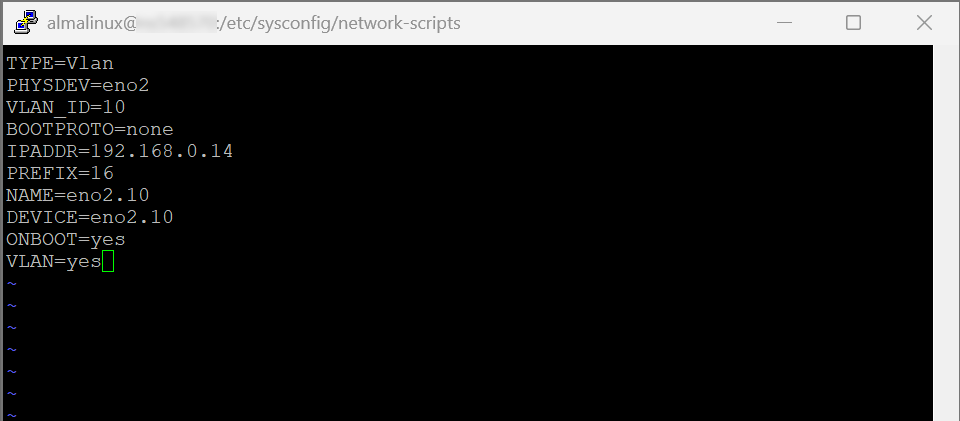
Ensuite, créez un fichier de configuration de sous-interface pour le VLAN dans le fichier de configuration réseau principal. Dans cet exemple, le fichier est nommé ifcfg-eno2.10, ici, eno2 fait référence à l'interface réseau privée et 10 fait référence au VLAN ID.
Exécutez la commande suivante pour vous assurer que les modules sont chargés de manière permanente au démarrage :
sudo su -c 'echo "8021q" >> /etc/modules'
Récupérez les noms des interfaces et identifiez l'interface privée :
ip a
Dans cet exemple, l'interface privée s'appelle eno2. Nous devons créer une sous-interface VLAN avant d'attribuer une adresse IP privée à celle-ci.
Utilisez la commande suivante pour créer l'interface VLAN :
sudo nmcli con add type vlan con-name <vlan-name> dev <parent-interface> id <vlan-id>.
Remplacez vlan-name par le nom de la sous-interface VLAN, parent-interface par le nom de l'interface privée et vlan-id par le VLAN ID.
Dans cet exemple :
sudo nmcli con add type vlan con-name eno2.10 dev eno2 id 10Connection 'eno2.10' successfully added.
Attribuez une adresse IP privée à la sous-interface VLAN :
sudo nmcli con mod <vlan-name> ipv4.addresses <ip/prefix> ipv4.method manual
Dans cet exemple :
sudo nmcli con mod eno2.10 ipv4.addresses 192.168.0.14/16 ipv4.method manual
Ensuite, activez la sous-interface VLAN :
sudo nmcli con up <vlan-name>.
Dans cet exemple :
sudo nmcli con up eno2.10# Connection successfully activated
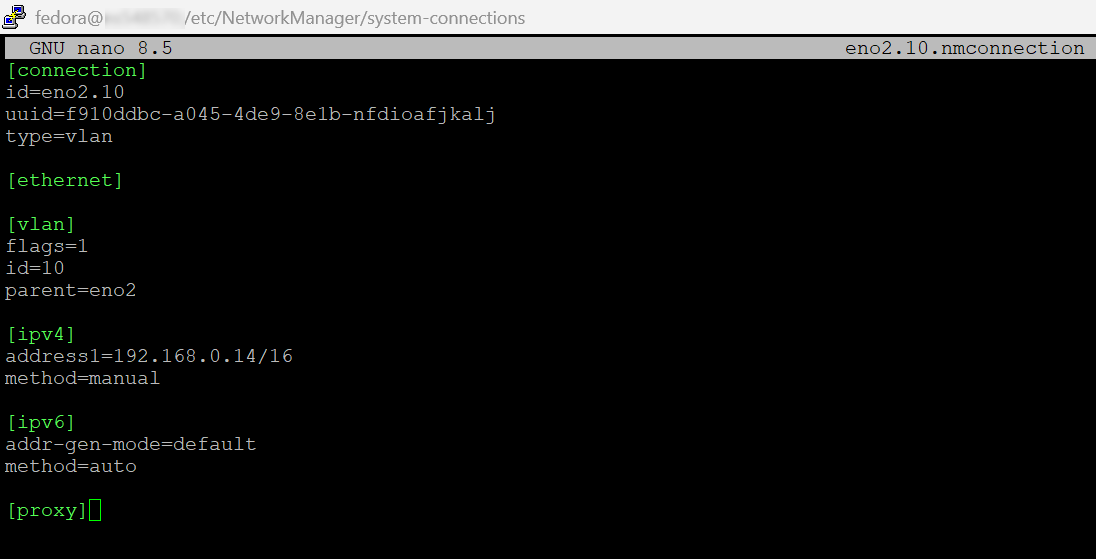
Les étapes ci-dessus créent un fichier de configuration pour l'interface VLAN. Ce fichier se trouve dans /etc/NetworkManager/system-connections/ et suit le format de nommage vlan-name.nmconnection.
Dans cet exemple, le fichier s'appelle eno2.10.nmconnection.
Aperçu :
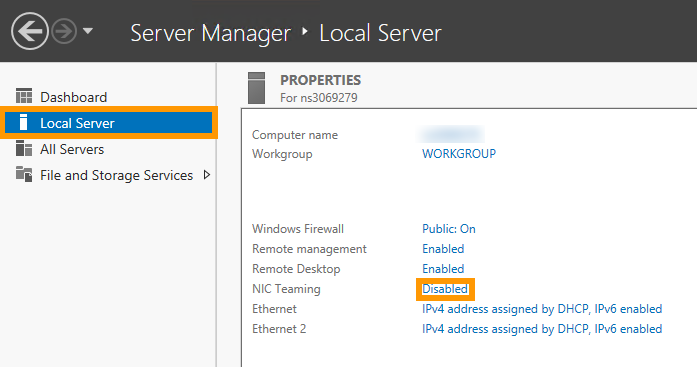
Connectez-vous à votre serveur via le bureau à distance et ouvrez l'application « Gestionnaire de serveur ». Sélectionnez ensuite Serveur local, puis cliquez sur le lien Désactivé à côté de Association des cartes réseau :
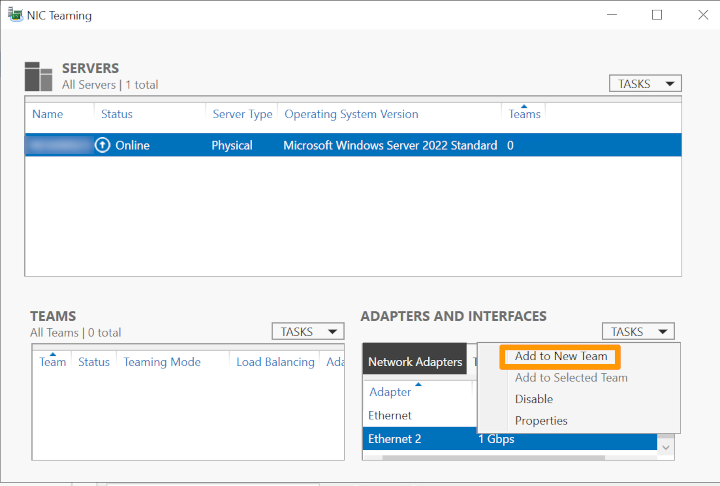
Faites ensuite un clic droit sur l'interface réseau et sélectionnez Ajouter à une nouvelle équipe.
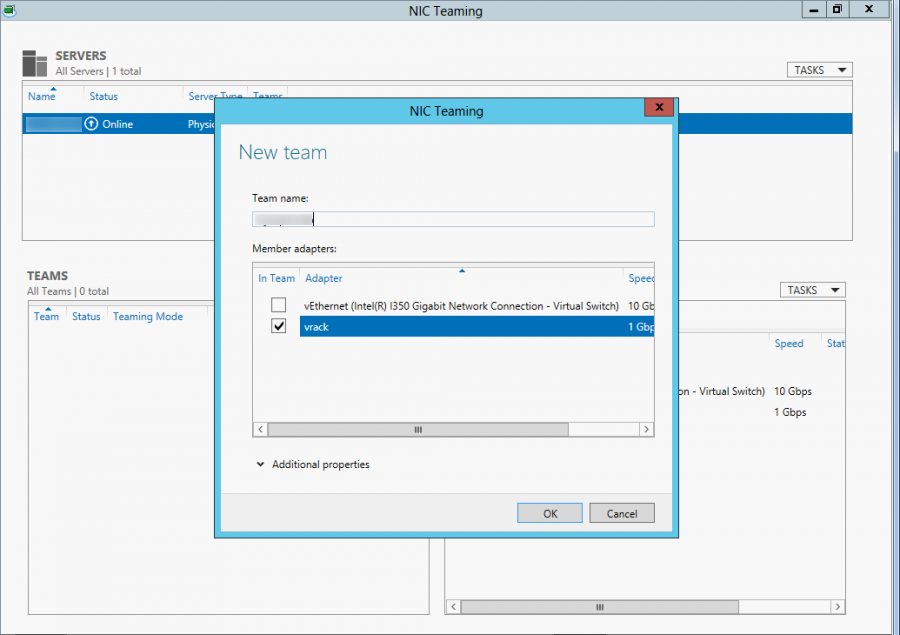
Dans la fenêtre qui apparaît, créez une nouvelle équipe en entrant un nom d'équipe dans le champ Nom de l'équipe. Lorsque vous avez terminé, cliquez sur OK.
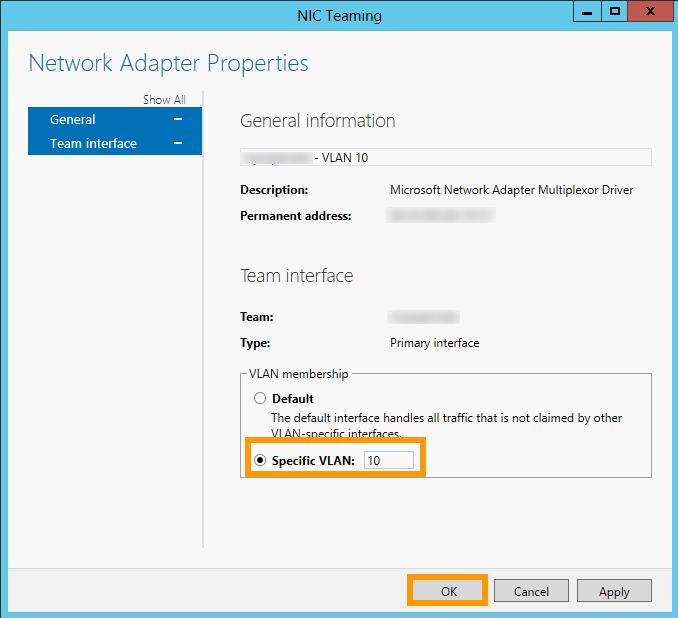
Il convient ensuite de préciser le tag du VLAN. Dans le panneau « CARTES ET INTERFACES » de l’écran « Association des cartes réseau », allez dans l'onglet Interfaces d'équipe et faites un clic droit sur l’interface que vous venez d’ajouter à la nouvelle équipe, puis cliquez sur Propriétés. Cliquez maintenant sur VLAN spécifique, et précisez le tag :
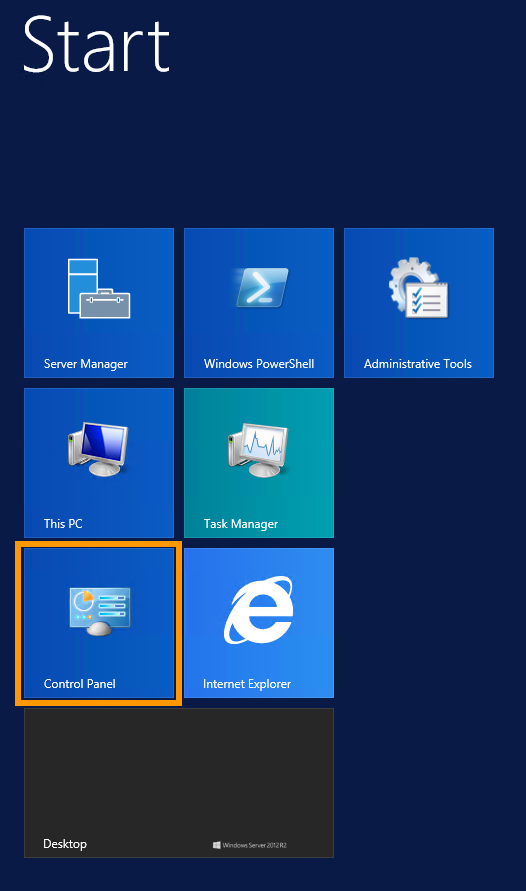
Il faut maintenant configurer l’adresse IP du VLAN. Cliquez sur le bouton Start du menu de démarrage, puis sur Panneau de configuration :
Cliquez sur Réseau et Internet :
Cliquez ensuite sur Centre Réseau et partage :
Cliquez alors sur Modifier les paramètres de la carte :
Ensuite, faites un clic droit sur l’interface VLAN, puis cliquez sur Propriétés :
Dans notre exemple, Ethernet 2 est l'interface utilisée pour le vRack. Cependant, il est possible que le NIC vRack soit une interface différente dans votre configuration. La bonne interface à sélectionner sera celle qui n'a pas l'adresse IP principale du serveur ou qui a une IP auto-attribuée.
Effectuez un double clic sur Internet Protocol Version 4 (TCP/IPv4) :
Dans l'étape suivante, cliquez sur Utiliser l'adresse IP suivante. Pour « Address IP », tapez une adresse IP de votre plage interne. Pour « Masque de sous-réseau », tapez « 255.255.0.0 ».
Pour finir, cliquez sur le bouton OK pour sauvegarder les modifications et enfin redémarrez le serveur.