Enterprise File Storage - Connecter une instance Public Cloud à un volume EFS via le réseau privé vRack
Découvrez comment connecter une instance Public Cloud à un volume Enterprise File Storage (EFS) via le réseau privé vRack
Objectif
Monter un volume NFS Enterprise File Storage (EFS) depuis une instance Public Cloud via le réseau privé vRack.
Cela garantit que tout le trafic de données reste sur le réseau privé, sans exposition à Internet.
Le volume EFS et l'instance Public Cloud doivent se trouver dans la même région (par exemple RBX, GRA ou SBG), car les réseaux privés OpenStack sont régionaux.
Prérequis
- Un service Enterprise File Storage dans votre compte OVHcloud.
- Une instance OVHcloud Public Cloud dans la même région.
- Un réseau privé vRack Private Network actif dans la même région.
Vue d'ensemble
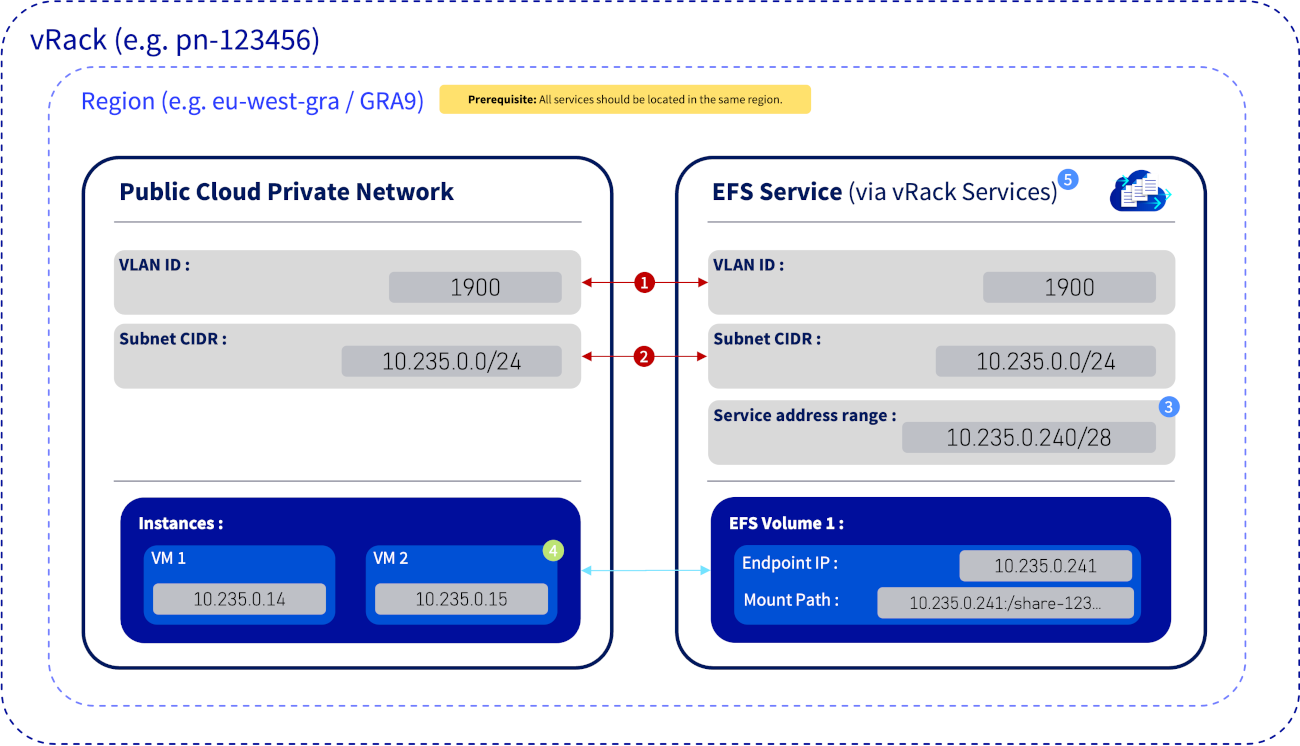
Le diagramme ci-dessous illustre comment un volume Enterprise File Storage (EFS) se connecte à une instance Public Cloud via le réseau privé vRack.
-
Correspondance critique — VLAN ID
L’identifiant VLAN (par exemple :
1900) doit être strictement identique à la fois dans le réseau privé du Cloud Public et dans la configuration des services vRack. -
Correspondance critique — Sous-réseau (CIDR)
Le CIDR du sous-réseau (par exemple :
10.235.0.0/24) doit également correspondre entre les deux services afin qu’ils fonctionnent au sein du même réseau logique dans le vRack. -
Information — Plage d’adresses de service
La plage d’adresses de service (par exemple :
10.235.0.240/28) est un sous-ensemble réservé du sous-réseau principal. Ces adresses IP sont exclusivement utilisées par les points de terminaison du service EFS (par exemple :10.235.0.241) et ne doivent pas être attribuées à des instances. -
Sécurité — Règle ACL
La liste de contrôle d’accès (ACL) du volume EFS doit autoriser explicitement l’adresse IP privée de toute instance nécessitant un accès (par exemple :
10.235.0.15). -
Concept — Services vRack
Les services vRack agissent comme un pont réseau sécurisé, permettant à des services managés tels qu’EFS situés en dehors de votre projet Public Cloud de se connecter de manière transparente à votre réseau privé vRack.
Accès à la console OVHcloud
- Lien direct :
- Pour accéder à vos services :
Bare Metal Cloud>Stockage>Enterprise File Storage
En pratique
Étape 1 - Associer le projet Public Cloud au vRack
Avant de déployer votre volume Enterprise File Storage (EFS) via un réseau privé vRack, votre projet Public Cloud doit d'abord être associé à un vRack.
Cette association permet le réseau privé entre vos instances Public Cloud et les services gérés par OVHcloud tels que l'EFS.
Suivez la procédure décrite dans l'étape 1 : activer et gérer un vRack de notre guide « Configuration du vRack Public Cloud ».
Étape 2 - Créer un réseau privé dans votre projet Public Cloud
Pour connecter votre instance Public Cloud à un volume EFS via vRack, provisionnez d'abord un réseau privé dédié dans votre projet.
Ce réseau isolé permet une communication sécurisée entre vos instances et les ressources de stockage OVHcloud via l'architecture vRack.
Suivez la procédure décrite dans l'étape 2 : créer un réseau privé dans le vRack de notre guide « Configuration du vRack Public Cloud ».
Étape 3 — Démarrer l'instance sur le réseau privé
Déployez votre instance Public Cloud dans le réseau privé que vous avez créé. Assurez-vous qu'elle est connectée au bon sous-réseau pour permettre une communication sécurisée via le vRack.
Suivez la procédure décrite dans l'étape 3 : intégrer une instance au vRack de notre guide « Configuration du vRack Public Cloud ».
Assurez-vous qu'une adresse IP est attribuée à l'instance dans le sous-réseau sélectionné (par exemple : 10.235.0.15).
Étape 4 - Créer une ressource de service vRack pour EFS
Il existe deux méthodes pour créer une ressource de service vRack pour votre volume EFS.
Ces deux méthodes atteignent le même objectif : connecter en toute sécurité votre service EFS à votre vRack et à vos instances Public Cloud.
Première méthode : création via vRack Services
Une ressource de service vRack agit comme un adaptateur réseau, reliant des services gérés comme l'EFS à votre vRack et à son sous-réseau privé.
Pour des instructions détaillées, consultez la documentation officielle d'OVHcloud : vRack Services - Exposer un service managé sur votre vRack.
-
Dans la console OVHcloud, ouvrez Bare Metal Cloud, puis cliquez sur
vRack Servicessous Réseau dans le menu de gauche. -
Cliquez sur
Commander un vRack Service. -
Sélectionnez la même Région que celle de votre vRack, de votre instance Public Cloud et de votre service EFS. Cliquez ensuite sur
Commander un vRack Service. -
Cliquez sur
Non merci, j'ai déjà un vRack, cochez la case pour accepter les conditions générales, puis cliquez surConfirmer. -
Localisez votre nouveau vRack Services dans la liste et cliquez sur son nom.
-
Configurez le vRack Services comme suit :
-
vRack : dans la tuile Informations générales de l'onglet
Vue d'ensemble, cliquez surAssocier un vRack, sélectionnez le même vRack que celui utilisé pour votre projet Public Cloud, puis cliquez surAssocier. -
Créez un sous-réseau : dans l'onglet
Subnets, cliquez surAjouter un subnetet remplissez le formulaire.InfoAssurez-vous que le CIDR correspond à votre réseau privé Public Cloud.
- CIDR : par exemple,
10.235.0.0/24. - Plage de service : par exemple,
10.235.0.240/28.- Sous-ensemble réservé du sous-réseau privé pour attribuer des adresses IP aux services EFS gérés dans le vRack.
- VLAN : sélectionnez Utiliser un VLAN et renseignez le même Numéro de VLAN que celui de votre réseau privé Public Cloud (voir Étape 2).
- Cliquez sur
Ajouter un subnet.
- CIDR : par exemple,
-
Créez un Service Endpoint : dans l'onglet
Endpoints, cliquez surCréer un endpoint. Sélectionnez Stockage NetApp comme Type de service, sélectionnez votre service EFS dans Service managé ainsi que votre Sous-réseau, puis cliquez surCréer un endpoint.
-
Seconde méthode : création via la section Enterprise File Storage
-
Cliquez sur le nom de votre service EFS dans la liste.
-
Dans la tuile Configuration du réseau de l'onglet
Vue d'ensemble, cliquez surConfigurer le réseau. -
Sélectionnez votre vRack dans le champ vRack.
-
Si aucun vRack Services n’a été créé, cliquez sur
Activer vRack Serviceset suivez la première méthode : création via vRack Services à partir du point 3. -
Si vous avez déjà créé un vRack Services, sélectionnez-le dans le champ vRack Services, sélectionnez votre Sous-réseau, puis cliquez sur
Configurer le réseau.
Étape 5 — Connecter le volume EFS au vRack
Une fois les étapes précédentes accomplies avec succès, tous les volumes créés dans votre service EFS résideront automatiquement dans votre vRack et son sous-réseau dédié, les rendant immédiatement accessibles à vos instances Public Cloud.
Étape 6 — Configurer le contrôle d'accès (ACL)
Dans l'onglet ACL de votre volume EFS, cliquez sur Ajouter une règle :
-
Dans Adresse IP, ajoutez l'adresse IP ou la plage CIDR autorisée à monter le volume :
- Pour autoriser une instance unique, renseignez l'adresse IP de l'instance, par exemple :
10.235.0.15. - Pour autoriser toutes les instances du sous-réseau, renseignez l'adresse du sous-réseau, par exemple :
10.235.0.0/24.
- Pour autoriser une instance unique, renseignez l'adresse IP de l'instance, par exemple :
-
Définissez le Niveau d'accès souhaité : Lecture/Écriture ou Lecture seule, puis cliquez sur
Ajouter.
Recommandation : Utilisez des adresses IP individuelles autant que possible pour renforcer la sécurité.
Après avoir appliqué les ACL, vérifiez la connectivité réseau depuis votre instance Public Cloud :
Étape 7 — Monter le volume NFS
-
Installez le client NFS sur votre instance Public Cloud :
-
Montez le volume EFS :
Étape 8 — Activer le montage automatique au démarrage (facultatif)
Pour garantir que votre volume EFS soit monté automatiquement au démarrage, ajoutez l'entrée suivante dans le fichier /etc/fstab :
Testez ensuite la configuration :
Si aucune erreur ne se produit, le volume EFS sera désormais monté automatiquement au démarrage.
Résultat attendu
- L'instance peut accéder au volume EFS via l'
<IP-DE-VOTRE-SERVICE-EFS>. - Toute la communication se déroule en privé au sein du vRack.
- Le montage NFS est entièrement fonctionnel et persistant après les redémarrages.
Troubleshooting
Aller plus loin
Enterprise File Storage - Gestion depuis la console OVHcloud
Enterprise File Storage - API Quickstart
Enterprise File Storage - Gestion des volumes
Enterprise File Storage - Gestion des ACL de volume
Enterprise File Storage - Gestion des snapshots de volumes
Pour une formation ou une assistance technique sur la mise en œuvre de nos solutions, contactez votre commercial ou consultez la page Professional Services pour obtenir un devis et faire analyser votre projet par nos experts.
Échangez avec notre communauté d’utilisateurs.