
Générer des clés API et secrètes pour un utilisateur / service account
Si vous souhaitez vous connecter à la Data Platform depuis l'extérieur de la platform, vous devrez générer des clés API et secrètes pour vous authentifier
Objectif
Si vous souhaitez vous connecter à la Data Platform depuis l'extérieur de la platform, vous devrez générer une clé API et une clé secrète pour vous authentifier. La clé API est la clé publique associée à l'utilisateur qui se connecte à une API. La clé secrète est la clé privée connue uniquement de l'utilisateur. La combinaison des deux est utilisée pour s'authentifier, via la génération de tokens d'authentification temporaires.
Les clés API et secrètes peuvent être générées par utilisateur ou par service account.
Générer un nouveau jeu de clés API et secrètes
Pour un utilisateur
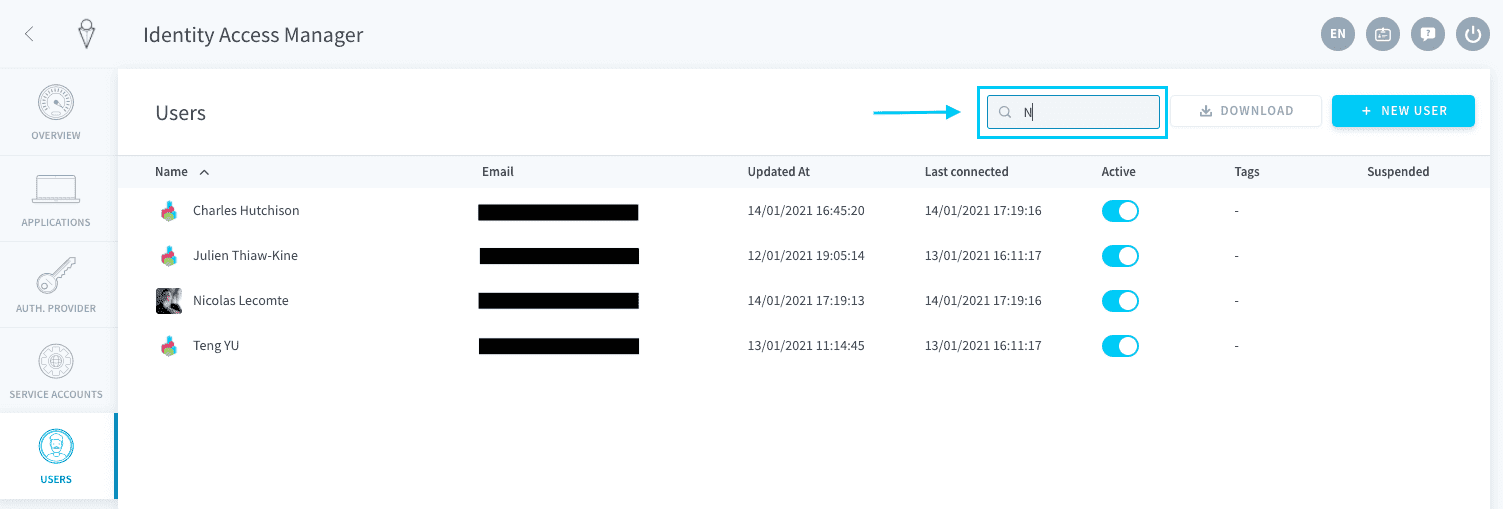
Accédez à l'onglet Users de l'Identity Access Manager. Recherchez l'utilisateur pour lequel vous souhaitez générer des clés API et secrètes, à l'aide de la barre de recherche en haut à droite si nécessaire. Éditez l'utilisateur.
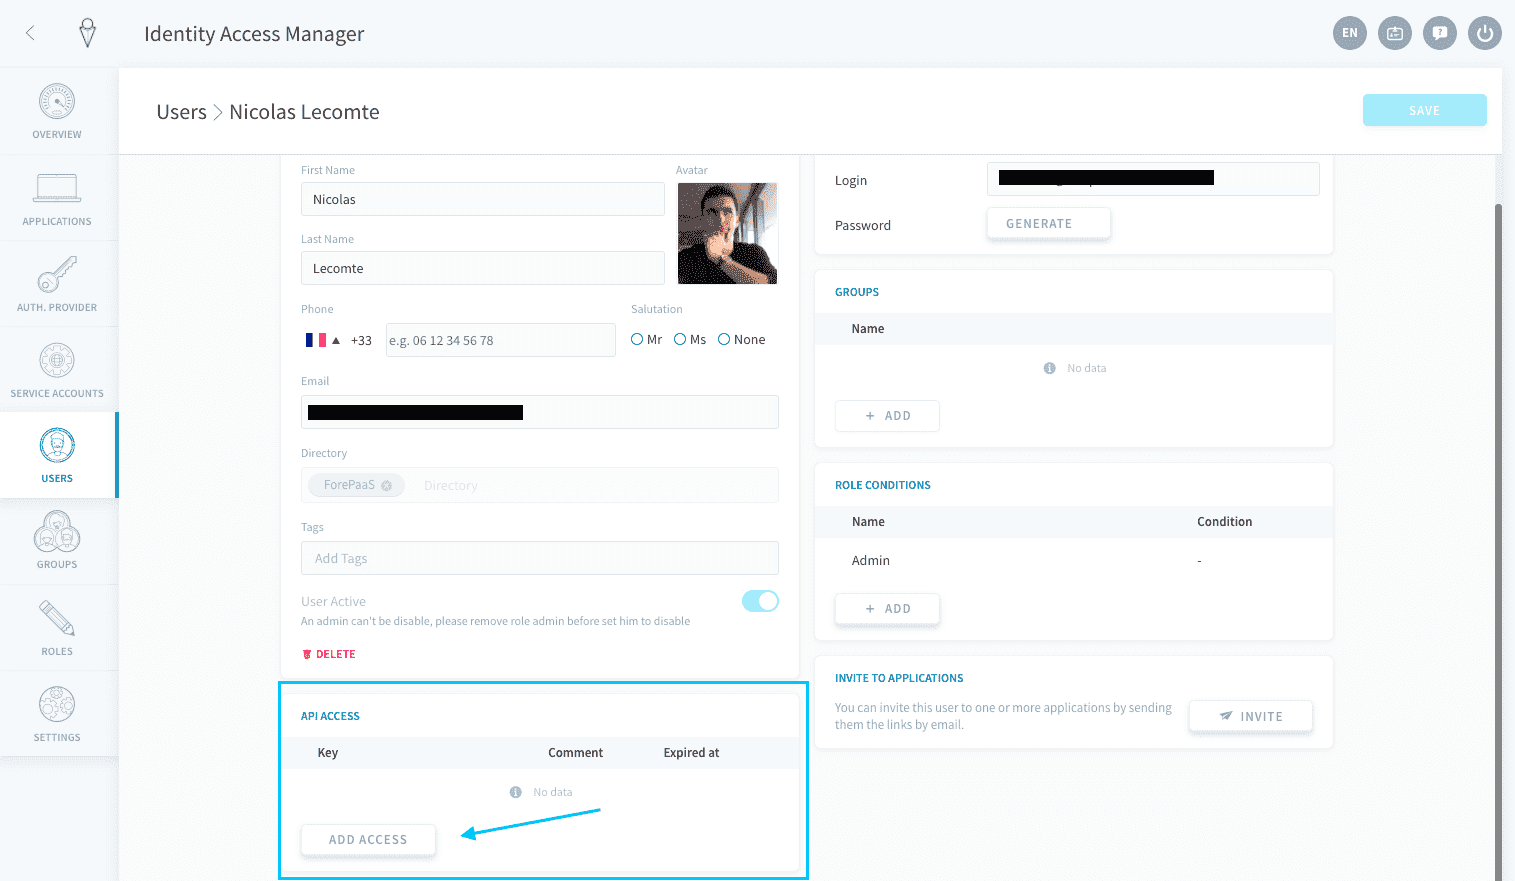
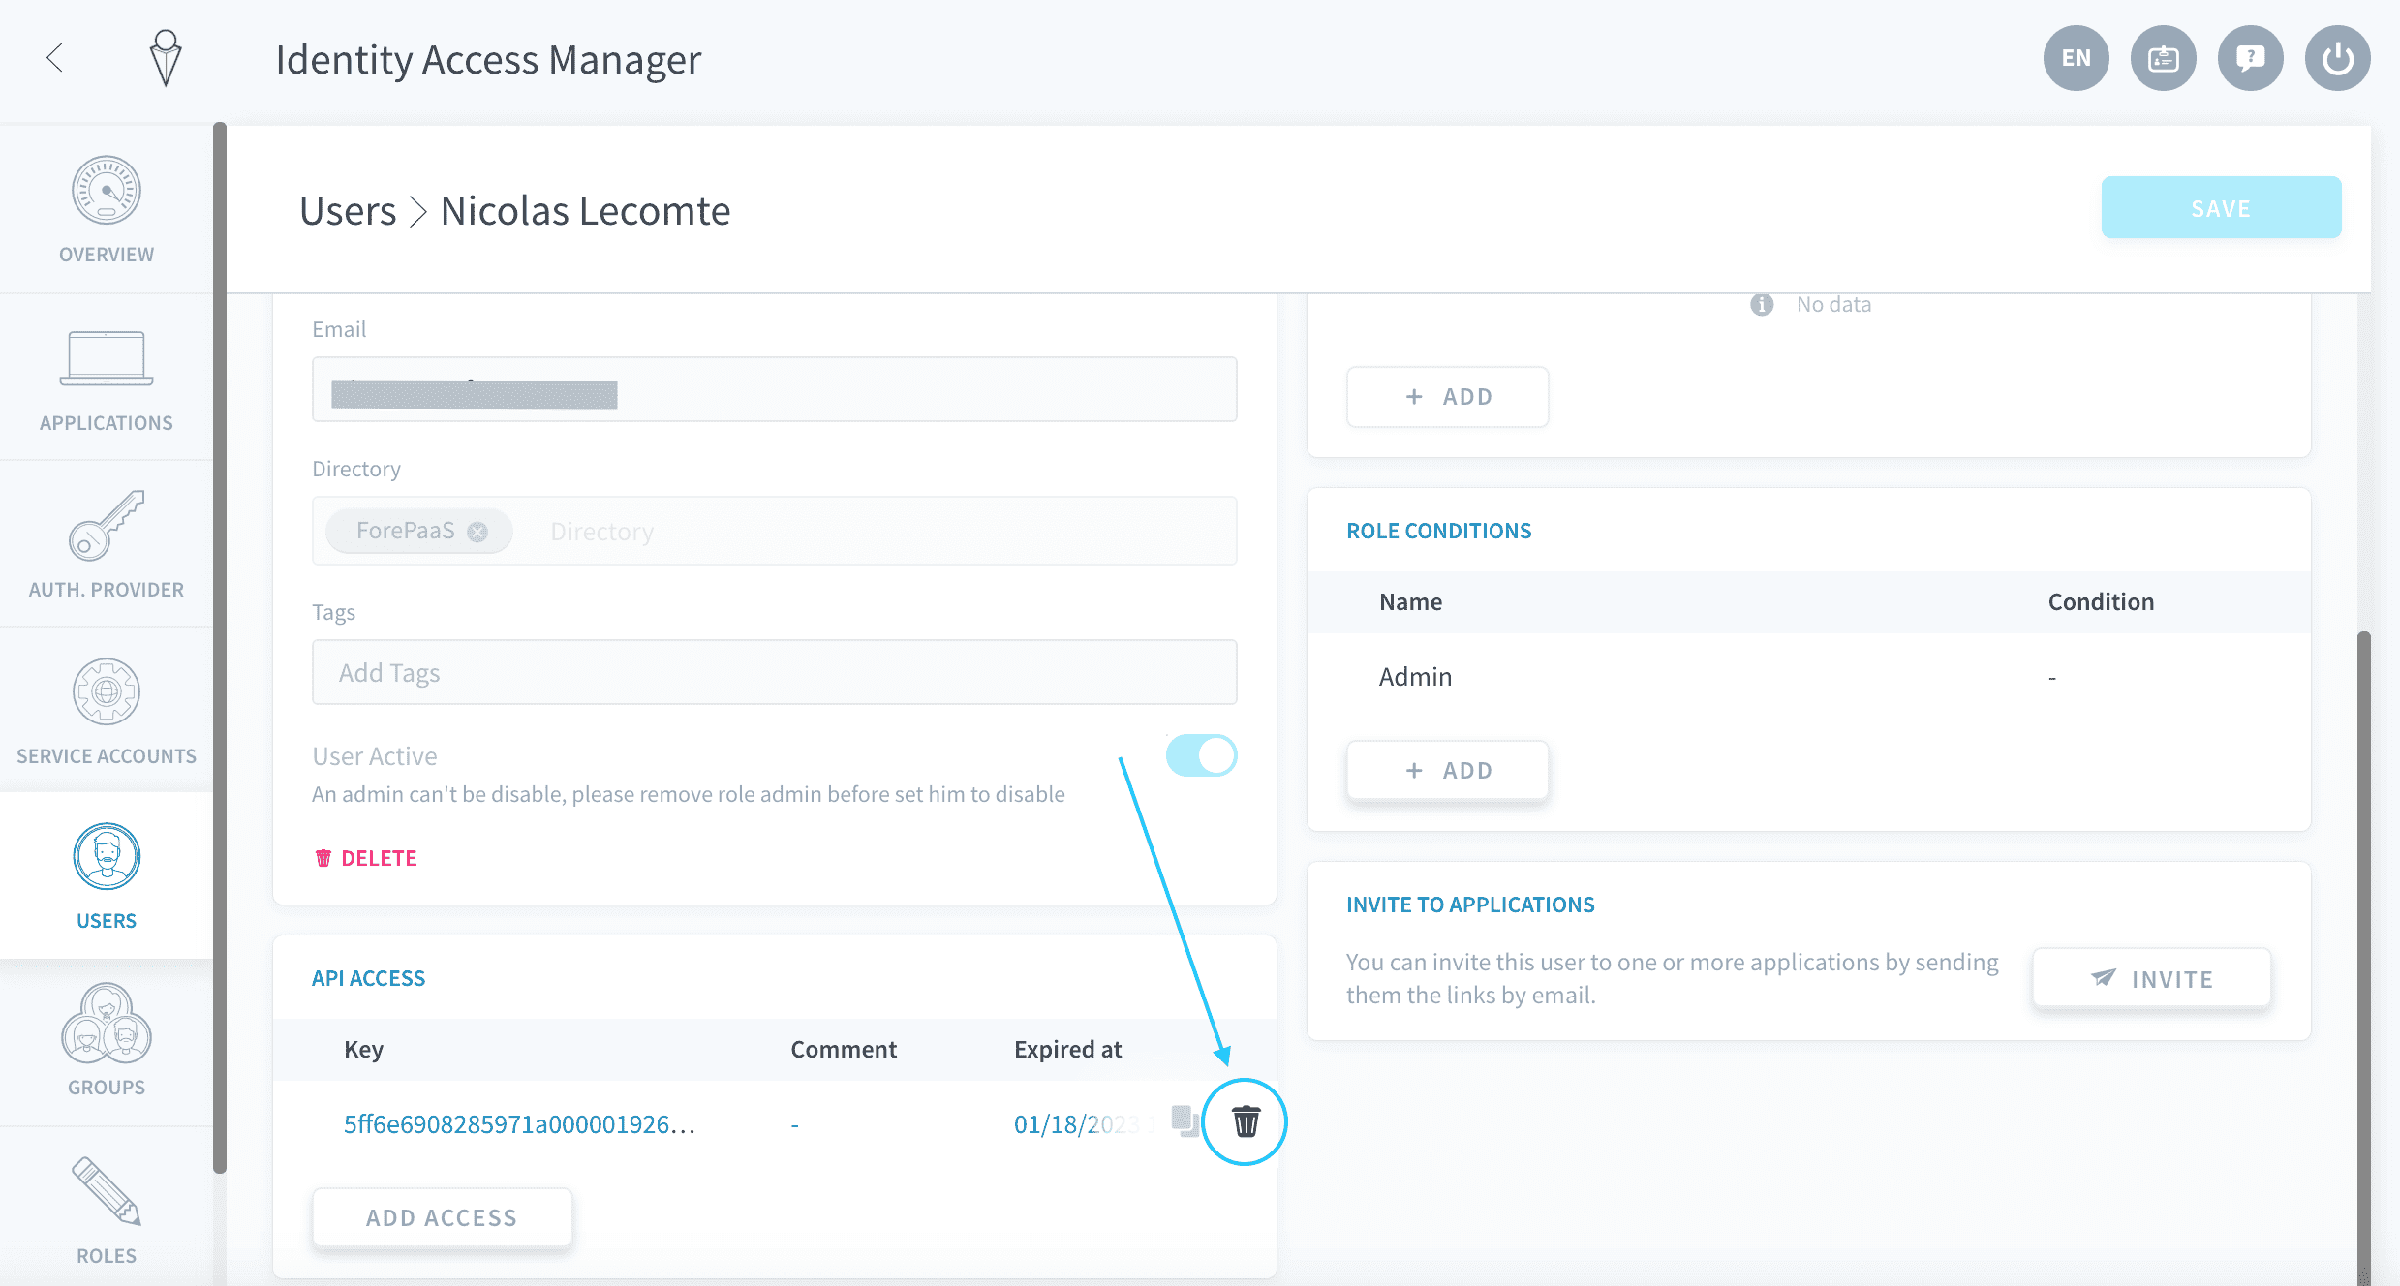
Dans les paramètres de l'utilisateur, faites défiler jusqu'au panneau API Access et cliquez sur Add access.
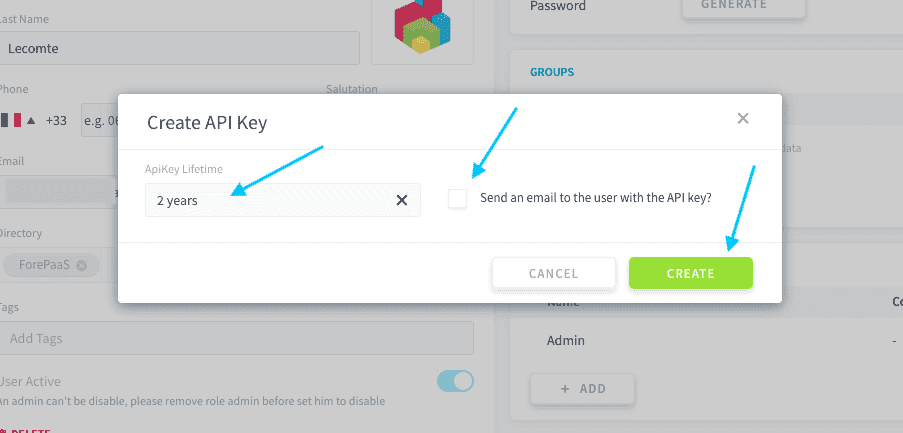
Sélectionnez la durée de vie des clés (c'est-à-dire la date d'expiration à partir d'aujourd'hui) et indiquez si vous souhaitez envoyer un e-mail à l'utilisateur avec les informations de clé API et secrète. Cliquez ensuite sur Create.
La valeur Default peut être modifiée dans les paramètres de votre Identity Access Manager.
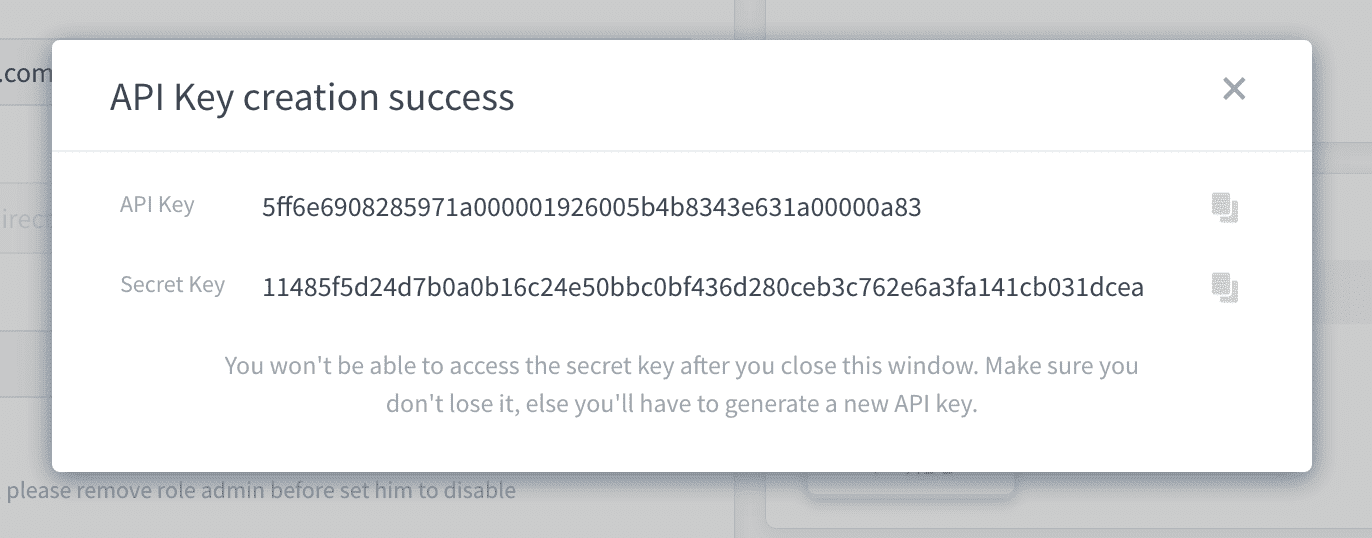
Une nouvelle fenêtre s'ouvrira avec les valeurs de la clé API et de la clé secrète.
Après la fermeture de la fenêtre, il n'est plus possible de consulter à nouveau la clé secrète. Assurez-vous de conserver une trace des clés, soit en envoyant un e-mail à l'utilisateur, soit en les stockant dans votre code.
Pour supprimer une clé, survolez la clé que vous souhaitez supprimer et cliquez sur l'icône trash 🗑️. Une fois la clé supprimée, les identifiants associés deviendront inactifs et ne pourront plus être utilisés pour s'authentifier.
Pour un service account
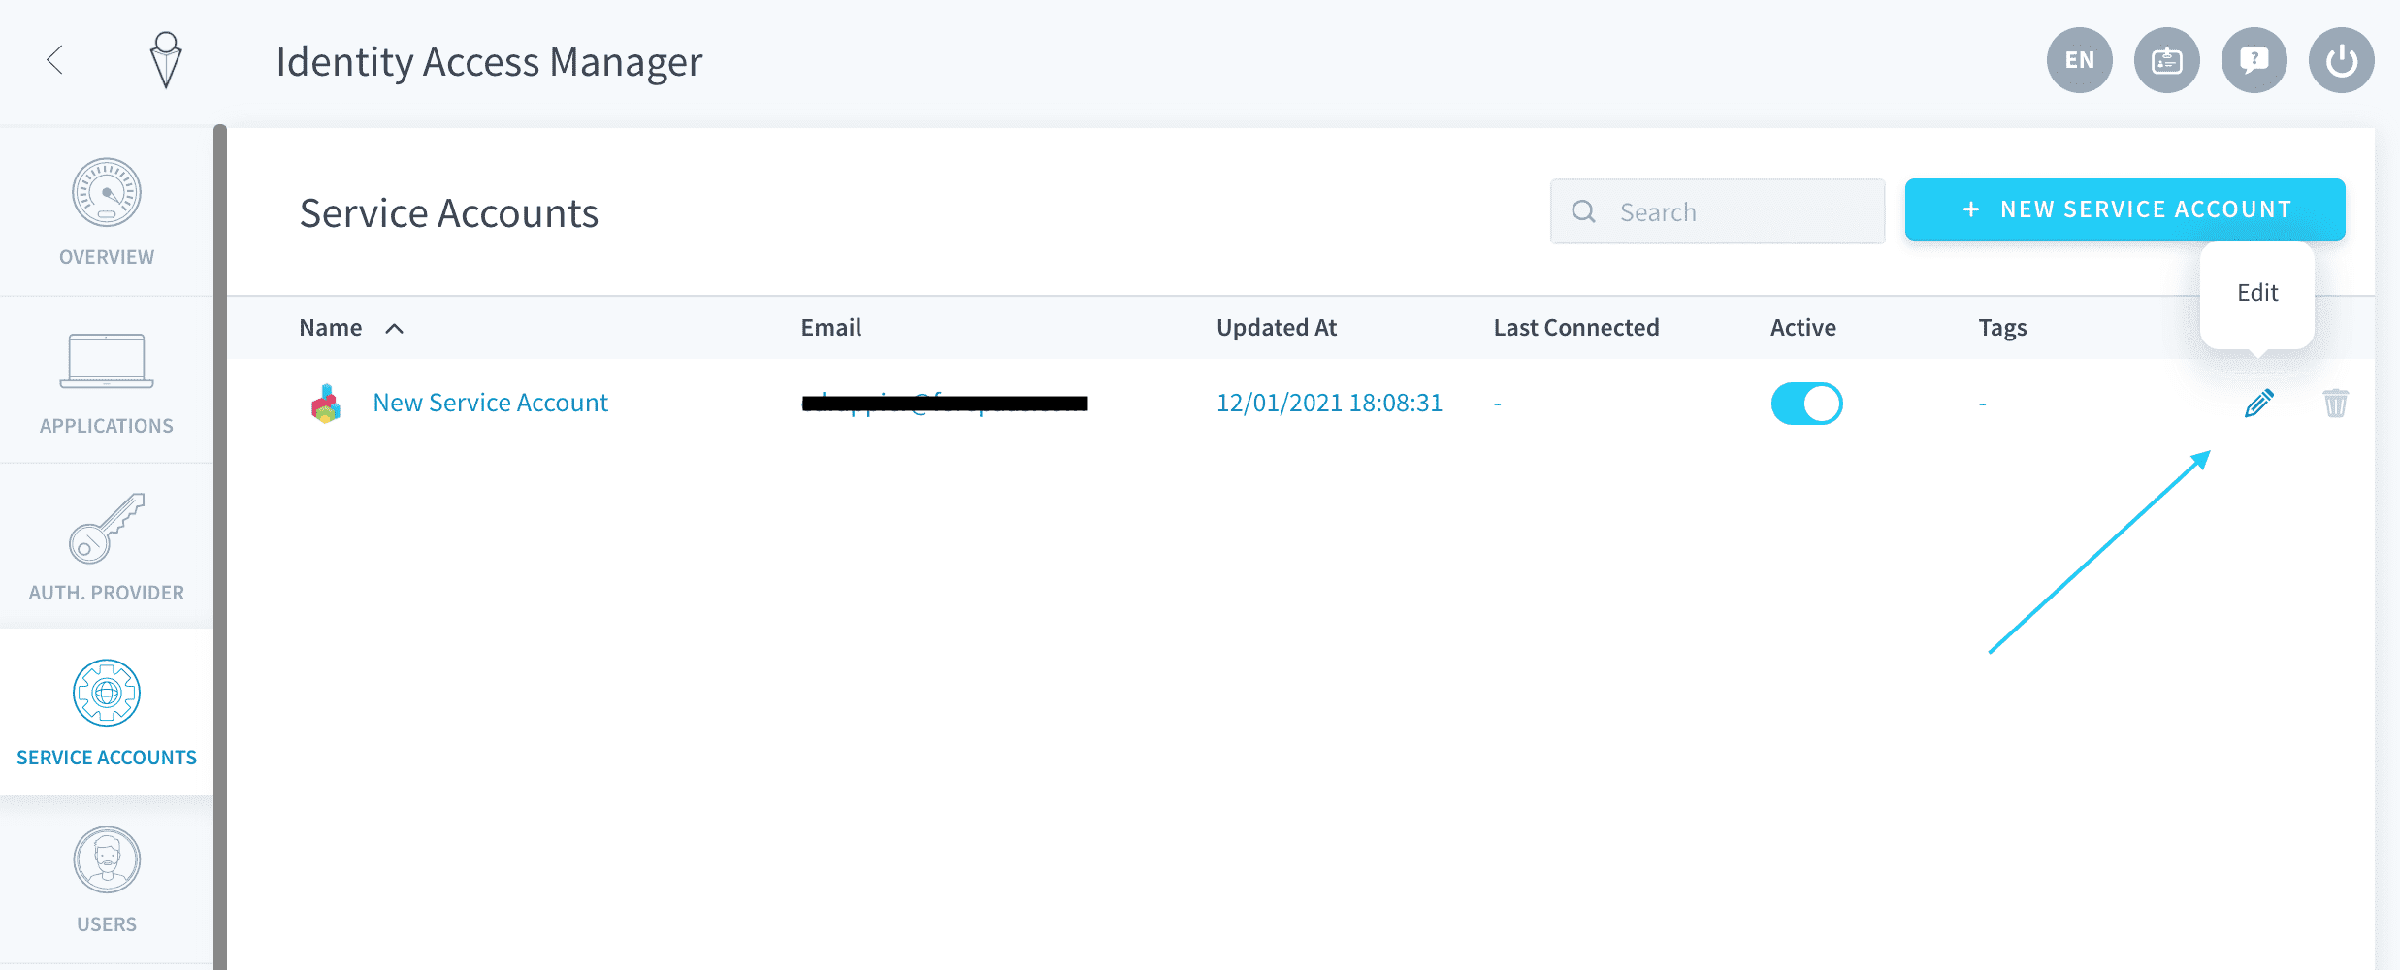
Accédez à l'onglet Service Accounts de l'Identity Access Manager. Recherchez le service account pour lequel vous souhaitez générer des clés API et secrètes, à l'aide de la barre de recherche en haut à droite si nécessaire.
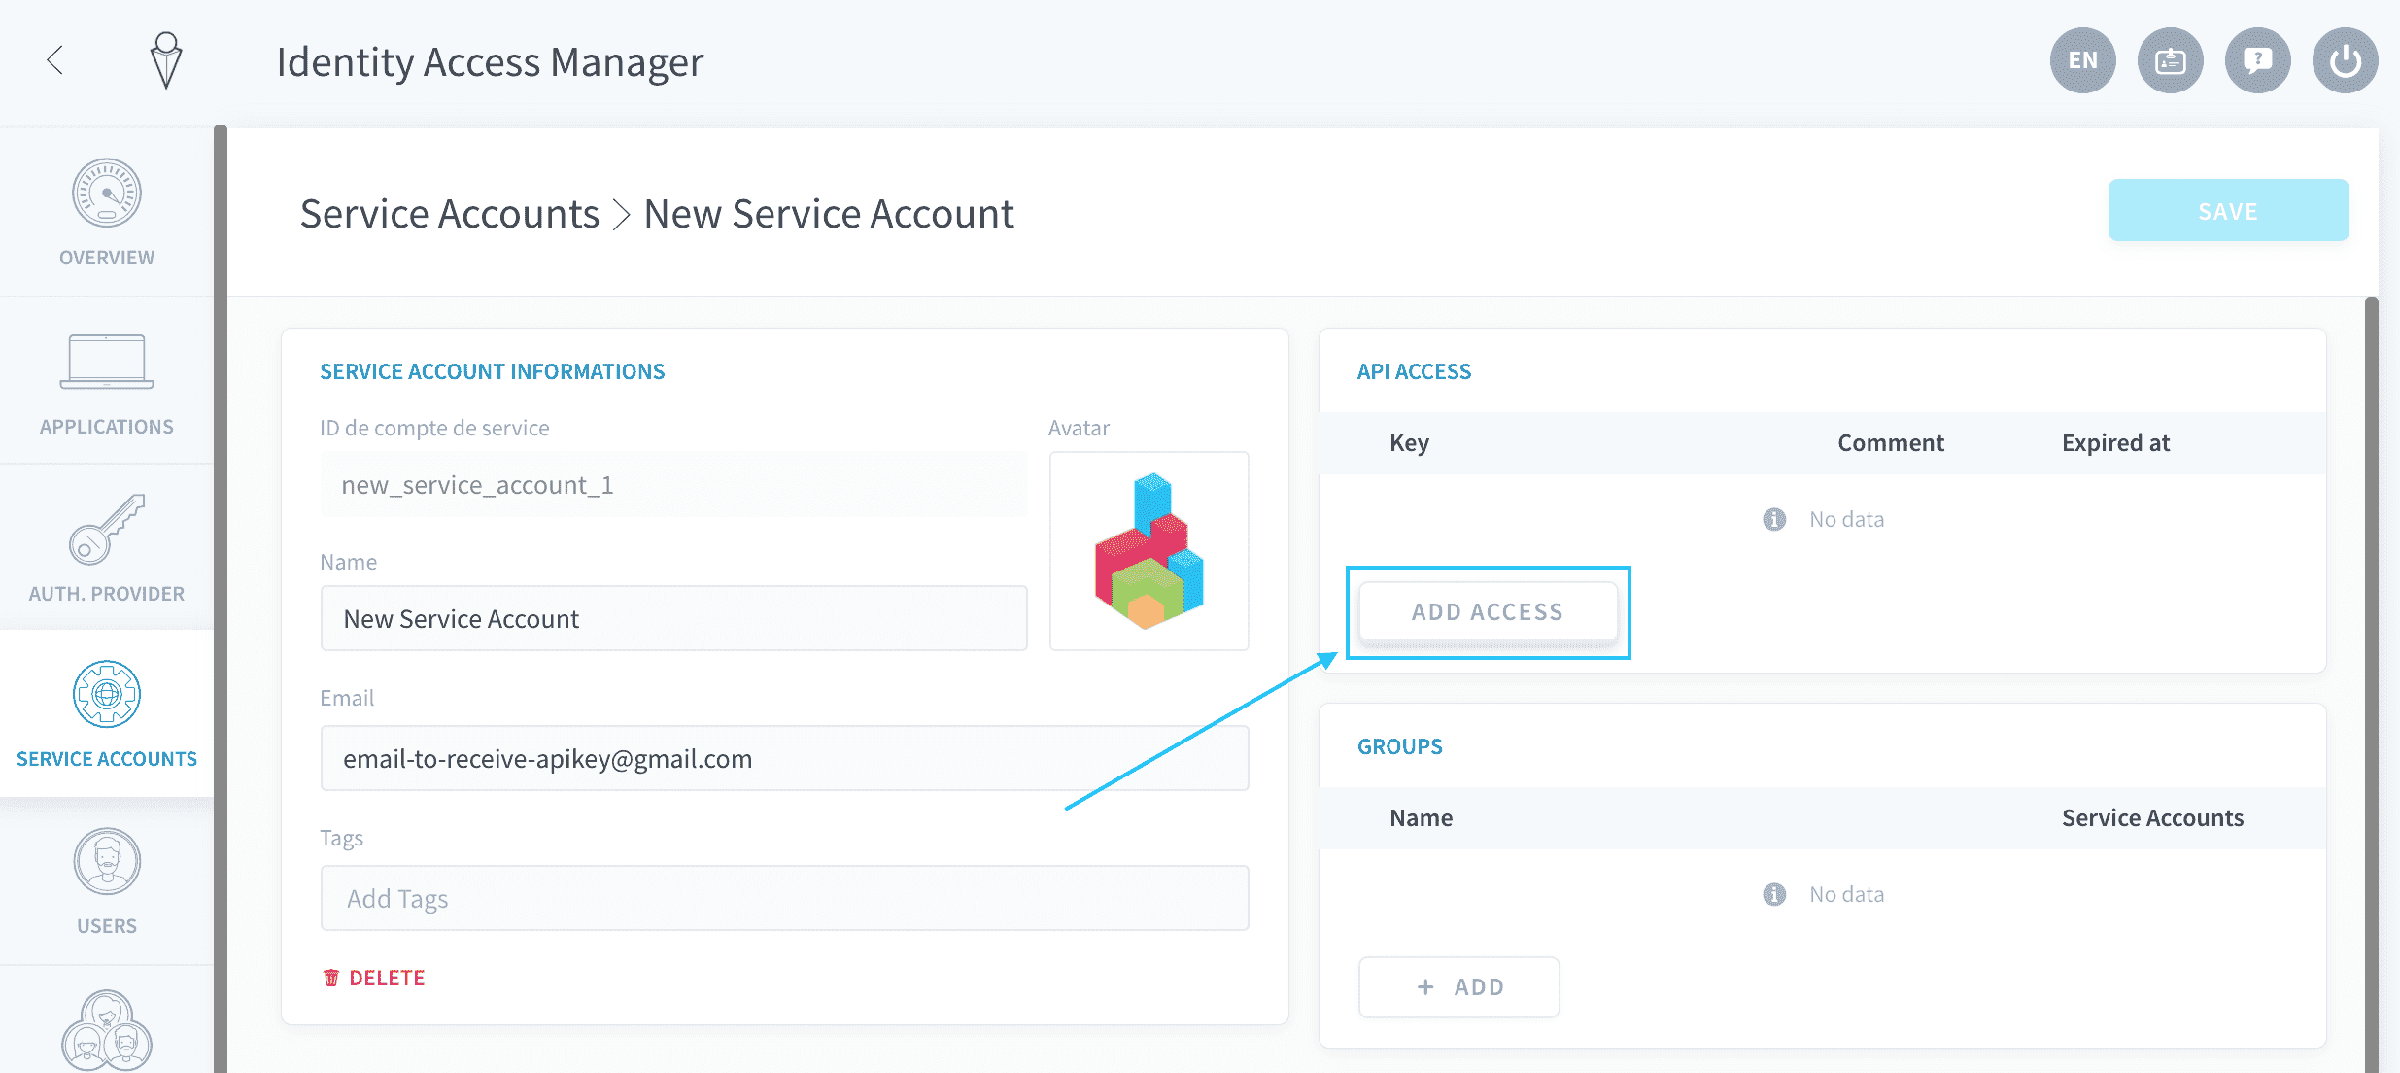
Dans les paramètres du service account, repérez le panneau API Access et cliquez sur Add access.
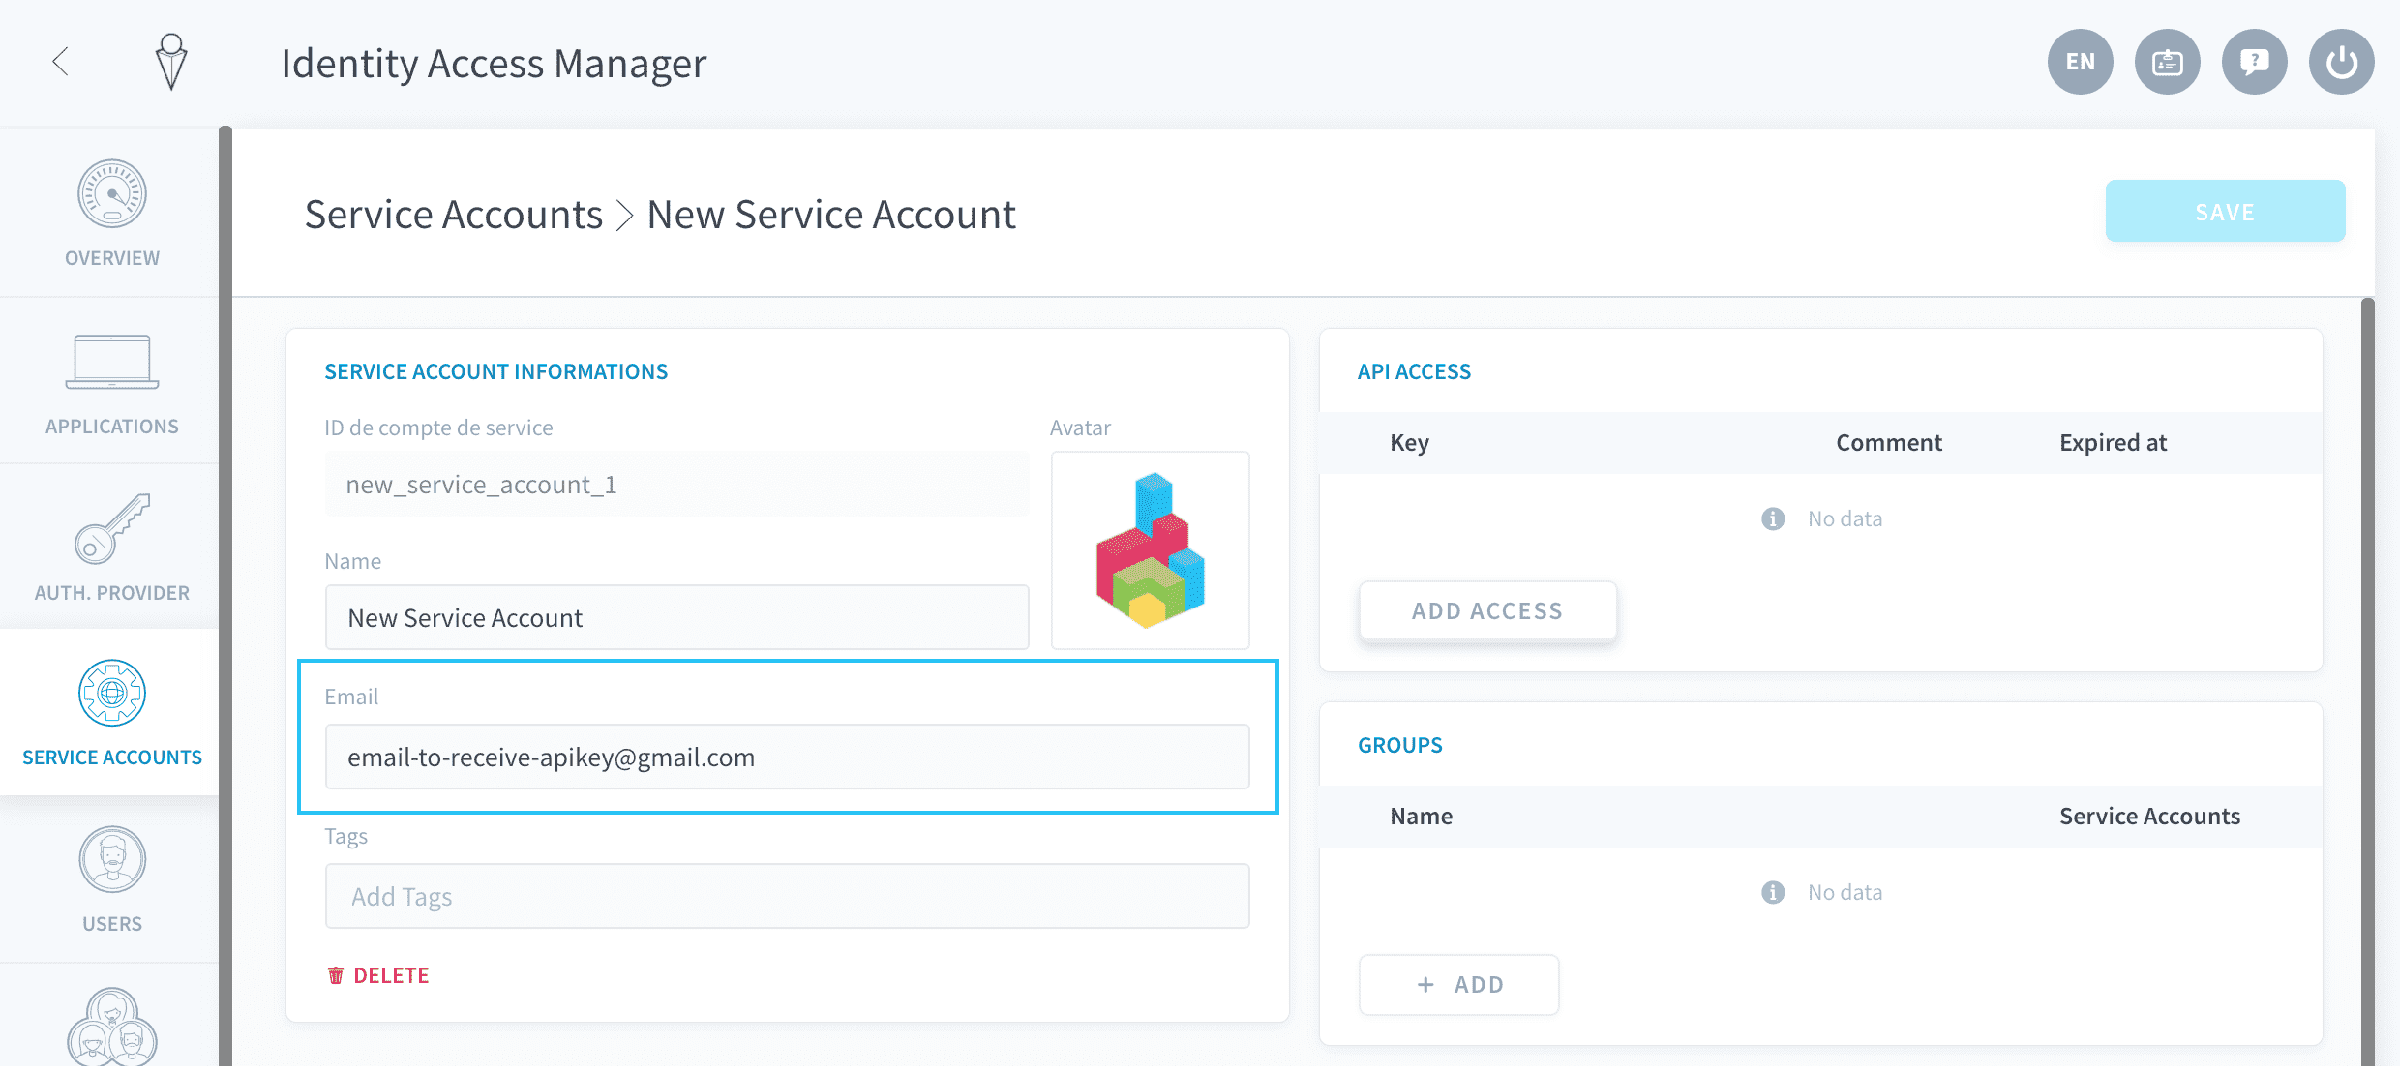
Ensuite, la procédure est la même que pour les utilisateurs. Notez que si vous souhaitez envoyer un e-mail contenant une trace des clés API et secrète, vous devez renseigner une adresse e-mail pour le service account.
Générer un token d'authentification
Scripts de génération
Une fois vos clés API et secrète créées, vous devez générer un token d'authentification dynamique afin de vous authentifier auprès de la Data Platform via un endpoint API. Les tokens d'authentification ne sont actifs que pendant une courte durée : cette durée peut être configurée dans vos paramètres IAM.
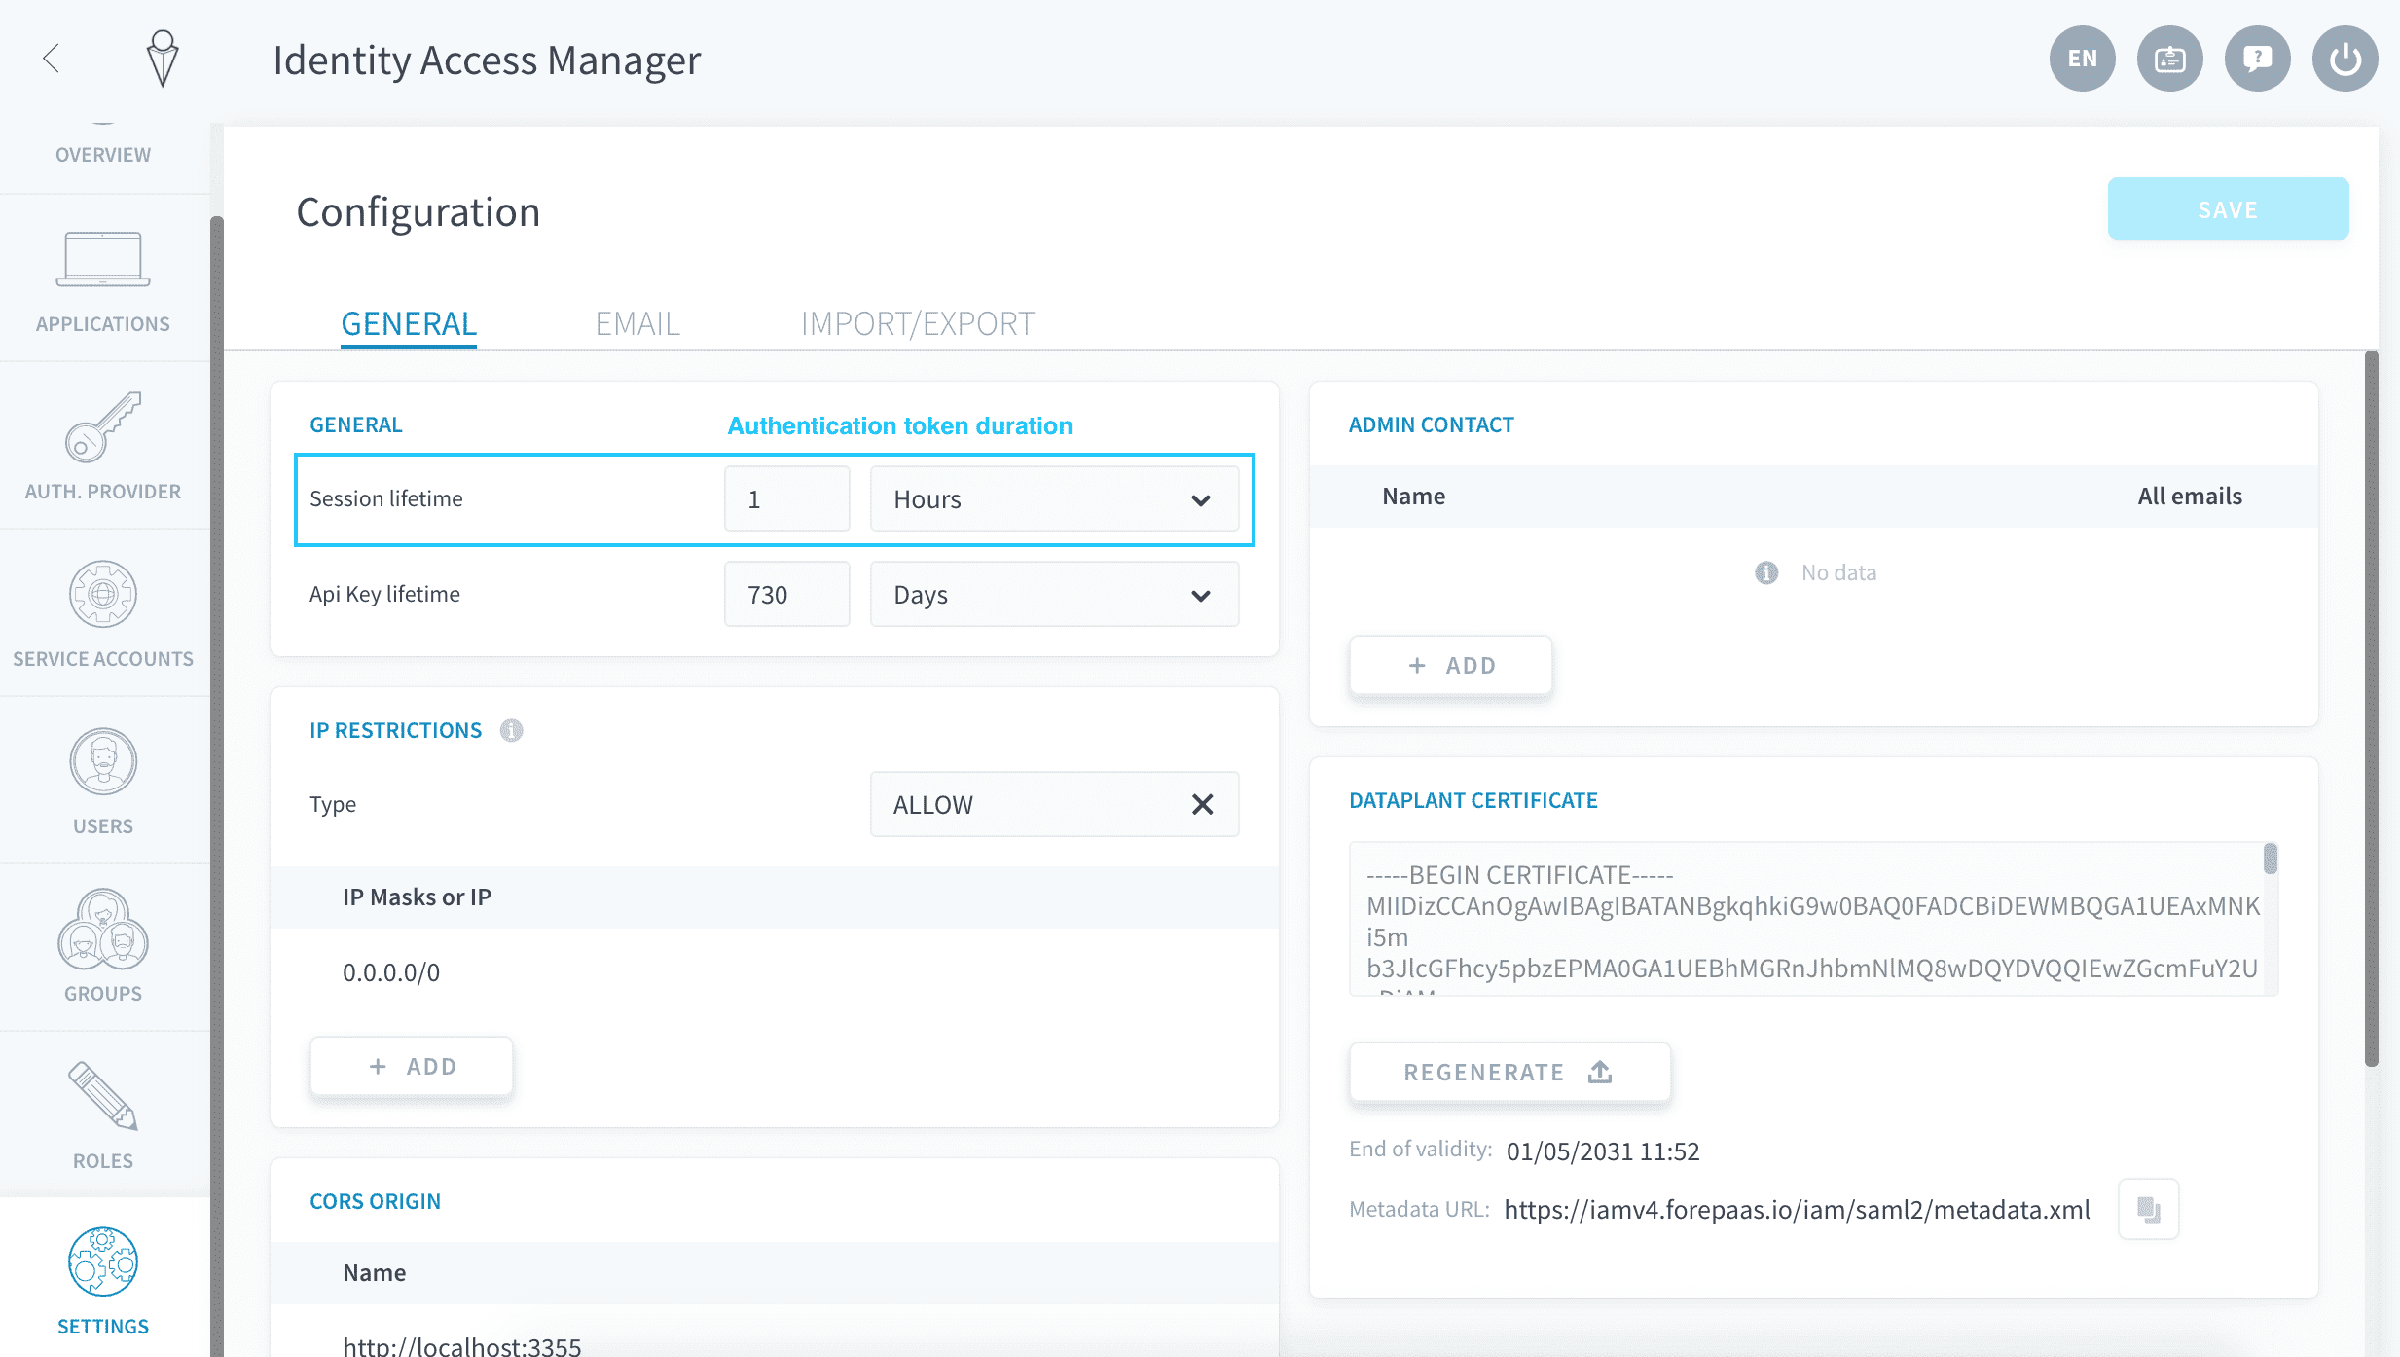
Pour générer un token, exécutez simplement les exemples de commandes ci-dessous.
Pensez à mettre à jour le {project_subdomain}, sinon vos appels ne fonctionneront pas.
Comment trouver le subdomain de votre Projet.
Aller plus loin
Si vous avez besoin d'une formation ou d'une assistance technique pour la mise en oeuvre de nos solutions, contactez votre commercial ou cliquez sur ce lien pour obtenir un devis et demander une analyse personnalisée de votre projet à nos experts de l’équipe Professional Services.
Posez vos questions, faites-nous part de vos commentaires et interagissez directement avec l’équipe qui développe la Data Platform sur le canal Discord dédié.
Si vous avez besoin d'une assistance concernant vos services OVHcloud, créez une demande depuis notre centre d'aide.
Rejoignez notre communauté d'utilisateurs.