
Comment définir une condition de rôle sur un bucket spécifique
L'Identity Access Manager (IAM) de la Data Platform vous permet de définir des conditions précises dans votre Projet
Objectif
L'Identity Access Manager (IAM) de la Data Platform vous permet de définir des conditions précises dans votre Projet :
- sur les propriétés des ressources
- sur les propriétés des utilisateurs
- sur les données, via l'Advanced Data Access Control
L'objectif de ce tutoriel est de montrer comment donner aux utilisateurs de votre Projet un accès restreint uniquement au bucket du Lakehouse Manager appelé my_bucket.
Prérequis
Vous aurez besoin de :
- un rôle IAM accordant l'accès à la ressource
bucket(comme le rôle par défaut « DataStore Editor »)
Tutoriel
Pour restreindre l'accès à des buckets spécifiques de votre Lakehouse Manager, vous devez définir une condition sur le nom technique lors de l'association d'un rôle accordant l'accès aux Data Store buckets.
Data Store est le nom d'origine des buckets sur la Data Platform.
Associez un tel rôle au groupe/utilisateur de votre choix.
Ensuite, ajoutez une condition à l'association du rôle.
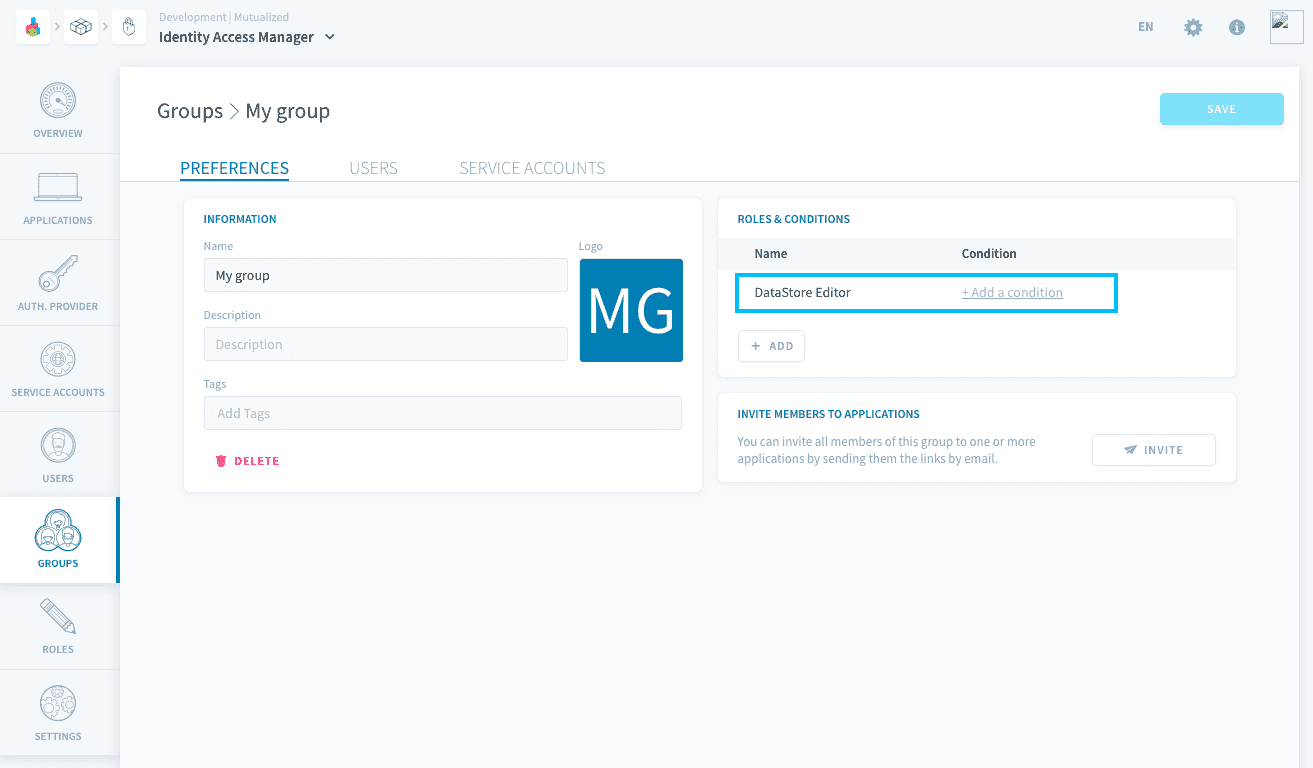
La condition doit être définie sur le nom technique de la ressource, ce qui donnerait intuitivement ce qui suit :
Cependant, ajouter simplement cette condition filtrerait l'ensemble du rôle sur les ressources nommées « my_bucket », y compris les ressources qui ne sont pas des buckets (comme les queries, dashboards, pipelines, etc.). En d'autres termes, si votre rôle donne accès à toute autre ressource, celles-ci seront filtrées de la même manière que les buckets.
Par conséquent, il est recommandé de définir les conditions comme suit.
Avec l'éditeur visuel
Si votre rôle initial donne accès à d'autres ressources, il est important de commencer par ajouter une première règle qui autorisera l'accès à toutes les ressources qui ne sont pas des buckets prévues par le rôle.
Via les conditions, vous ne pouvez pas donner accès à des ressources/actions qui n'étaient pas initialement autorisées par le rôle. Les conditions ne peuvent que filtrer davantage un rôle.
- Champ : Resource
- Opérateur : Not equals
- Valeur : Bucket
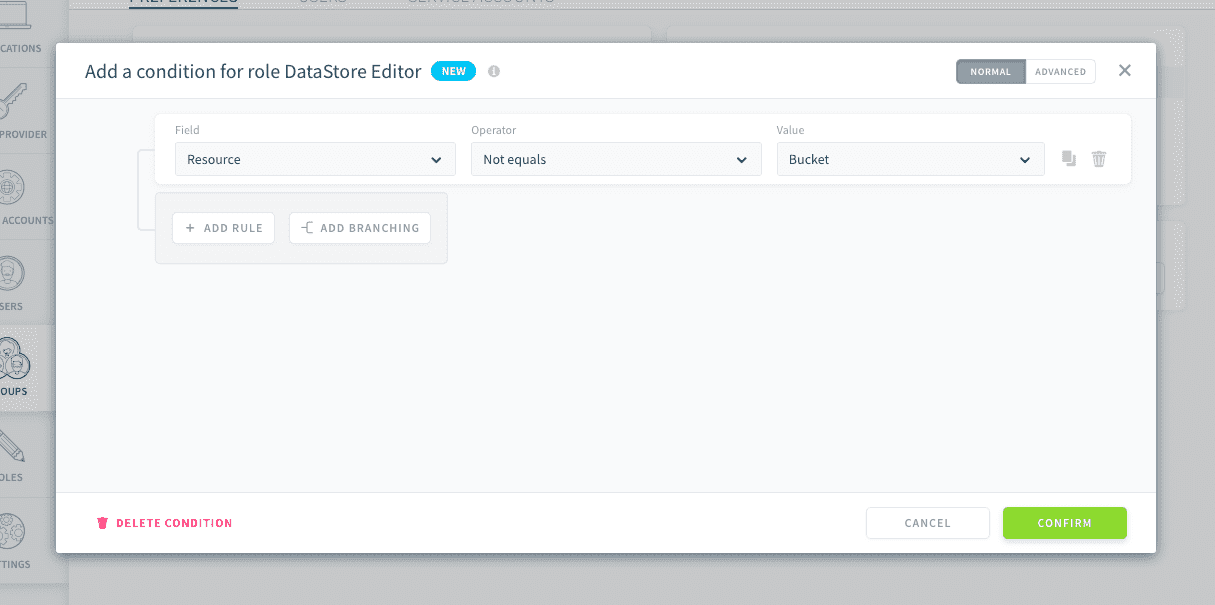
Ensuite, ajoutez un branchement avec un opérateur OR.
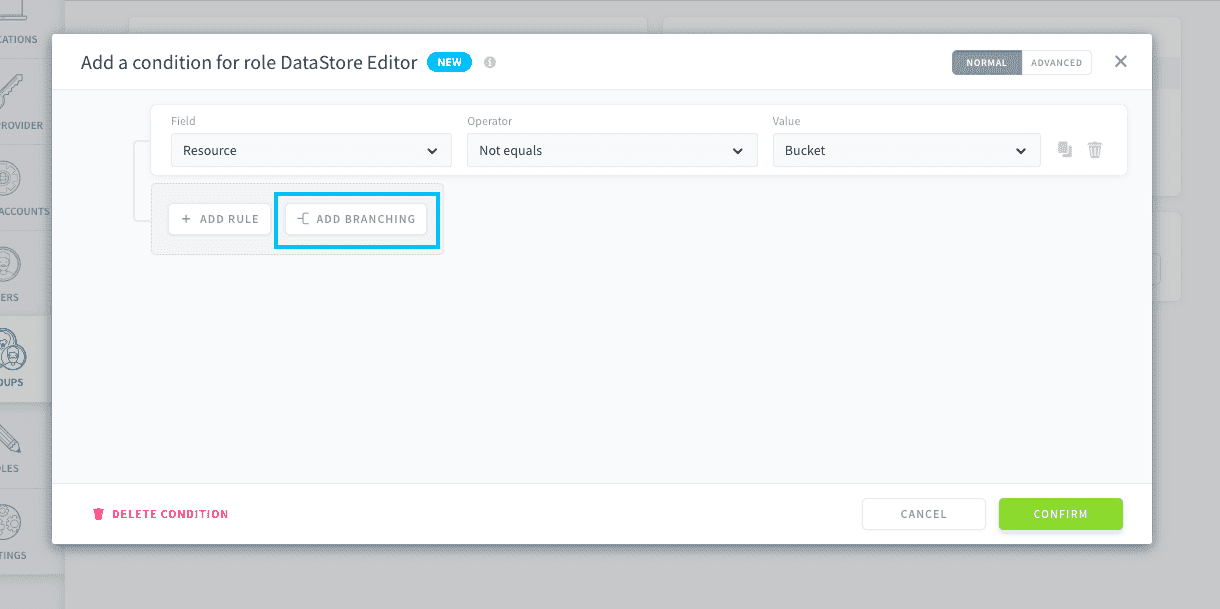
Dans le branchement, ajoutez deux règles liées par un opérateur AND.
Première règle :
- Champ : Resource
- Opérateur : Equals
- Valeur : Bucket
Deuxième règle :
- Champ : Technical name
- Opérateur : Equals
- Valeur : my_bucket
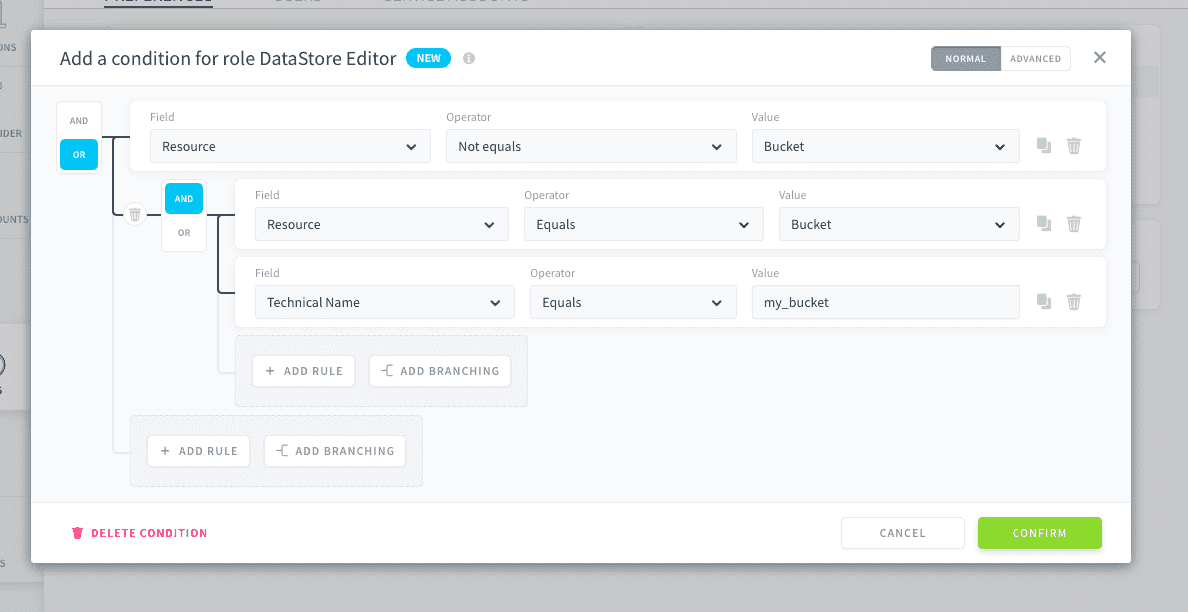
Cliquez sur Confirmer. L'utilisateur/groupe n'aura désormais accès qu'au bucket « my_bucket », ainsi qu'à toutes les autres ressources contenues dans le rôle.
Ce système de branchement peut aussi être utilisé pour restreindre l'accès en écriture/suppression à certains objets uniquement (par exemple, ceux portant le tag « dev ») tout en autorisant l'accès en lecture aux autres objets.
Avec l'éditeur CEL
En CEL, la condition serait la suivante :
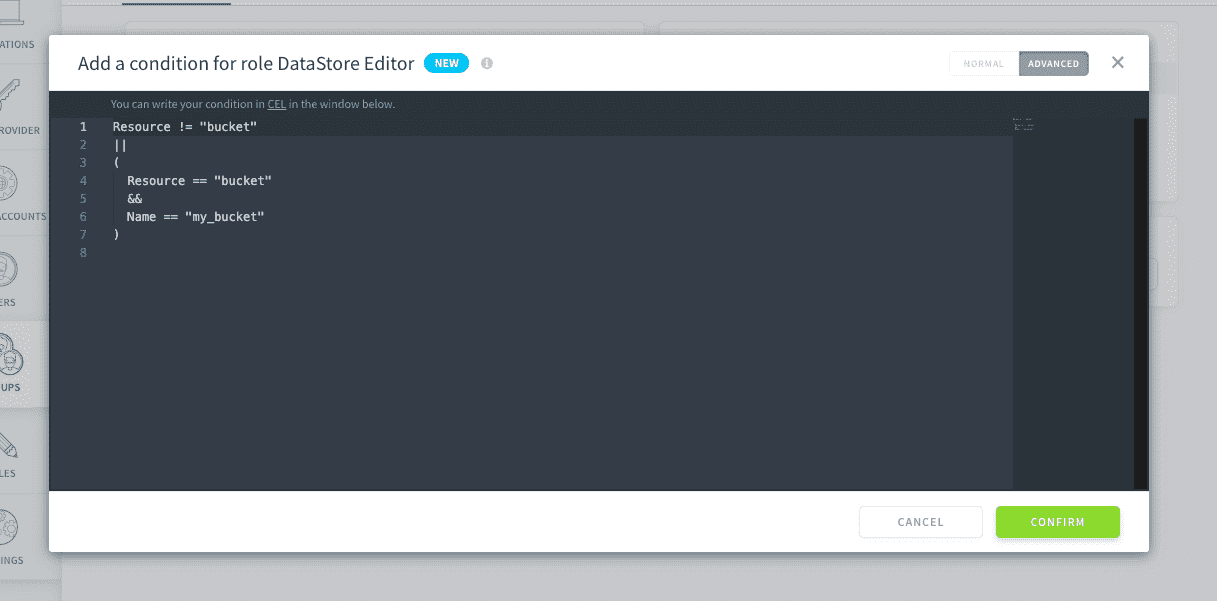
Pour aller plus loin, consultez les possibilités de personnalisation de l'Identity Access Manager dans notre documentation.
En savoir plus sur les rôles et conditions
De plus, n'hésitez pas à nous contacter si vous avez besoin de quoi que ce soit, notre équipe support & produit se consacre à vous aider à livrer plus rapidement toutes les applications d'IA que vous avez en tête.
Aller plus loin
Si vous avez besoin d'une formation ou d'une assistance technique pour la mise en oeuvre de nos solutions, contactez votre commercial ou cliquez sur ce lien pour obtenir un devis et demander une analyse personnalisée de votre projet à nos experts de l’équipe Professional Services.
Posez vos questions, faites-nous part de vos commentaires et interagissez directement avec l’équipe qui développe la Data Platform sur le canal Discord dédié.
Si vous avez besoin d'une assistance concernant vos services OVHcloud, créez une demande depuis notre centre d'aide.
Rejoignez notre communauté d'utilisateurs.