
Identity Access Manager
Qui peut faire quoi, de l'organisation jusqu'à une seule colonne.
Qu'est-ce que l'Identity Access Manager ?
L'Identity Access Manager décide qui peut faire quoi. Il existe sous la forme de deux modules presque entièrement indépendants : un par organisation, un par projet.
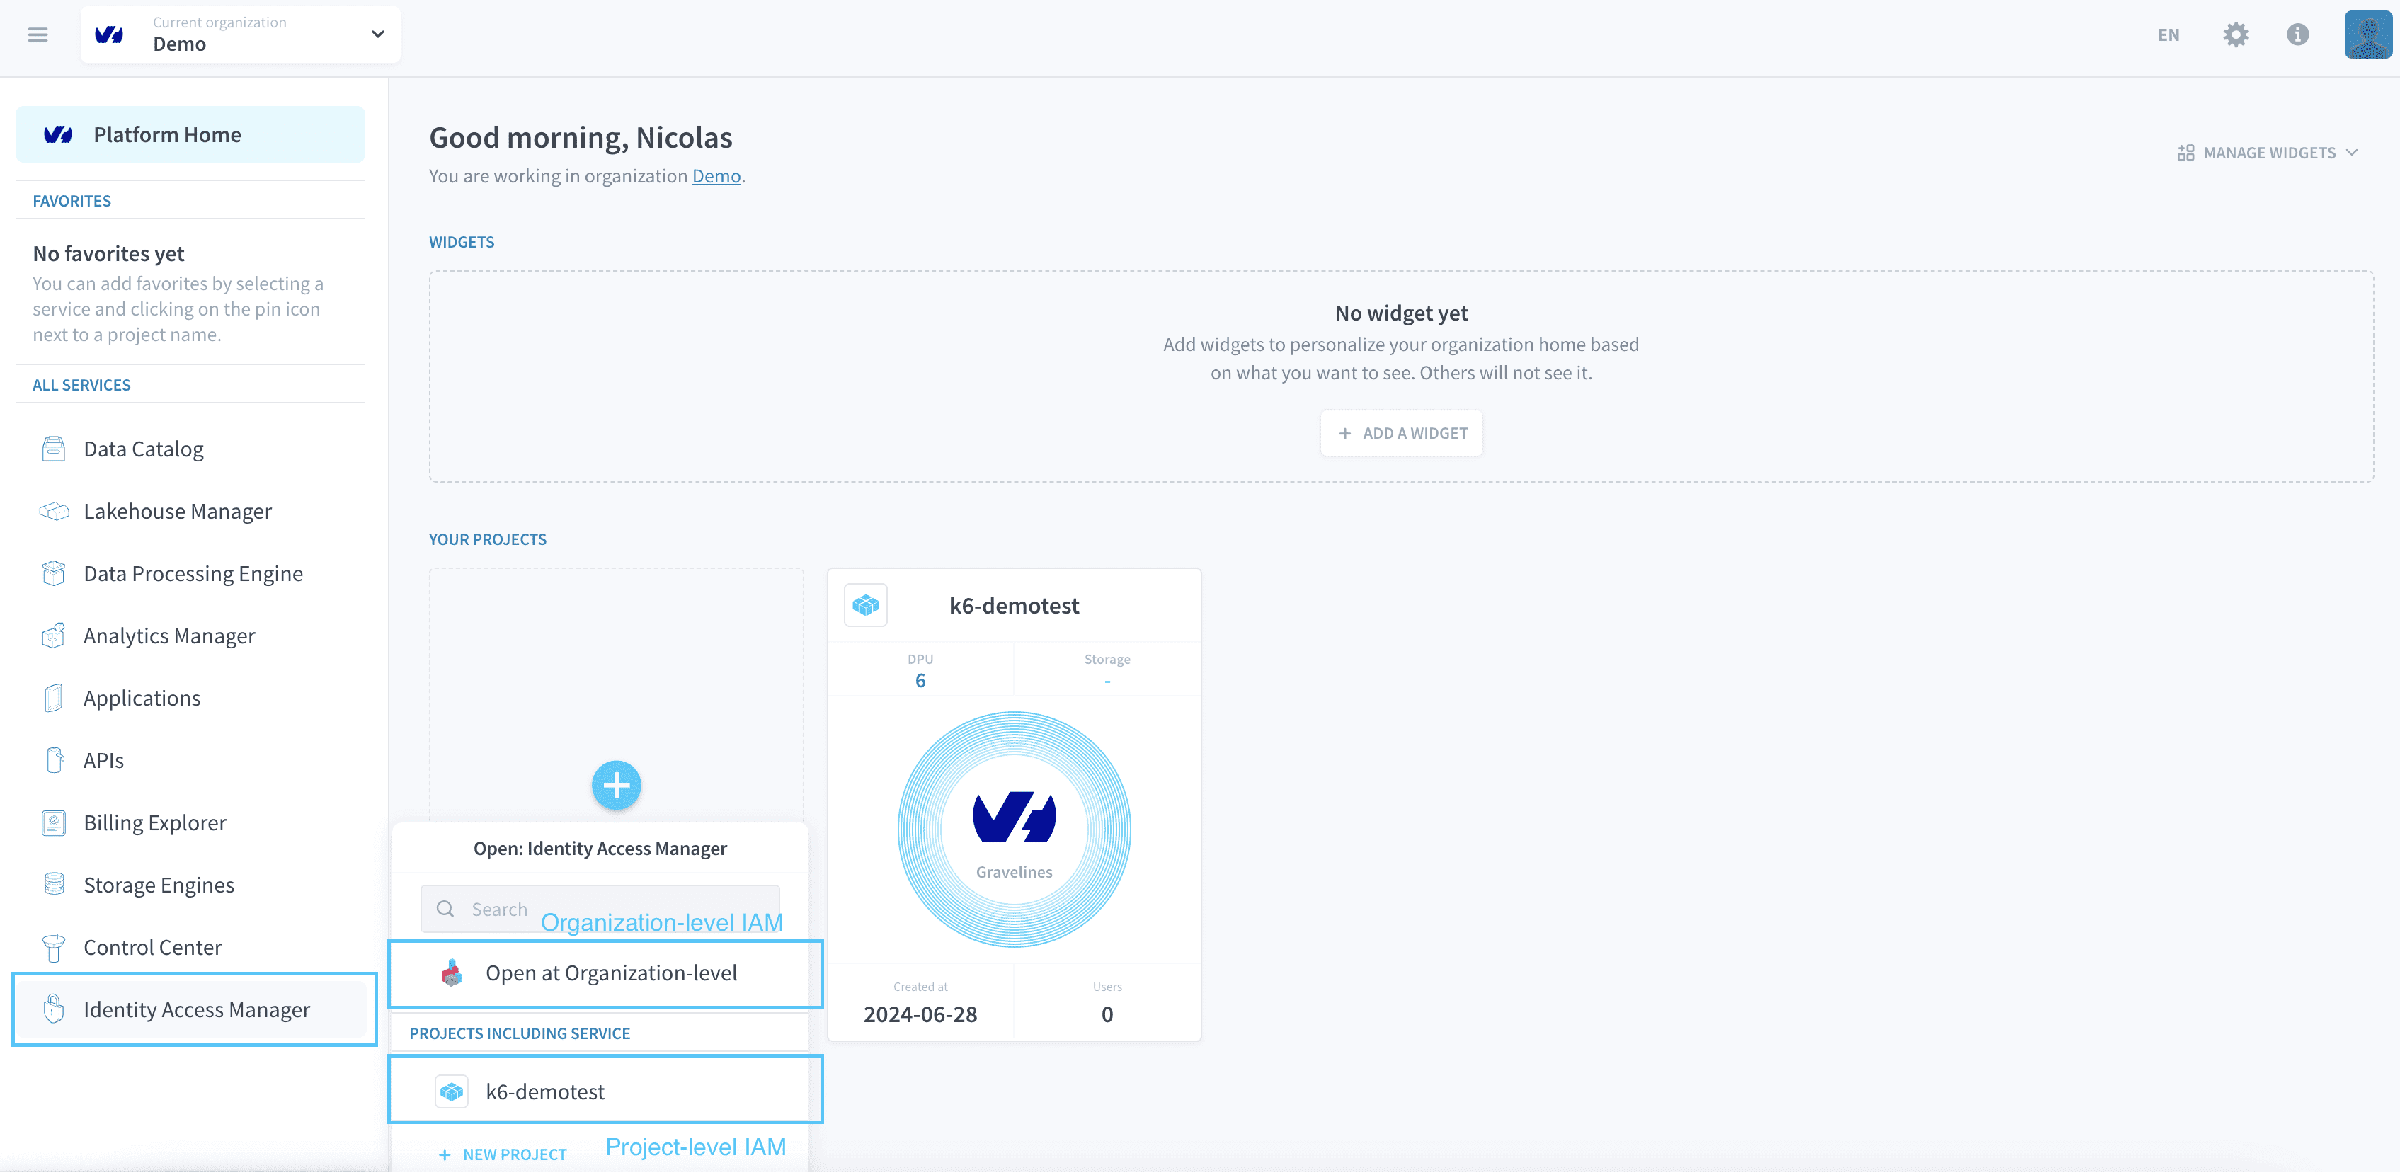
L'IAM d'organisation régit l'organisation elle-même : les paramètres d'authentification pour les membres se connectant à Data Platform, l'authentification unique via un fournisseur externe, l'authentification multifacteur imposée, les demandes d'adhésion, et les droits d'accès que les membres détiennent sur les ressources et paramètres au niveau de l'organisation.
L'IAM de projet régit un projet, et va plus loin. Il couvre les membres de l'équipe travaillant dans le projet et les utilisateurs finaux des applications qu'il déploie. L'accès est basé sur des rôles et granulaire : les rôles sont accordés à des utilisateurs, à des comptes de service ou à des groupes, et évalués par rapport aux ressources du projet, jusqu'aux attributs individuels d'une table lorsque des policy tags sont impliqués. L'IAM de projet gère aussi la page de connexion de chaque application déployée et les fournisseurs d'authentification qui y sont proposés.
Trois fournisseurs existent par défaut sur chaque application : Data Platform IDs, Projet IDs et clés API/Secret. Des fournisseurs SSO ou MFA supplémentaires sont configurés par projet, et en ajouter un implique de modifier la configuration d'authentification de chaque application avant que les utilisateurs ne le voient dans le menu de connexion.
S'authentifier auprès de la platform de manière programmatique, plutôt que via une page de connexion, est couvert par l'API d'authentification.
Les comptes de service n'existent que dans l'IAM de projet. Chaque job du Data Processing Engine s'exécute en tant que tel, ce qui permet aux permissions d'un pipeline de rester distinctes de celles de la personne qui l'a écrit.
IAM d'organisation→
Membres et leurs droits sur les ressources au niveau de l'organisation.
Paramètres d'authentification→
SSO, MFA imposée et demandes d'adhésion pour l'organisation.
Guide de configuration MFA→
Enrôler un second facteur sur votre propre compte et le récupérer si vous perdez l'appareil.
IAM de projet→
Accès au sein d'un projet, pour les équipes et pour les utilisateurs finaux.
Utilisateurs, rôles et groupes→
Les principaux d'un projet et les permissions qu'ils détiennent.
Aller plus loin
Si vous avez besoin d'une formation ou d'une assistance technique pour la mise en oeuvre de nos solutions, contactez votre commercial ou cliquez sur ce lien pour obtenir un devis et demander une analyse personnalisée de votre projet à nos experts de l’équipe Professional Services.
Posez vos questions, faites-nous part de vos commentaires et interagissez directement avec l’équipe qui développe la Data Platform sur le canal Discord dédié.
Si vous avez besoin d'une assistance concernant vos services OVHcloud, créez une demande depuis notre centre d'aide.
Rejoignez notre communauté d'utilisateurs.