For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/fr/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/fr/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/fr/guides/public-cloud/network-services/vrack.md.
Découvrez comment configurer un vRack Public Cloud
Objectif
Le vRack est un réseau privé qui vous permet de configurer l’adressage entre plusieurs serveurs dédiés OVHcloud. Mais il vous permet également d’ajouter des instances Public Cloud à votre réseau privé pour créer une infrastructure de ressources physiques et virtuelles.
Ce guide a pour objectif de vous accompagner dans la configuration de vos instances Public Cloud au sein de votre vRack.
Que ce soit pour créer votre vRack ou ajouter une instance au sein de ce réseau, vous pouvez utiliser la console OVHcloud, les APIv6 OVHcloud, la CLI OVHcloud, Terraform, les API OpenStack ou l'interface Horizon.
Selon votre profil technique et vos besoins, vous devrez choisir quelle interface ou méthode utiliser. Pour chaque action, nous vous proposons les différentes démarches envisageables.
Voici un descriptif rapide des actions possibles suivant la méthode/interface choisie :
Console OVHcloud
est une interface entièrement et uniquement visuelle, ce qui en fait une interface idéale à la gestion de plusieurs VLAN. Vous pouvez également personnaliser la plage d'IP privée qui, par défaut, est une plage 10.x.0.0/16 dépendant de l'ID de VLAN.
Les VLAN seront déployés dans la Région sélectionnée. Vous aurez également la possibilité d'activer ou non les passerelles, d'activer les distributions DHCP, etc.
Vous pouvez également gérer la facturation de vos services au travers de la console OVHcloud.
Interface Horizon
Interface visuelle indépendante d'OVHcloud, Horizon est l'implémentation d’origine du tableau de bord d'OpenStack, qui fournit une interface utilisateur web aux services OpenStack, notamment Nova, Swift, Keystone, etc.
Cette interface complète et technique vous permet de gérer la quasi totalité des actions OpenStack. Ce sera une des interfaces nécessaires si vous souhaitez gérer plus de deux VLAN, ajouter des interfaces réseau privées à vos instances, gérer des images personnalisées, etc.
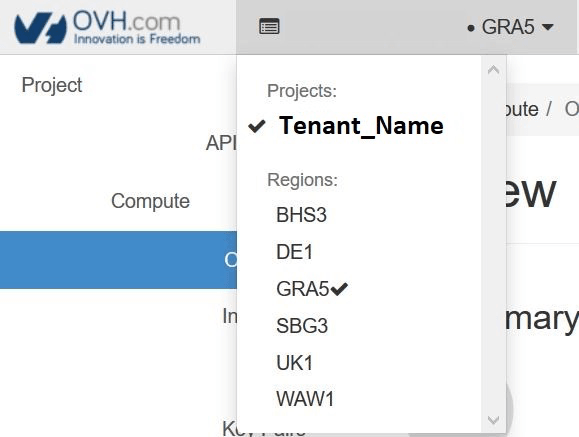
Horizon fonctionnant par zone, pensez bien à choisir votre zone géographique de travail tout en haut à gauche de votre interface (GRA5, SBG3, BHS1, etc.)
APIv6 OVHcloud
Chaque action que vous effectuez dans la console OVHcloud fait appel aux .
Vous pouvez même aller plus loin dans les API que dans la console OVHcloud.
L'interface est moins visuelle que la console OVHcloud mais vous permettra d'effectuer un grand nombre d'actions. Vous pouvez ainsi gérer et personnaliser vos VLAN, ajouter des interfaces à vos instances ou encore créer des serveurs hautement personnalisés.
Selon l'API utilisée, vous devrez au préalable récupérer certaines informations.
Vous pouvez accéder aux API depuis ou créer vos scripts PHP ou Python pour y faire appel.
Vous pouvez ainsi automatiser librement les tâches de base au moyen de scripts, optimiser vos propres fonctions, etc.
Vous pouvez administrer les services Public Cloud à l’aide de lignes de commandes Linux ou Windows, après le téléchargement et l’installation des outils OpenStack.
Cette méthode demande de bonnes connaissances Linux ou Windows pour en profiter, mais elle permet de profiter de toute la puissance d'OpenStack par ce biais.
Suivant la couche que vous souhaitez gérer, vous devrez utiliser le client Nova (Compute), Neutron (réseau), Glance (image) ou encore Swift (Object Storage). Le dernier né de la famille, le client OpenStack, vous permet de gérer directement la quasi intégralité des couches OpenStack.
Grâce à l’API OpenStack, vous pouvez aussi facilement automatiser cette gestion au travers de vos scripts.
Pour vous familiariser avec l'API OpenStack, consultez les guides suivants :
Vous pouvez ensuite, selon votre besoin, utiliser les API dédiées à OpenStack :
Nova (compute)
Glance (image)
Cinder (image)
Neutron (réseau)
Info
Dans certains cas, il sera plus simple d'utiliser les API OpenStack et dans d'autres, les API Nova, Neutron, etc.
De même, certaines fonctionnalités peuvent être absentes de l'API OpenStack selon la version de votre client et de votre système d'exploitation.
Dans le cadre de ce guide, le choix a été fait de vous proposer les alternatives les plus simples et les plus intuitives.
Vous pouvez consulter à tout moment la documentation officielle d'OpenStack si vous souhaitez aller plus loin dans leur utilisation.
CLI OpenStack
Vous pouvez gérer vos services Public Cloud et votre vRack OVHcloud directement depuis votre terminal Linux ou Windows grâce à la CLI OpenStack.
Cette interface permet de gérer toutes les couches OpenStack :
Nova : instances (compute)
Neutron : réseaux
Glance : images
Cinder : volumes
La CLI centralise ces fonctionnalités et peut être intégrée à vos scripts pour automatiser vos tâches.
Avant de commencer, consultez les guides suivants :
La CLI OpenStack est pratique pour gérer votre vRack, cependant certaines fonctions peuvent différer selon la version du client ou du système d’exploitation. Consultez la documentation officielle d'OpenStack.
Terraform
Terraform permet aussi de gérer les infrastructures d’OVHcloud.
Pour cela, vous devez choisir le bon fournisseur et la bonne ressource Terraform. Consultez notre guide d’utilisation de Terraform.
CLI OVHcloud
La CLI OVHcloud vous permet de gérer vos ressources Public Cloud depuis votre terminal, y compris les réseaux privés et les interfaces d’instances.
Avant de commencer, installez et configurez la CLI OVHcloud. Définissez votre projet cloud avec --cloud-project <project_id> ou configurez-le dans votre profil.
Accès à la console OVHcloud
Projets :
Lien direct :
Pour accéder à vos services :Public Cloud > Sélectionnez votre projet
vRack :
Lien direct :
Pour accéder à vos services :Bare Metal Cloud > Réseau > vRack
En pratique
Étape 1 : Activer et gérer un vRack
Warning
Le vRack est géré au niveau de l’infrastructure OVHcloud, ce qui signifie que vous ne pouvez l’administrer que depuis la console OVHcloud et les APIv6 OVHcloud.
Console OVHcloud
APIv6 OVHcloud
Info
Ceci ne concerne pas les projets nouvellement créés, qui sont désormais livrés automatiquement avec un vRack.
Si vous disposez d'un projet plus ancien sans vRack, vous devez en commander un. Le vRack est gratuit et livré en quelques minutes.
Dans la console OVHcloud, ouvrez Bare Metal Cloud, puis cliquez sur vRack sous Réseau dans le menu de gauche. Cliquez sur Commander un vRack, acceptez les conditions de service, puis cliquez sur Commander mon vRack. La mise en place du vRack dans votre compte prend quelques minutes.
Une fois le service actif, le vRack apparaît dans la liste sous l’appellation « pn-xxxxxx ». Cliquez sur son nom, ouvrez l'onglet Services rattachés et cliquez sur Attacher un service. Dans la liste des Services éligibles, cliquez sur Rattacher sur la ligne du projet Public Cloud à ajouter au vRack, puis confirmez avec Rattacher.
Cet appel va vous permettre d'ajouter le vRack au panier en ajoutant l’ensemble des informations nécessaires à la commande.
Dans le cas du vRack, cela donnerait par exemple :
cartId : [identifiant de votre panier]
duration : « P1M »
planCode : « vrack »
pricingMode : « default »
quantity : 1
Une fois la commande validée, vous obtenez un numéro d'article (« itemId »). Conservez cette information, elle vous sera utile si vous souhaitez apporter des modifications avant la validation du panier.
Validation du panier
Une fois les articles ajoutés au panier, validez-le :
Cet appel va valider le panier et vous créer un bon de commande (orderId). Conservez cette information, elle sera nécessaire à la validation de la commande.
Validation de la commande finale
Pour valider la commande, vous avez deux méthodes possibles :
Même s’il s’agit d’un bon de commande à 0 €, il est nécessaire de simuler un paiement du bon de commande (orderId). Votre bon de commande sera alors validé et son traitement commencera.
Une fois le bon de commande gratuit validé, un délai de quelques minutes peut être nécessaire pour que le vRack soit actif.
Étape 2 : Ajouter votre projet Public Cloud dans le vRack
Une fois le vRack actif, intégrez votre ou vos projets Public Cloud dans le vRack.
Cet appel est facultatif et permet juste de vérifier le statut de la tâche. Une fois celle-ci terminée, vous pouvez passer à l’étape suivante.
Étape 2 : Créer un réseau privé dans le vRack
Il est nécessaire de créer un réseau privé avec un réseau local virtuel (VLAN) afin que les instances reliées au vRack puissent communiquer entre elles.
Sur l'offre Public Cloud, vous pouvez créer jusqu'à 4 000 VLAN au sein d’un seul vRack. Cela signifie donc que vous pouvez utiliser chaque adresse IP privée jusqu’à 4 000 fois.
Ainsi, par exemple, l'IP 192.168.0.10 du VLAN 2 est différente de l'IP 192.168.0.10 du VLAN 42.
Cela peut vous être utile pour segmenter votre vRack entre plusieurs réseaux virtuels.
Depuis la console OVHcloud et les APIv6 OVHcloud, vous pourrez personnaliser l'ensemble des paramètres : mode et région de déploiement, nom et ID du VLAN, plage d'adresses IP privées (10.0.0.0/16 par exemple), DHCP et Gateway.
Info
Sur les serveurs dédiés, par défaut, vous êtes sur le VLAN 0. Le fonctionnement de l’infrastructure OpenStack fait que vous devrez spécifier le numéro de votre VLAN directement au niveau de l'infrastructure.
Contrairement aux serveurs dédiés, il n’est pas nécessaire de « tagguer » le VLAN directement sur une instance Public Cloud.
Le vRack étant une infrastructure gérée au niveau d'OVHcloud, vous ne pourrez l'administrer qu'au travers de la console OVHcloud et des APIv6 OVHcloud.
OpenStack n'étant pas situé au même niveau de l'infrastructure, vous ne pourrez pas personnaliser les VLAN au travers de l'interface Horizon ou des API OpenStack.
Console OVHcloud
APIv6 OVHcloud
CLI OVHcloud
Terraform
CLI OpenStack
Une fois votre vRack configuré, créez un réseau privé.
Dans votre projet Public Cloud, cliquez sur Private Network dans le menu de gauche, sous Réseau.
Cliquez sur Créer un réseau privé. La page suivante vous permet de personnaliser plusieurs paramètres.
Sélectionnez un mode de déploiement (Filtrez un mode de déploiement) et la région dans laquelle vous souhaitez créer le réseau privé (Sélectionner une région).
Dans le champ Nom du réseau privé, nommez votre réseau privé.
Option de réseau de niveau 2
Dans la section Configurez votre réseau privé, si vous cochez la case Définir un ID de VLAN, vous pourrez choisir manuellement un numéro d'ID de VLAN entre 0 et 4 000.
Si vous ne cochez pas cette case, le système attribuera un numéro de VLAN aléatoire à votre réseau privé.
Dans la section Configurez votre sous-réseau, l'Adresse de réseau privé (CIDR) est préremplie avec une plage 10.x.0.0/16, où x dépend de l'ID de VLAN. Vous pouvez utiliser une autre plage privée de votre choix, ou décocher Activer DHCP pour ce réseau privé pour désactiver le DHCP.
Options de passerelle réseau
Annoncer la première adresse d'un CIDR donné comme passerelle par défaut (DHCP option 3) : lorsque cette option est activée, le serveur DHCP annonce la première adresse du CIDR comme passerelle par défaut aux machines connectées au réseau.
Si la seconde option n'est pas disponible, cela signifie que la région sélectionnée ne la prend pas en charge. Pour plus d'informations, consultez notre page de disponibilité des régions.
Une fois terminé, cliquez sur Créer un réseau privé pour lancer le processus.
Info
La création du réseau privé peut prendre plusieurs minutes.
Depuis l', exécutez les commandes suivantes dans l'ordre.
Étape 1 - Récupération des informations nécessaires :
Dans le champ serviceName, indiquez l'identifiant de votre projet. Conservez l'information relative à l'identifiant du vRack sous la forme « pn-xxxxx ».
Identifiant de votre réseau récupéré lors des commandes précédentes. Par exemple : pn-xxxxxx_42 pour le VLAN 42.
dhcp
Case cochée pour activation / décochée pour désactivation du DHCP dans le VLAN.
end
Dernière adresse du sous-réseau de la région. Par exemple : 192.168.1.50.
network
Bloc IP du sous-réseau. Par exemple : 192.168.1.0/24.
region
Exemple : SBG3.
start
Première adresse du sous-réseau pour cette région Par exemple : 192.168.1.15.
Info
C’est l’étape de création du sous-réseau par région. Vous pouvez activer ou non l’attribution d’adresses IP privées de manière dynamique via DHCP.
Vous devrez effectuer la même opération pour chaque zone où vos instances sont présentes.
Warning
Faites attention à bien séparer vos pools d’adresses IP pour les différentes régions. Par exemple :
De 192.168.0.2 à 192.168.0.254 pour SBG1.
De 192.168.1.2 à 192.168.1.254 pour GRA1.
Utilisez la CLI OVHcloud pour créer votre réseau privé. Définissez votre projet cloud avec --cloud-project <project_id> ou configurez-le dans votre profil.
Vous devrez renseigner a minima les champs suivants :
Champ
Description
serviceName
Identifiant du projet Public Cloud concerné.
flavorId
Identifiant du type d'instance (par exemple : D2-2, B2-7, WIN-R2-15, etc.).
imageId
Identifiant du l'image de déploiement (par exemple : Debian 9, Centos 7, etc.).
name
Nom que vous donnez à votre instance.
networks
Dans la partie « networkId », indiquez l'identifiant du réseau public (ext-net) ou celui de votre VLAN (pn-xxxxxx_yy). Vous pouvez cliquer sur le bouton « + » pour ajouter d'autres réseaux.
region
Régions de déploiement de l'instance (par exemple : GRA5).
sshKeyId
Identifiant de votre clé SSH OpenStack.
Une fois l'appel effectué, si toutes les informations sont correctement renseignées, l'instance va se créer avec une ou plusieurs interfaces réseau.
Warning
Selon les systèmes d'exploitation, vous devrez configurer manuellement vos interfaces réseau privées pour que la prise en compte se fasse.
OpenStack n'étant pas en mesure de prioriser l'interface publique de l'interface vRack, il peut arriver que cette dernière passe en tant que route par défaut.
La conséquence directe est que l'instance est injoignable depuis une IP publique.
Un ou plusieurs redémarrages de l'instance depuis la console OVHcloud peuvent permettre de rétablir la situation.
L'autre solution consiste à vous connecter à l'instance en SSH au travers d'un autre de vos serveurs présents dans le même réseau privé. Vous pouvez aussi corriger la configuration réseau de l'instance au travers du mode Rescue.
Utilisez la CLI OVHcloud pour créer une instance dans votre vRack. Définissez votre projet cloud avec --cloud-project <project_id> ou configurez-le dans votre profil.
Lister les réseaux disponibles
ovhcloud cloud network private list --region <region>
Supprimez --network.public si vous souhaitez une instance privée uniquement.
Utilisez le provider Terraform OpenStack pour créer une instance avec connectivité vRack. Cette approche est cohérente avec le réseau privé créé à l'étape 2.
Supprimez le bloc network public si vous souhaitez une instance privée uniquement.
Tip
openstack_networking_network_v2.tf_network fait référence à la ressource réseau privé créée à l'étape 2. Si vous la gérez séparément, remplacez-la par l'ID du réseau directement.
Après quelques instants, vérifiez la liste des instances pour retrouver le serveur créé :
openstack server list+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxxxx | [Nom de l'instance] | ACTIVE | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] | [Nom-de-l'instance] |+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+
nova list+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+| ID | Name | Status | Task State | Power State | Networks |+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx | [Nom-de-l'instance] | ACTIVE | - | Running | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] |+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+
Cas d'une instance déjà existante
La console OVHcloud permet d'attacher une instance à un ou plusieurs réseaux privés mais n'offre pas de configuration avancée des interfaces réseau. Si vous souhaitez personnaliser davantage celles-ci, il vous faudra les gérer soit depuis les APIv6 OVHcloud, soit via les API OpenStack ou via Horizon.
Il s'agit d'ajouter une nouvelle interface réseau à votre serveur, en plus de celle existante.
Ainsi, par exemple, si vous avez une interface publique eth0, vous aurez en plus une interface eth1.
Warning
La configuration de cette nouvelle interface est rarement automatique. Il vous faudra donc la configurer en DHCP ou en IP fixe selon votre infrastructure.
Console OVHcloud
APIv6 OVHcloud
CLI OVHcloud
CLI OpenStack
Horizon
Dans votre projet Public Cloud, cliquez sur Instances dans le menu de gauche, puis sur le nom de l'instance pour ouvrir son tableau de bord.
Dans la carte Réseau privé de l'onglet Vue d'ensemble, cliquez sur Attacher un réseau.
Dans la fenêtre qui s'affiche, sélectionnez le réseau privé à attacher à votre instance et cliquez sur Confirmer.
Il s'agit d'ajouter une nouvelle interface réseau à votre serveur, en plus de celle existante.
Ainsi, par exemple, si le serveur dispose d’une interface publique eth0, une interface supplémentaire eth1 sera ajoutée.
Info
La configuration de cette nouvelle interface est rarement automatique.
Il vous faudra donc la configurer en DHCP ou en IP fixe selon votre infrastructure.
Les étapes ci-dessous expliquent comment gérer les interfaces réseau de vos instances.
Étape 1 - Récupération des informations nécessaires
Vous devrez renseigner a minima les champs suivants :
Champ
Description
serviceName
Identifiant du projet Public Cloud concerné.
instanceId
Identifiant de l'instance concernée.
networkId
Indiquez l'identifiant du réseau public (ext-net) ou celui de votre VLAN (pn-xxxxxx_yy).
ip
Définir une IP spécifique (fonctionne uniquement pour les interfaces privées).
Une fois l'appel effectué, si toutes les informations sont correctement renseignées, une nouvelle interface va s'ajouter sur votre instance.
Info
Votre instance OVHcloud disposera donc d'une nouvelle interface réseau en plus de l'interface publique (Ext-net).
Vous pourrez voir, dans le résumé de l'instance, l'adresse IP privée attribuée automatiquement à votre interface.
À votre charge de l'utiliser en configurant votre interface via le DHCP ou en utilisant vos propres adresses IP au travers d'une configuration en IP statique.
Étape 3 - Détacher une interface de votre instance
Warning
Détacher une interface réseau entraîne sa suppression immédiate.
Cependant, il est important de noter que si vous détachez l'interface « Ext-Net » (IP publique), cette adresse serait relâchée et remise en circulation. Vous ne pourriez donc pas vous la réattribuer.
Cette action n'est à effectuer que si vous souhaitez isoler votre serveur dans le vRack (réseau privé) ou, à l’inverse, le retirer d’un ou de plusieurs VLAN.
Une fois les informations nécessaires récupérées, utilisez l'appel suivant pour supprimer une interface :
Vous devrez renseigner a minima les champs suivants :
Champ
Description
serviceName
Identifiant du projet Public Cloud concerné.
instanceId
Identifiant de l'instance concernée.
networkId
Indiquez l'identifiant du réseau public (ext-net) ou celui de votre VLAN (pn-xxxxxx_yy).
Utilisez la CLI OVHcloud pour gérer les interfaces réseau d'une instance existante. Définissez votre projet cloud avec --cloud-project <project_id> ou configurez-le dans votre profil.
Lister les interfaces existantes
ovhcloud cloud instance interface list <instance_id> --cloud-project <project_id>
openstack server list+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx | Mon-Instance | ACTIVE | Ext-Net=xx.xx.xx.xx, 2001:41d0:yyyy:yyyy::yyyy; MonVrack=192.168.0.124 | Debian 9 |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+
Celui du ou des VLAN nécessaires à votre configuration
Ajouter une interface réseau privée
openstack server add network <instance_id> <network_id>
Vérifiez la nouvelle interface :
openstack server show <instance_id>+--------------------------------------+-------------------------------------------------------------------------+| Field | Value |+--------------------------------------+-------------------------------------------------------------------------+[...]| addresses | Ext-Net=xx.xx.xx.xx, 2001:41d0:xxx:xxxx::xxxx ; MonVLAN-42=192.168.0.x |[...]
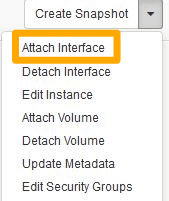
Pour ajouter une interface, dans la colonne Actions, cliquez sur la flèche des actions de l'instance. Cliquez alors sur Attach Interface :
Sélectionnez votre interface et validez :
Info
Votre instance OVHcloud disposera donc d'une nouvelle interface réseau en plus de l'interface publique (Ext-net).
Vous pourrez voir, dans le résumé de l'instance, l'adresse IP privée attribuée automatiquement à votre interface.
À votre charge de l'utiliser en configurant votre interface via le DHCP ou en utilisant vos propres adresses IP au travers d'une configuration en IP statique.
Détacher une interface réseau
Warning
Détacher une interface réseau entraîne sa suppression immédiate.
Cependant, il est important de noter que si vous détachez l'interface « Ext-Net » (IP publique), cette adresse serait relâchée et remise en circulation. Vous ne pourriez donc pas vous la réattribuer.
Cette action n'est à effectuer que si vous souhaitez isoler votre serveur dans le vRack (réseau privé) ou, à l’inverse, le retirer d’un ou de plusieurs VLAN.
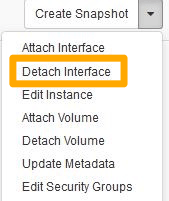
Pour détacher une interface réseau privée, dans la colonne Actions, cliquez sur la flèche des actions de l'instance. Cliquez alors sur Detach Interface :
Sélectionnez l'interface à supprimer et validez :
Ordre des interfaces après un attachement/détachement à chaud
Warning
Attacher ou détacher des interfaces réseau (ports) alors que l'instance est en cours d'exécution (à chaud) peut modifier l'ordre dans lequel le système d'exploitation invité les détecte lors du prochain redémarrage. L'interface identifiée comme eth0 (ou toute autre interface attendue, y compris l'interface publique) peut alors changer. Vérifiez la nouvelle configuration pour éviter tout problème réseau inattendu.
Si vous devez réorganiser plusieurs interfaces sur une instance en cours d'exécution :
Détachez toutes les interfaces que vous souhaitez modifier. Détacher l'interface « Ext-Net » relâche définitivement son adresse IP publique, comme indiqué dans la section « Détacher une interface réseau ».
Rattachez-les une par une, dans l'ordre dans lequel vous souhaitez qu'elles apparaissent dans le système invité.
Effectuez un hard reboot de l'instance pour vérifier que l'ordre des interfaces correspond à celui attendu avant de vous y fier en production.
Détacher une interface réseau
Warning
Détacher une interface réseau entraîne sa suppression immédiate.
Cependant, il est important de noter que si vous détachez l'interface « Ext-Net » (IP publique), cette adresse serait relâchée et remise en circulation. Vous ne pourriez donc pas vous la réattribuer.
Cette action n'est à effectuer que si vous souhaitez isoler votre serveur dans le vRack (réseau privé) ou, à l’inverse, le retirer d’un ou de plusieurs VLAN.
Pour détacher une interface réseau, identifiez d'abord le port rattaché à votre instance :
openstack port list --server <instance_id>+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| ID | Name | MAC Address | Fixed IP Addresses |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| 12345678-abcd-ef01-2345-678910abcdef | | fa:xx:xx:xx:xx:xx | ip_address='192.168.0.xx', subnet_id='301234567-8901-abscdef12345678910abcd' || 09876543-210a-bcde-f098-76543210abcd | | fa:yy:yy:yy:yy:yy | ip_address='2001:41d0:xxx:xxxx::xxxx', subnet_id='65432109-abcd-ef09-8765-43210abcdef1' |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+
Une fois le port identifié, détachez-le :
openstack server remove port <instance_id> <port_id>
Par exemple :
openstack server remove port 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx 12345678-abcd-ef01-2345-678910abcdef
Pour une formation ou une assistance technique sur la mise en œuvre de nos solutions, contactez votre commercial ou consultez la page Professional Services pour obtenir un devis et faire analyser votre projet par nos experts.