For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/pt/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/pt/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/pt/guides/public-cloud/network-services/vrack.md.
Saiba como configurar o vRack para as instâncias de Public Cloud
Objetivo
O vRack é uma rede privada que lhe permite configurar o endereçamento entre vários Servidores dedicados OVHcloud. Mas também lhe permite adicionar instâncias Public Cloud à sua rede privada para criar uma infraestrutura de recursos físicos e virtuais.
Este guia tem como objetivo acompanhá-lo na configuração das suas instâncias Public Cloud no seu vRack.
Seja para criar o seu vRack ou adicionar uma instância a esta rede, pode utilizar a consola OVHcloud, as APIv6 OVHcloud, a CLI OVHcloud, o Terraform, as API OpenStack ou a interface Horizon.
Consoante o seu perfil técnico e necessidades, terá de escolher qual a interface ou método a utilizar. Para cada ação, apresentamos-lhe as diferentes abordagens possíveis.
Aqui está uma descrição rápida das ações possíveis consoante o método/interface escolhido:
Consola OVHcloud
é uma interface total e exclusivamente visual, o que a torna ideal para a gestão de várias VLAN. Também pode personalizar o intervalo de IP privados que, por defeito, é um intervalo 10.x.0.0/16 dependente do ID de VLAN.
Os VLAN serão implantados na região selecionada. Também terá a possibilidade de ativar ou não as gateways, ativar as distribuições DHCP, etc.
Também pode gerir a faturação dos seus serviços através da consola OVHcloud.
Interface Horizon
Interface visual independente da OVHcloud, Horizon é a implementação original do painel de controlo do OpenStack, que fornece uma interface web aos serviços OpenStack, incluindo Nova, Swift, Keystone, etc.
Esta interface completa e técnica permite-lhe gerir a quase totalidade das ações OpenStack. Esta será uma das interfaces necessárias se quiser gerir mais de dois VLAN, adicionar interfaces de rede privadas às suas instâncias, gerir imagens personalizadas, etc.
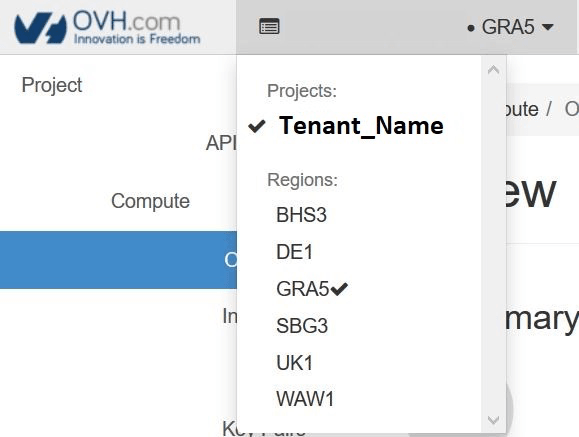
O Horizon funciona por zonas, por isso, lembre-se de escolher a sua zona geográfica de trabalho no canto superior esquerdo da sua interface (GRA5, SBG3, BHS1, etc.)
APIv6 OVHcloud
Cada ação que realiza na consola OVHcloud recorre às .
Pode até ir mais longe com as APIs do que com a consola OVHcloud.
A interface é menos visual do que a consola OVHcloud, mas permitirá realizar um grande número de ações. Pode assim gerir e personalizar os seus VLAN, adicionar interfaces às suas instâncias ou criar servidores altamente personalizados.
Consoante a API utilizada, terá previamente de recuperar determinadas informações.
Pode aceder às APIs a partir ou criar os seus scripts PHP ou Python para os chamar.
Pode assim automatizar livremente as tarefas básicas através de scripts, otimizar as suas próprias funções, etc.
Pode administrar os serviços Public Cloud através de comandos Linux ou Windows, após o download e instalação das ferramentas OpenStack.
Este método exige bons conhecimentos de Linux ou Windows para o utilizar, mas permite aproveitar toda a potência do OpenStack através deste meio.
Consoante a camada que deseja gerir, deverá utilizar o cliente Nova (Compute), Neutron (rede), Glance (Imagem) ou ainda Swift (Object Storage). O mais recente da família, o cliente OpenStack, permite-lhe gerir diretamente a quase totalidade das camadas OpenStack.
Através da API OpenStack, também pode facilmente automatizar esta gestão através dos seus scripts.
Para se familiarizar com a API OpenStack, consulte os seguintes guias:
Pode em seguida, consoante a sua necessidade, utilizar as APIs dedicadas ao OpenStack:
Nova (Compute)
Glance (imagem)
Cinder (imagem)
Neutron (rede)
Info
Em alguns casos, será mais simples utilizar as APIs OpenStack e, em outros, as APIs Nova, Neutron, etc.
Da mesma forma, algumas funcionalidades podem estar ausentes da API OpenStack consoante a versão do seu cliente e do seu sistema operativo.
No âmbito deste guia, optou-se por lhe apresentar as alternativas mais simples e intuitivas.
Pode consultar a qualquer momento a documentação oficial do OpenStack se desejar ir mais longe na sua utilização.
CLI OpenStack
Pode gerir os seus serviços Public Cloud e o seu vRack OVHcloud diretamente a partir do seu terminal Linux ou Windows através da CLI OpenStack.
Esta interface permite gerir todas as camadas OpenStack:
Nova: instâncias (Compute)
Neutron: redes
Glance: imagens
Cinder: volumes
A CLI centraliza estas funcionalidades e pode ser integrada nos seus scripts para automatizar as suas tarefas.
A CLI OpenStack é prática para gerir o seu vRack, no entanto algumas funções podem variar consoante a versão do cliente ou do sistema operativo. Consulte a documentação oficial do OpenStack.
Terraform
O Terraform também permite gerir as infraestruturas da OVHcloud.
A CLI OVHcloud permite-lhe gerir os seus recursos Public Cloud a partir do seu terminal, incluindo as redes privadas e as interfaces de instâncias.
Antes de começar, instale e configure a CLI OVHcloud. Defina o seu projeto cloud com --cloud-project <project_id> ou configure-o no seu perfil.
Acesso à Console OVHcloud
Projetos:
Ligação direta:
Caminho de navegação:Public Cloud > Selecione o seu projeto
vRack:
Ligação direta:
Caminho de navegação:Bare Metal Cloud > Rede > vRack
Instruções
Passo 1: Ativar e gerir um vRack
Warning
O vRack é gerido ao nível da infraestrutura OVHcloud, o que significa que só o pode administrar a partir da consola OVHcloud e das APIv6 OVHcloud.
Consola OVHcloud
APIv6 OVHcloud
Info
Isto não se aplica aos projetos recém-criados, que passaram a ser fornecidos automaticamente com um vRack.
Se dispõe de um projeto mais antigo sem vRack, deve encomendar um. O vRack é gratuito e fica disponível em poucos minutos.
Na consola OVHcloud, abra Bare Metal Cloud e clique em vRack em Rede, no menu à esquerda. Clique em Encomendar um vRack, aceite as condições de serviço e clique em Encomendar o meu vRack. A instalação do vRack na sua conta demora alguns minutos.
Uma vez o serviço ativo, o vRack aparece na lista sob a designação "pn-xxxxxx". Clique no nome do vRack, abra o separador Serviços associados e clique em Associar um serviço. Na lista dos Serviços elegíveis, clique em Associar na linha do projeto Public Cloud a adicionar ao vRack e confirme com Associar.
Este pedido vai permitir-lhe adicionar o vRack ao cesto, adicionando todas as informações necessárias à encomenda.
No caso do vRack, daria por exemplo:
cartId: [identificador do seu cesto]
duration: "P1M"
planCode: "vrack"
pricingMode: "default"
quantity: 1
Uma vez validada a encomenda, obtém um número de artigo ("itemId"). Mantenha esta informação, será útil se desejar efetuar alterações antes da validação do cesto.
Validação do cesto
Uma vez adicionados os artigos ao cesto, valide-o:
Mesmo que se trate de um bon de encomenda a 0 €, é necessário simular um pagamento do bon de encomenda (orderId). O seu bon de encomenda será então validado e o seu processamento começará.
Uma vez que o bon de encomenda gratuito é validado, pode ser necessário um período de alguns minutos para que o vRack fique ativo.
Passo 2: Adicionar o seu projeto Public Cloud ao vRack
Uma vez o vRack ativo, integre o(s) seu(s) projeto(s) Public Cloud no vRack.
Este pedido é facultativo e permite apenas verificar o estado da tarefa. Uma vez que esta esteja terminada, pode passar para a etapa seguinte.
Passo 2: Criar uma rede privada no vRack
É necessário criar uma rede privada com uma rede local virtual (VLAN) para que as instâncias ligadas ao vRack possam comunicar entre si.
Na oferta Public Cloud, pode criar até 4 000 VLAN num único vRack. Isso significa que pode utilizar cada endereço IP privado até 4 000 vezes.
Assim, por exemplo, o IP 192.168.0.10 da VLAN 2 é diferente do IP 192.168.0.10 da VLAN 42.
Isso pode ser útil para segmentar o seu vRack entre várias redes virtuais.
A partir da consola OVHcloud e das APIv6 OVHcloud, poderá personalizar todos os parâmetros: modo e região de implementação, nome e ID da VLAN, intervalo de endereços IP privados (por exemplo, 10.0.0.0/16), DHCP e Gateway.
Info
Nos Servidores dedicados, por defeito, está na VLAN 0. O funcionamento da infraestrutura OpenStack faz com que tenha de especificar o número da sua VLAN diretamente ao nível da infraestrutura.
Ao contrário dos Servidores dedicados, não é necessário "tagguar" a VLAN diretamente numa instância Public Cloud.
Para mais informações sobre a gestão das VLAN do vRack dos Servidores dedicados, consulte o guia Criar múltiplas VLAN no vRack.
Warning
Como o vRack é uma infraestrutura gerida ao nível da OVHcloud, só o poderá administrar através da consola OVHcloud e das APIv6 OVHcloud.
A OpenStack não estando situada ao mesmo nível da infraestrutura, não poderá personalizar as VLAN através da interface Horizon ou das API OpenStack.
Consola OVHcloud
APIv6 OVHcloud
CLI OVHcloud
Terraform
CLI OpenStack
Uma vez o seu vRack configurado, crie uma rede privada.
No seu projeto Public Cloud, clique em Private Network no menu à esquerda, em Rede.
Clique em Criar uma rede privada. A página seguinte permite-lhe personalizar vários parâmetros.
Selecione um modo de implementação (Filtre um modo de implantação) e a região onde pretende criar a rede privada (Selecionar uma região).
No campo Nome da rede privada, atribua um nome à sua rede privada.
Opção de rede de nível 2
Na secção Configure a sua rede privada, se marcar a caixa Definir um ID de VLAN, poderá escolher manualmente um número de VLAN ID entre 0 e 4000.
Se não marcar esta caixa, o sistema atribuirá um número de VLAN aleatório à sua rede privada.
Se pretender comunicar com servidores dedicados nesta VLAN, consulte o guia "Criar várias VLAN no vRack".
Opções de distribuição de endereços DHCP
Na secção Configure a sua sub-rede, o campo CIDR é pré-preenchido com um intervalo 10.x.0.0/16, em que x depende do ID de VLAN. Pode utilizar outro intervalo privado à sua escolha ou desmarcar Ativar DHCP para desativar o DHCP.
Opções de gateway de rede
Anunciar o primeiro endereço de um CIDR dado como gateway predefinido (DHCP opção 3): quando esta opção está ativada, o servidor DHCP anuncia o primeiro endereço do CIDR como gateway predefinido às máquinas ligadas à rede.
Se a segunda opção não estiver disponível, significa que a região selecionada não a suporta. Para mais informações, consulte a nossa página de disponibilidade das regiões.
Uma vez concluído, clique em Criar uma rede privada para iniciar o processo.
Info
A criação da rede privada pode demorar vários minutos.
Após se ligar à , execute os seguintes comandos por ordem.
Terá de preencher, no mínimo, os seguintes campos:
Campo
Descrição
serviceName
Identificador do projeto Public Cloud.
flavorId
Identificador do tipo de instância (por exemplo: D2-2, B2-7, WIN-R2-15, etc.).
imageId
Identificador da imagem de implementação (por exemplo: Debian 9, Centos 7, etc.).
name
Nome que dá à sua instância.
networks
Na parte "networkId", indique o identificador da rede pública (ext-net) ou o da sua VLAN (pn-xxxxxx_yy). Pode clicar no botão "+" para adicionar outras redes.
region
Regiões de implementação da instância (por exemplo: GRA5).
sshKeyId
Identificador da sua chave SSH OpenStack.
Uma vez feita a chamada, se todas as informações estiverem corretamente preenchidas, a instância vai ser criada com uma ou várias interfaces de rede.
Warning
Consoante os sistemas operativos, terá de configurar manualmente as suas interfaces de rede privadas para que sejam reconhecidas.
Como OpenStack não é capaz de priorizar a interface pública em relação à interface vRack, pode acontecer que esta última passe a ser a rota por defeito.
A consequência direta é que a instância não é acessível a partir de um IP público.
Um ou vários reinícios da instância a partir da consola OVHcloud podem resolver a situação.
Outra solução consiste em ligar-se à instância em SSH através de outro dos seus servidores presentes na mesma rede privada. Também pode corrigir a configuração de rede da instância através do modo Rescue.
Utilize a CLI OVHcloud para criar uma instância no seu vRack. Defina o seu projeto cloud com --cloud-project <project_id> ou configure-o no seu perfil.
Listar as redes disponíveis
ovhcloud cloud network private list --region <region>
Remova --network.public se pretender uma instância apenas privada.
Utilize o provider Terraform OpenStack para criar uma instância com conectividade vRack. Esta abordagem é coerente com a rede privada criada na etapa 2.
Remova o bloco network público se pretender uma instância apenas privada.
Tip
openstack_networking_network_v2.tf_network refere-se ao recurso de rede privada criado na etapa 2. Se o gerir separadamente, substitua-o diretamente pelo ID da rede.
Após alguns instantes, verifique a lista das instâncias para encontrar o servidor criado:
openstack server list+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxxxx | [Nome da instância] | ACTIVE | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] | [Nome da instância] |+--------------------------------------+---------------------+--------+--------------------------------------------------+---------------------+
nova list+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+| ID | Name | Status | Task State | Power State | Networks |+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx | [Nome da instância] | ACTIVE | - | Running | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] |+--------------------------------------+---------------------+--------+------------+-------------+--------------------------------------------------+
Caso de uma instância já existente
A consola OVHcloud permite ligar uma instância a uma ou várias redes privadas, mas não oferece uma configuração avançada das interfaces de rede. Se pretender personalizar estas, terá de as gerir, quer através das APIv6 OVHcloud, quer através das API OpenStack ou através do Horizon.
Trata-se de adicionar uma nova interface de rede ao seu servidor, para além da existente.
Assim, por exemplo, se tiver uma interface pública eth0, terá também uma interface eth1.
Warning
A configuração desta nova interface raramente é automática. Terá, por isso, de a configurar em DHCP ou com IP fixo, consoante a sua infraestrutura.
Consola OVHcloud
APIv6 OVHcloud
CLI OVHcloud
CLI OpenStack
Horizon
No seu projeto Public Cloud, clique em Instances no menu à esquerda e, a seguir, no nome da instância para abrir o seu painel de gestão.
No cartão Rede privada do separador Visão geral, clique em Anexar uma rede.
Na janela que aparece, selecione a rede privada a ligar à sua instância e clique em Confirmar.
Trata-se de adicionar uma nova interface de rede ao seu servidor, para além da existente.
Assim, por exemplo, se o servidor dispõe de uma interface pública eth0, uma interface adicional eth1 será adicionada.
Info
A configuração desta nova interface raramente é automática.
Terá, por isso, de a configurar em DHCP ou com IP fixo, consoante a sua infraestrutura.
Os passos seguintes explicam como gerir as interfaces de rede das suas instâncias.
Terá de preencher, no mínimo, os seguintes campos:
Campo
Descrição
serviceName
Identificador do projeto Public Cloud relevante.
instanceId
Identificador da instância relevante.
networkId
Indique o identificador da rede pública (ext-net) ou o do seu VLAN (pn-xxxxxx_yy).
ip
Definir um IP específico (funciona apenas para interfaces privadas).
Uma vez feito o pedido, se todas as informações estiverem corretamente preenchidas, uma nova interface será adicionada à sua instância.
Info
A sua instância OVHcloud dispõe, portanto, de uma nova interface de rede, para além da interface pública (Ext-net).
Poderá ver, no resumo da instância, o endereço IP privado atribuído automaticamente à sua interface.
Será da sua responsabilidade utilizá-lo, configurando a sua interface através do DHCP ou utilizando os seus próprios IPs através de uma configuração em IP estático.
Passo 3 - Desligar uma interface da sua instância
Warning
Desligar uma interface de rede leva à sua eliminação imediata.
No entanto, é importante notar que se desligar a interface "Ext-Net" (IP público), este endereço será libertado e posto à disposição. Não será, portanto, possível reatribuí-lo.
Esta ação só deve ser realizada se pretender isolar o seu servidor no vRack (rede privada) ou, inversamente, removê-lo de um ou vários VLAN.
Uma vez recolhidas as informações necessárias, utilize o seguinte pedido para eliminar uma interface:
Terá de preencher, no mínimo, os seguintes campos:
Campo
Descrição
serviceName
Identificador do projeto Public Cloud relevante.
instanceId
Identificador da instância relevante.
networkId
Indique o identificador da rede pública (ext-net) ou o do seu VLAN (pn-xxxxxx_yy).
Utilize a CLI OVHcloud para gerir as interfaces de rede de uma instância existente. Defina o seu projeto cloud com --cloud-project <project_id> ou configure-o no seu perfil.
Listar as interfaces existentes
ovhcloud cloud instance interface list <instance_id> --cloud-project <project_id>
openstack server list+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx | Mon-Instance | ACTIVE | Ext-Net=xx.xx.xx.xx, 2001:41d0:yyyy:yyyy::yyyy; MonVrack=192.168.0.124 | Debian 9 |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+
openstack server add network <instance_id> <network_id>
Verifique a nova interface:
openstack server show <instance_id>+--------------------------------------+-------------------------------------------------------------------------+| Field | Value |+--------------------------------------+-------------------------------------------------------------------------+[...]| addresses | Ext-Net=xx.xx.xx.xx, 2001:41d0:xxx:xxxx::xxxx ; MonVLAN-42=192.168.0.x |[...]
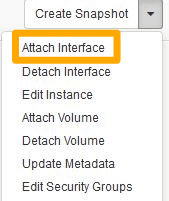
Para adicionar uma interface, na coluna Actions, clique na seta das ações da instância. Clique então em Attach Interface:
Selecione a sua interface e valide:
Info
A sua instância OVHcloud dispõe, portanto, de uma nova interface de rede, para além da interface pública (Ext-net).
Poderá ver, no resumo da instância, o endereço IP privado atribuído automaticamente à sua interface.
Será da sua responsabilidade utilizá-lo, configurando a sua interface através do DHCP ou utilizando os seus próprios IPs através de uma configuração em IP estático.
Desligar uma interface de rede
Warning
Desligar uma interface de rede leva à sua eliminação imediata.
No entanto, é importante notar que se desligar a interface "Ext-Net" (IP público), este endereço será libertado e posto à disposição. Não será, portanto, possível reatribuí-lo.
Esta ação só deve ser realizada se pretender isolar o seu servidor no vRack (rede privada) ou, inversamente, removê-lo de um ou vários VLAN.
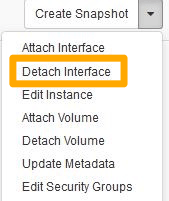
Para desligar uma interface de rede privada, na coluna Actions, clique na seta das ações da instância. Clique então em Detach Interface:
Selecione a interface a eliminar e valide:
Ordem das interfaces após uma ligação/desligação a quente
Warning
Ligar ou desligar interfaces de rede (ports) enquanto a instância está em execução (a quente) pode alterar a ordem pela qual o sistema operativo convidado as deteta no reinício seguinte. A interface identificada como eth0 (ou qualquer outra interface esperada, incluindo a interface pública) pode então mudar. Verifique a nova configuração para evitar problemas de rede inesperados.
Se precisar de reorganizar várias interfaces numa instância em execução:
Desligue todas as interfaces que pretende modificar. Desligar a interface "Ext-Net" liberta definitivamente o seu endereço IP público, conforme indicado na secção Desligar uma interface de rede.
Volte a ligá-las uma a uma, pela ordem em que pretende que apareçam no sistema operativo convidado.
Efetue um hard reboot da instância para verificar se a ordem das interfaces corresponde à esperada antes de confiar nela em produção.
Desligar uma interface de rede
Warning
Desligar uma interface de rede leva à sua eliminação imediata.
No entanto, é importante notar que se desligar a interface "Ext-Net" (IP público), este endereço será libertado e posto à disposição. Não será, portanto, possível reatribuí-lo.
Esta ação só deve ser realizada se pretender isolar o seu servidor no vRack (rede privada) ou, inversamente, removê-lo de um ou vários VLAN.
Para desligar uma interface de rede, identifique primeiro o port associado à sua instância:
openstack port list --server <instance_id>+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| ID | Name | MAC Address | Fixed IP Addresses |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| 12345678-abcd-ef01-2345-678910abcdef | | fa:xx:xx:xx:xx:xx | ip_address='192.168.0.xx', subnet_id='301234567-8901-abscdef12345678910abcd' || 09876543-210a-bcde-f098-76543210abcd | | fa:yy:yy:yy:yy:yy | ip_address='2001:41d0:xxx:xxxx::xxxx', subnet_id='65432109-abcd-ef09-8765-43210abcdef1' |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+
Uma vez identificado o port, desligue-o:
openstack server remove port <instance_id> <port_id>
Por exemplo:
openstack server remove port 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx 12345678-abcd-ef01-2345-678910abcdef
Para obter formação ou assistência técnica na implementação das nossas soluções, contacte o seu representante comercial ou consulte a página Professional Services para solicitar um orçamento e uma análise personalizada do seu projeto pelos nossos especialistas.