For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/es/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/es/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/es/guides/public-cloud/network-services/vrack.md.
Cómo configurar el vRack para sus instancias Public Cloud
Objetivo
El vRack es una red privada que le permite configurar la dirección entre varios Servidores dedicados de OVHcloud. Pero también le permite añadir instancias Public Cloud a su red privada para crear una infraestructura de recursos físicos y virtuales.
Esta guía tiene como objetivo acompañarle en la configuración de sus instancias Public Cloud dentro de su vRack.
Ya sea para crear su vRack o para añadir una instancia en esta red, puede utilizar la consola de OVHcloud, las APIv6 de OVHcloud, la CLI OVHcloud, Terraform, las API OpenStack o la interfaz Horizon.
Según su perfil técnico y sus necesidades, deberá elegir qué interfaz o método utilizar. Para cada acción, le proponemos las diferentes opciones posibles.
A continuación, se muestra un breve descriptivo de las acciones posibles según el método o interfaz elegido:
Consola de OVHcloud
es una interfaz completa y exclusivamente visual, lo que la convierte en una interfaz ideal para la gestión de varias VLAN. También puede personalizar el rango de IP privadas que, por defecto, es un rango 10.x.0.0/16 que depende del ID de VLAN.
Los VLAN se desplegarán en la región seleccionada. También tendrá la posibilidad de activar o no las pasarelas, activar las distribuciones DHCP, etc.
También puede gestionar la facturación de sus servicios a través de la consola de OVHcloud.
Interfaz Horizon
Interfaz visual independiente de OVHcloud, Horizon es la implementación original del panel de control de OpenStack, que proporciona una interfaz de usuario web a los servicios OpenStack, entre ellos Nova, Swift, Keystone, etc.
Esta interfaz completa y técnica le permite gestionar casi todas las acciones de OpenStack. Será una de las interfaces necesarias si desea gestionar más de dos VLAN, añadir interfaces de red privadas a sus instancias, gestionar imágenes personalizadas, etc.
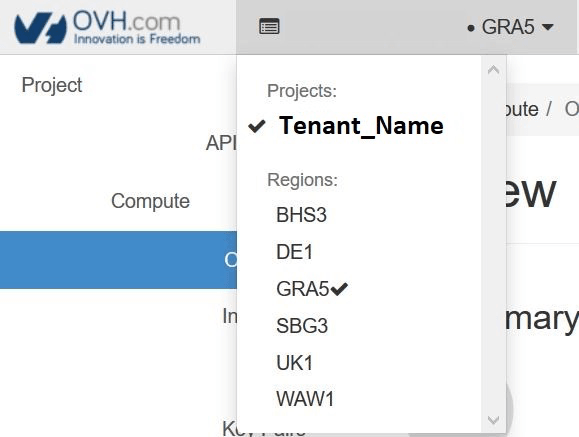
Como Horizon funciona por zonas, recuerde elegir su zona geográfica de trabajo en la parte superior izquierda de su interfaz (GRA5, SBG3, BHS1, etc.)
APIv6 OVHcloud
Cada acción que realice en la consola de OVHcloud llama a las .
Incluso puede ir más allá con las API que con la consola de OVHcloud.
La interfaz es menos visual que la consola de OVHcloud, pero le permitirá realizar un gran número de acciones. Así, puede gestionar y personalizar sus VLAN, añadir interfaces a sus instancias o crear servidores altamente personalizados.
Según la API utilizada, deberá recuperar previamente cierta información.
Puede acceder a las API desde o crear sus scripts PHP o Python para llamarlas.
De este modo, puede automatizar libremente las tareas básicas mediante scripts, optimizar sus propias funciones, etc.
Puede administrar los servicios Public Cloud mediante líneas de comandos de Linux o Windows, después de descargar e instalar las herramientas OpenStack.
Este método requiere buenos conocimientos de Linux o Windows para aprovecharlo, pero le permite aprovechar toda la potencia de OpenStack mediante este medio.
Según la capa que desee gestionar, deberá utilizar el cliente Nova (Compute), Neutron (red), Glance (Imagen) o también Swift (Object Storage). El último nacido de la familia, el cliente OpenStack, le permite gestionar directamente casi todas las capas de OpenStack.
Gracias a la API OpenStack, también puede automatizar fácilmente esta gestión a través de sus scripts.
Para familiarizarse con la API OpenStack, consulte las siguientes guías:
A continuación, según su necesidad, puede utilizar las API dedicadas a OpenStack:
Nova (Compute)
Glance (imagen)
Cinder (imagen)
Neutron (red)
Info
En algunos casos, será más sencillo utilizar las API OpenStack y en otros, las API Nova, Neutron, etc.
Del mismo modo, ciertas funcionalidades pueden faltar en la API OpenStack según la versión de su cliente y de su sistema operativo.
En el marco de esta guía, se ha optado por proponerle las alternativas más sencillas y intuitivas.
Puede consultar en cualquier momento la documentación oficial de OpenStack si desea profundizar en su uso.
CLI OpenStack
Puede gestionar sus servicios Public Cloud y su vRack de OVHcloud directamente desde su terminal Linux o Windows gracias a la CLI OpenStack.
Esta interfaz permite gestionar todas las capas OpenStack:
Nova: instancias (Compute)
Neutron: redes
Glance: imágenes
Cinder: volúmenes
La CLI centraliza estas funcionalidades y puede integrarse en sus scripts para automatizar sus tareas.
La CLI OpenStack es útil para gestionar su vRack, sin embargo ciertas funciones pueden variar según la versión del cliente o del sistema operativo. Consulte la documentación oficial de OpenStack.
Terraform
Terraform también permite gestionar las infraestructuras de OVHcloud.
Para ello, debe elegir el proveedor y el recurso Terraform adecuados. Consulte nuestra guía de uso de Terraform.
CLI OVHcloud
La CLI OVHcloud le permite gestionar sus recursos Public Cloud desde su terminal, incluidas las redes privadas y las interfaces de las instancias.
Antes de comenzar, instale y configure la CLI OVHcloud. Defina su proyecto cloud con --cloud-project <project_id> o configúrelo en su perfil.
Acceso a la Console de OVHcloud
Proyectos:
Enlace directo:
Ruta de navegación:Public Cloud > Seleccione su proyecto
vRack:
Enlace directo:
Ruta de navegación:Bare Metal Cloud > Red > vRack
Procedimiento
Paso 1: Activar y gestionar un vRack
Warning
El vRack se gestiona a nivel de infraestructura de OVHcloud, lo que significa que solo puede administrarlo desde la consola de OVHcloud y las APIv6 de OVHcloud.
Consola de OVHcloud
APIv6 de OVHcloud
Info
Esto no se aplica a los proyectos recién creados, que ahora se entregan automáticamente con un vRack.
Si dispone de un proyecto más antiguo sin vRack, deberá contratar uno. El vRack es gratuito y se entrega en unos minutos.
En la consola de OVHcloud, abra Bare Metal Cloud y haga clic en vRack bajo Red en el menú de la izquierda. Haga clic en Pedir un vRack, acepte las condiciones del servicio y haga clic en Pedir mi vRack. La puesta en marcha del vRack en su cuenta tarda unos minutos.
Una vez que el servicio esté activo, el vRack aparecerá en la lista con la denominación "pn-xxxxxx". Haga clic en su nombre, abra la pestaña Servicios asociados y haga clic en Asociar un servicio. En la lista de Servicios elegibles, haga clic en Asociar en la línea del proyecto Public Cloud que desee añadir al vRack y confirme con Asociar.
Esta llamada le permitirá añadir el vRack al carrito añadiendo todas las informaciones necesarias para el pedido.
En el caso del vRack, esto daría por ejemplo:
cartId: [identificador de su carrito]
duration: "P1M"
planCode: "vrack"
pricingMode: "default"
quantity: 1
Una vez validado el pedido, obtendrá un número de artículo ("itemId"). Consérvelo, le será útil si desea realizar modificaciones antes de validar el carrito.
Validación del carrito
Una vez añadidos los artículos al carrito, valídelo:
Esta llamada es opcional y permite simplemente verificar el estado de la tarea. Una vez que esta esté terminada, puede pasar al paso siguiente.
Paso 2: Crear una red privada en el vRack
Es necesario crear una red privada con una red local virtual (VLAN) para que las instancias conectadas al vRack puedan comunicarse entre sí.
En la oferta Public Cloud, puede crear hasta 4 000 VLAN en un solo vRack. Esto significa que puede utilizar cada dirección IP privada hasta 4 000 veces.
Así, por ejemplo, la IP 192.168.0.10 de la VLAN 2 es diferente de la IP 192.168.0.10 de la VLAN 42.
Esto puede serle útil para segmentar su vRack entre varias redes virtuales.
Desde la consola de OVHcloud y las APIv6 de OVHcloud, podrá personalizar todos los parámetros: modo y región de implementación, nombre e ID de la VLAN, rango de direcciones IP privadas (por ejemplo, 10.0.0.0/16), DHCP y puerta de enlace.
Info
En los Servidores dedicados, por defecto, está en la VLAN 0. El funcionamiento de la infraestructura OpenStack hace que deba especificar directamente el número de su VLAN a nivel de infraestructura.
A diferencia de los Servidores dedicados, no es necesario "etiquetar" directamente la VLAN en una instancia Public Cloud.
Para más información sobre la gestión de las VLAN del vRack de los Servidores dedicados, consulte la guía Crear múltiples VLAN en el vRack.
Warning
El vRack es una infraestructura gestionada a nivel de OVHcloud, por lo que solo podrá administrarlo a través de la consola de OVHcloud y de las APIv6 de OVHcloud.
OpenStack no está situado al mismo nivel de la infraestructura, por lo que no podrá personalizar las VLAN a través de la interfaz Horizon o de las API OpenStack.
Consola de OVHcloud
APIv6 de OVHcloud
CLI OVHcloud
Terraform
CLI OpenStack
Una vez configurado el vRack, cree una red privada.
En su proyecto Public Cloud, haga clic en Private Network en el menú de la izquierda, bajo Red.
Haga clic en Crear una red privada. La página siguiente le permite personalizar varios parámetros.
Seleccione un modo de despliegue (Filtrar un modo de despliegue) y la región en la que desea crear la red privada (Seleccionar una región).
En el campo Nombre de la red privada, asigne un nombre a su red privada.
Opción de red de capa 2
En la sección Configure su red privada, si marca la casilla Establecer un ID de VLAN, podrá elegir manualmente un número de VLAN ID entre 0 y 4000.
Si no marca esta casilla, el sistema asignará un número de VLAN aleatorio a su red privada.
En la sección Configure su subred, el campo CIDR se rellena previamente con un rango 10.x.0.0/16, donde x depende del ID de VLAN. Puede utilizar otro rango privado de su elección o desmarcar Activar DHCP para desactivar el DHCP.
Opciones de puerta de enlace de red
Anunciar la primera dirección de un CIDR determinado como puerta de enlace predeterminada (opción DHCP 3): cuando esta opción está activada, el servidor DHCP anuncia la primera dirección del CIDR como puerta de enlace predeterminada a las máquinas conectadas a la red.
Si la segunda opción no está disponible, significa que la región seleccionada no es compatible con ella. Para más información, consulte nuestra página de disponibilidad de las regiones.
Una vez terminado, haga clic en Crear una red privada para iniciar el proceso.
Info
La creación de la red privada puede tardar varios minutos.
Desde la , ejecute los siguientes comandos en orden.
Paso 1 - Recuperación de las informaciones necesarias:
En el campo serviceName, indique el identificador de su proyecto. Conserve la información relativa al identificador del vRack bajo la forma "pn-xxxxx".
Identificador del proyecto Public Cloud concernido.
flavorId
Identificador del tipo de instancia (por ejemplo: D2-2, B2-7, WIN-R2-15, etc.).
imageId
Identificador de la imagen de despliegue (por ejemplo: Debian 9, Centos 7, etc.).
name
Nombre que le da a su instancia.
networks
En la parte "networkId", indique el identificador de la red pública (ext-net) o el de su VLAN (pn-xxxxxx_yy). Puede hacer clic en el botón "+" para añadir otras redes.
region
Regiones de despliegue de la instancia (por ejemplo: GRA5).
sshKeyId
Identificador de su clave SSH OpenStack.
Una vez realizada la llamada, si todas las informaciones están correctamente rellenadas, la instancia se creará con una o varias interfaces de red.
Warning
Según los sistemas operativos, deberá configurar manualmente sus interfaces de red privadas para que se tome en cuenta.
OpenStack no siendo capaz de priorizar la interfaz pública de la interfaz vRack, puede ocurrir que esta última pase a ser la ruta por defecto.
La consecuencia directa es que la instancia no sea accesible desde una IP pública.
Uno o varios reinicios de la instancia desde la consola de OVHcloud pueden permitir restablecer la situación.
Otra solución consiste en conectarse a la instancia en SSH a través de otro de sus servidores presentes en la misma red privada. También puede corregir la configuración de red de la instancia a través del modo Rescue.
Utilice la CLI OVHcloud para crear una instancia en su vRack. Defina su proyecto cloud con --cloud-project <project_id> o configúrelo en su perfil.
Listar las redes disponibles
ovhcloud cloud network private list --region <region>
Elimine --network.public si desea una instancia privada únicamente.
Utilice el provider Terraform OpenStack para crear una instancia con conectividad vRack. Este enfoque es coherente con la red privada creada en el paso 2.
Elimine el bloque network público si desea una instancia privada únicamente.
Tip
openstack_networking_network_v2.tf_network hace referencia al recurso de red privada creado en el paso 2. Si lo gestiona por separado, sustitúyalo directamente por el ID de la red.
Después de unos minutos, verifique la lista de instancias para encontrar el servidor creado:
openstack server list+--------------------------------------+--------------------------+--------+--------------------------------------------------+--------------------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+--------------------------+--------+--------------------------------------------------+--------------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxxxx | [Nombre de la instancia] | ACTIVE | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] | [Nombre de la instancia] |+--------------------------------------+--------------------------+--------+--------------------------------------------------+--------------------------+
nova list+--------------------------------------+--------------------------+--------+------------+-------------+--------------------------------------------------+| ID | Name | Status | Task State | Power State | Networks |+--------------------------------------+--------------------------+--------+------------+-------------+--------------------------------------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx | [Nombre de la instancia] | ACTIVE | - | Running | Ext-Net=[IP_V4], [IP_V6]; MonVrack=[IP_V4_vRack] |+--------------------------------------+--------------------------+--------+------------+-------------+--------------------------------------------------+
Caso de una instancia ya existente
La consola de OVHcloud permite adjuntar una instancia a una o varias redes privadas, pero no ofrece una configuración avanzada de las interfaces de red. Si desea personalizar más estas interfaces, deberá gestionarlas desde las APIv6 de OVHcloud, desde las API de OpenStack o desde Horizon.
Se trata de añadir una nueva interfaz de red a su servidor, además de la existente.
Por ejemplo, si tiene una interfaz pública eth0, tendrá además una interfaz eth1.
Warning
La configuración de esta nueva interfaz rara vez es automática. Por lo tanto, deberá configurarla en DHCP o con una IP fija según su infraestructura.
Consola de OVHcloud
APIv6 de OVHcloud
CLI OVHcloud
CLI OpenStack
Horizon
En su proyecto Public Cloud, haga clic en Instances en el menú de la izquierda y, a continuación, en el nombre de la instancia para abrir su panel de control.
En la tarjeta Red privada de la pestaña Resumen, haga clic en Conectar una red.
En la ventana que se abre, seleccione la red privada que desee adjuntar a su instancia y haga clic en Confirmar.
Se trata de añadir una nueva interfaz de red a su servidor, además de la existente.
Por ejemplo, si el servidor dispone de una interfaz pública eth0, se añadirá una interfaz adicional eth1.
Info
La configuración de esta nueva interfaz rara vez es automática.
Deberá por tanto configurarla en DHCP o con una IP fija según su infraestructura.
Los pasos siguientes explican cómo gestionar las interfaces de red de sus instancias.
Identificador del proyecto Public Cloud correspondiente.
instanceId
Identificador de la instancia correspondiente.
networkId
Indique el identificador de la red pública (ext-net) o el de su VLAN (pn-xxxxxx_yy).
ip
Definir una IP específica (funciona únicamente para interfaces privadas).
Una vez realizado el llamado, si todas las informaciones están correctamente rellenadas, una nueva interfaz se añadirá a su instancia.
Info
Su instancia OVHcloud dispondrá por tanto de una nueva interfaz de red además de la interfaz pública (Ext-net).
Podrá ver, en el resumen de la instancia, la dirección IP privada asignada automáticamente a su interfaz.
Será su responsabilidad utilizarla configurando su interfaz mediante DHCP o utilizando sus propias IP mediante una configuración en IP estática.
Paso 3 - Desenganchar una interfaz de su instancia
Warning
Desenganchar una interfaz de red la eliminará inmediatamente.
Sin embargo, es importante señalar que si desengancha la interfaz "Ext-Net" (IP pública), esta dirección se liberaría y se pondría en circulación. No podría por tanto reclamarla.
Esta acción solo debe realizarse si desea aislar su servidor en el vRack (red privada) o, por el contrario, retirarlo de uno o varios VLAN.
Una vez recuperada la información necesaria, utilice el siguiente llamado para eliminar una interfaz:
Identificador del proyecto Public Cloud correspondiente.
instanceId
Identificador de la instancia correspondiente.
networkId
Indique el identificador de la red pública (ext-net) o el de su VLAN (pn-xxxxxx_yy).
Utilice la CLI OVHcloud para gestionar las interfaces de red de una instancia existente. Defina su proyecto cloud con --cloud-project <project_id> o configúrelo en su perfil.
Listar las interfaces existentes
ovhcloud cloud instance interface list <instance_id> --cloud-project <project_id>
openstack server list+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx | Mi-instancia | ACTIVE | Ext-Net=xx.xx.xx.xx, 2001:41d0:yyyy:yyyy::yyyy; MonVrack=192.168.0.124 | Debian 9 |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+
El del o de los VLAN necesarios para su configuración
Añadir una interfaz de red privada
openstack server add network <instance_id> <network_id>
Verifique la nueva interfaz:
openstack server show <instance_id>+--------------------------------------+-------------------------------------------------------------------------+| Field | Value |+--------------------------------------+-------------------------------------------------------------------------+[...]| addresses | Ext-Net=xx.xx.xx.xx, 2001:41d0:xxx:xxxx::xxxx ; MonVLAN-42=192.168.0.x |[...]
Acceda a continuación a Compute, y luego a Instances:
Añadido de una interfaz de red privada
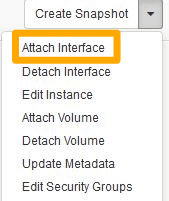
Para añadir una interfaz, en la columna Actions, haga clic en la flecha de las acciones de la instancia. Haga clic a continuación en Attach Interface:
Seleccione su interfaz y valide:
Info
Su instancia OVHcloud dispondrá por tanto de una nueva interfaz de red además de la interfaz pública (Ext-net).
Podrá ver, en el resumen de la instancia, la dirección IP privada asignada automáticamente a su interfaz.
Será su responsabilidad utilizarla configurando su interfaz mediante DHCP o utilizando sus propias IP mediante una configuración en IP estática.
Desenganchar una interfaz de red
Warning
Desenganchar una interfaz de red la eliminará inmediatamente.
Sin embargo, es importante señalar que si desengancha la interfaz "Ext-Net" (IP pública), esta dirección se liberaría y se pondría en circulación. No podría por tanto reclamarla.
Esta acción solo debe realizarse si desea aislar su servidor en el vRack (red privada) o, por el contrario, retirarlo de uno o varios VLAN.
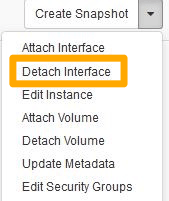
Para desenganchar una interfaz de red privada, en la columna Actions, haga clic en la flecha de las acciones de la instancia. Haga clic a continuación en Detach Interface:
Seleccione la interfaz a eliminar y valide:
Orden de las interfaces tras adjuntar o desenganchar puertos en caliente
Warning
Adjuntar o desenganchar interfaces de red (puertos) mientras la instancia está en ejecución (en caliente) puede modificar el orden en el que el sistema operativo invitado las detecta en el siguiente reinicio. La interfaz identificada como eth0 (o cualquier otra interfaz esperada, incluida la interfaz pública) puede cambiar. Compruebe la nueva configuración para evitar cualquier problema de red inesperado.
Si necesita reorganizar varias interfaces en una instancia en ejecución:
Desenganche todas las interfaces que desee modificar. Desenganchar la interfaz "Ext-Net" libera definitivamente su dirección IP pública, tal y como se indica en la sección Desenganchar una interfaz de red.
Vuelva a adjuntarlas una a una, en el orden en el que desee que aparezcan en el sistema invitado.
Realice un hard reboot de la instancia para comprobar que el orden de las interfaces es el esperado antes de confiar en él en producción.
Desenganchar una interfaz de red
Warning
Desenganchar una interfaz de red la eliminará inmediatamente.
Sin embargo, es importante señalar que si desengancha la interfaz "Ext-Net" (IP pública), esta dirección se liberaría y se pondría en circulación. No podría por tanto reclamarla.
Esta acción solo debe realizarse si desea aislar su servidor en el vRack (red privada) o, por el contrario, retirarlo de uno o varios VLAN.
Para desenganchar una interfaz de red, identifique primero el puerto asociado a su instancia:
openstack port list --server <instance_id>+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| ID | Name | MAC Address | Fixed IP Addresses |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| 12345678-abcd-ef01-2345-678910abcdef | | fa:xx:xx:xx:xx:xx | ip_address='192.168.0.xx', subnet_id='301234567-8901-abscdef12345678910abcd' || 09876543-210a-bcde-f098-76543210abcd | | fa:yy:yy:yy:yy:yy | ip_address='2001:41d0:xxx:xxxx::xxxx', subnet_id='65432109-abcd-ef09-8765-43210abcdef1' |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+
Una vez identificado el puerto, desengánchelo:
openstack server remove port <instance_id> <port_id>
Por ejemplo:
openstack server remove port 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx 12345678-abcd-ef01-2345-678910abcdef
Para recibir formación o asistencia técnica en la implementación de nuestras soluciones, póngase en contacto con su representante comercial o consulte la página Professional Services para solicitar un presupuesto y que nuestros expertos analicen su proyecto.