
Activación del firewall de aplicación
Cómo activar el firewall de aplicación en un plan de hosting.
Objetivo
ModSecurity es un módulo Apache complementario que filtra todas las peticiones entrantes en su servidor web. Refuerza la seguridad contra las vulnerabilidades conocidas interceptando y filtrando las solicitudes antes de que sean tratadas por scripts.
El conjunto preconfigurado de reglas básicas, el "Core Rule Set" (CRS) de nuestra ModSecurity protege sus sitios web contra los ataques más habituales, por ejemplo:
- Trojans,
- inyección de correo,
- Fallo de los archivos PDF,
- inyección de archivos en su alojamiento,
- inyección de tipo SQL o XSS,
- etc.
Descubra cómo activar el firewall de aplicación desde su área de cliente de OVHcloud, para obtener una protección mejorada.
Debido a que su alojamiento web está presente en una infraestructura compartida, no es posible modificar los parámetros de configuración del firewall.
Requisitos
- Tener contratado un plan de hosting de OVHcloud.
- Tener al menos un dominio asociado al alojamiento.
Acceso al área de cliente de OVHcloud
- Enlace directo:
- Ruta de navegación:
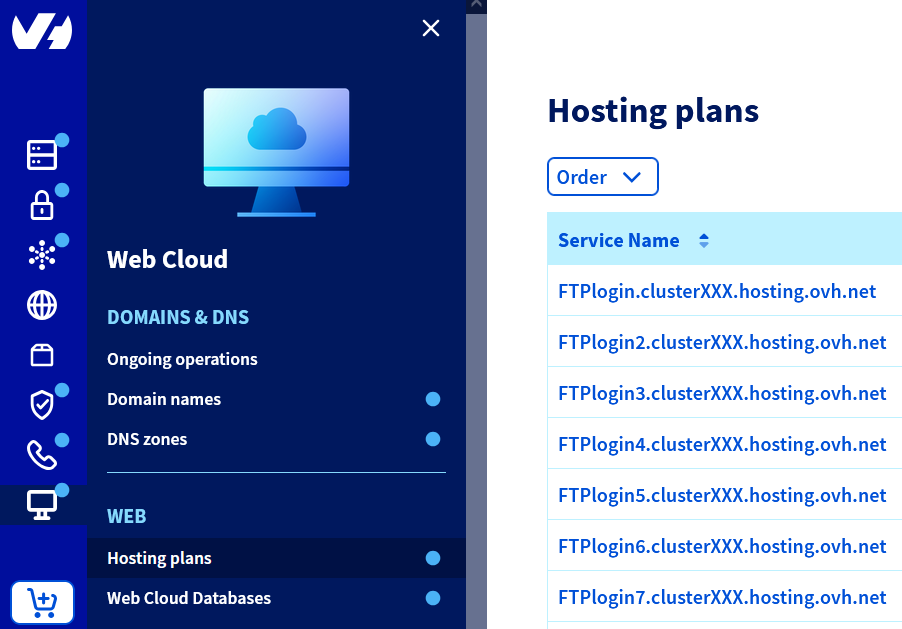
Web Cloud>Alojamientos> Seleccione su alojamiento web
Procedimiento
Haga clic en los títulos de abajo para ver las explicaciones.
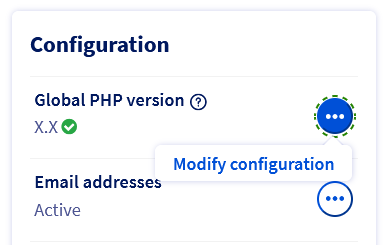
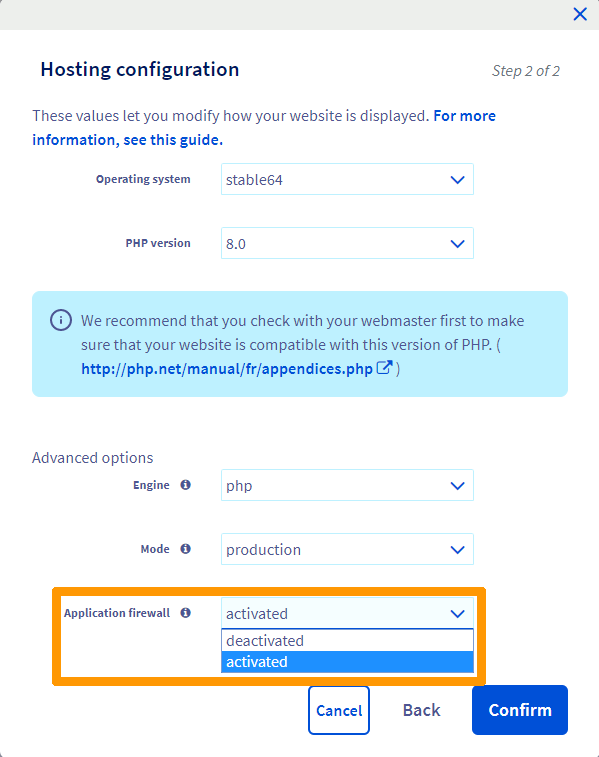
Activar el firewall de aplicación en todo su alojamiento web en la configuración PHP
Haga clic en las fichas siguientes para ver cada una de las 3 etapas.
Acceda a la página y seleccione el alojamiento web correspondiente.
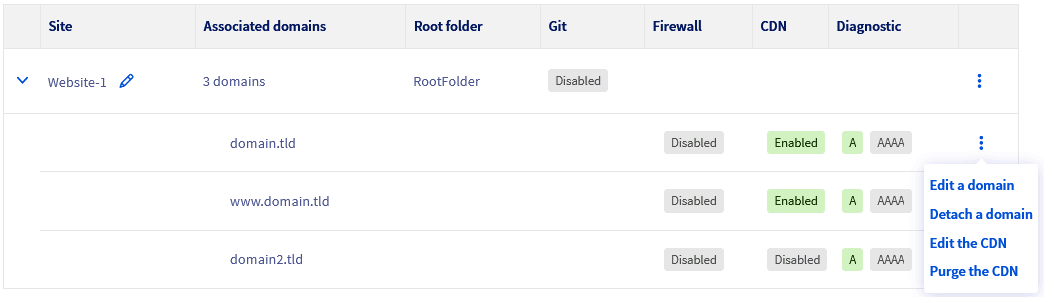
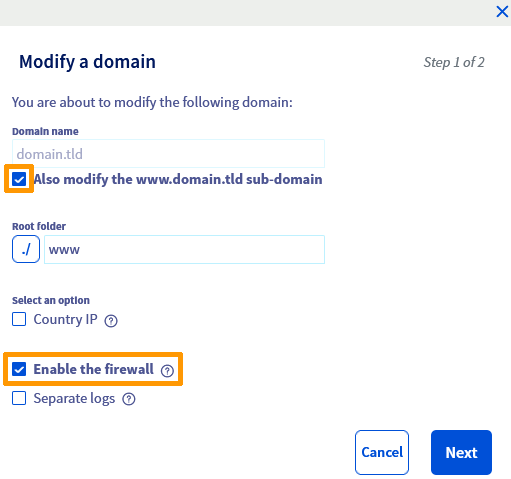
Activar el firewall de aplicación únicamente en un dominio o subdominio específico
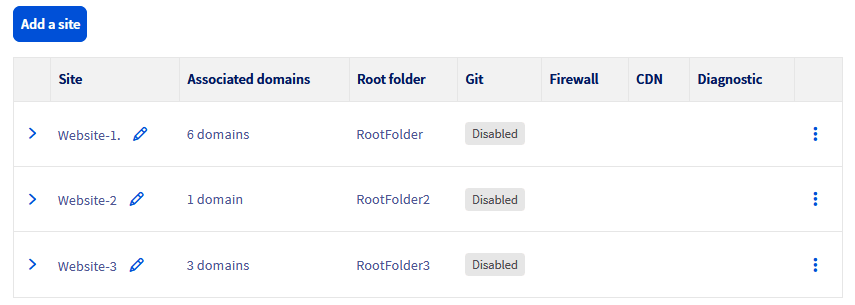
Haga clic en las fichas siguientes para ver cada una de las 4 etapas.
Acceda a la página y seleccione el alojamiento web correspondiente.

Más información
Para servicios especializados (posicionamiento, desarrollo, etc.), contacte con partners de OVHcloud.
Si quiere disfrutar de ayuda para utilizar y configurar sus soluciones de OVHcloud, puede consultar nuestras distintas ofertas de soporte.
Interactúe con nuestra comunidad de usuarios.