
Aktivieren der Web Application Firewall
Aktivieren der Web Application Firewall
Ziel
ModSecurity ist ein zusätzliches Apache-Modul, das alle auf Ihrem Webserver eingehenden Anfragen filtert. Es erhöht die Sicherheit gegen bekannte Schwachstellen, indem es Anfragen abfängt und filtert, bevor sie von Skripten verarbeitet werden.
Das vorkonfigurierte "Core Rule Set" (CRS) unserer ModSecurity, schützt Ihre Webseiten vor den häufigsten Angriffen, zum Beispiel:
- Trojaner
- E-Mail Injection
- Sicherheitslücken in PDF Dateien
- File Injections auf Ihrem Hosting
- SQL oder XSS Injection
- usw.
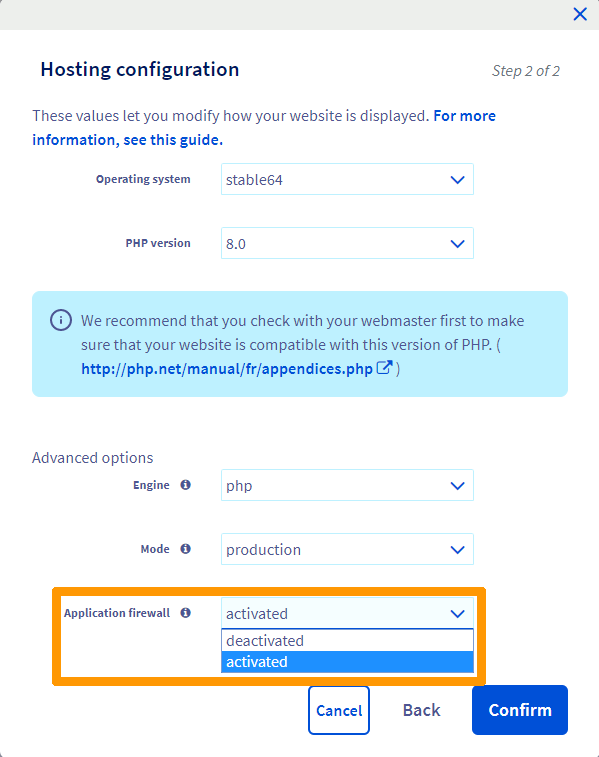
Diese Anleitung erklärt, wie Sie die Application Firewall in Ihrem OVHcloud Kundencenter aktivieren können, um eine verbesserte Schutzfunktion zu erhalten.
Da sich Ihr Webhosting auf einer Shared Hosting Infrastruktur befindet, ist die Änderung der Firewall-Konfigurationseinstellungen nicht verfügbar.
Voraussetzungen
- Sie haben ein Webhosting in Ihrem OVHcloud Account.
- Sie verfügen über mindestens einen mit dem Hosting verbundenen Domainnamen.
Zugriff auf das OVHcloud Kundencenter
- Direkter Link:
- Navigationspfad:
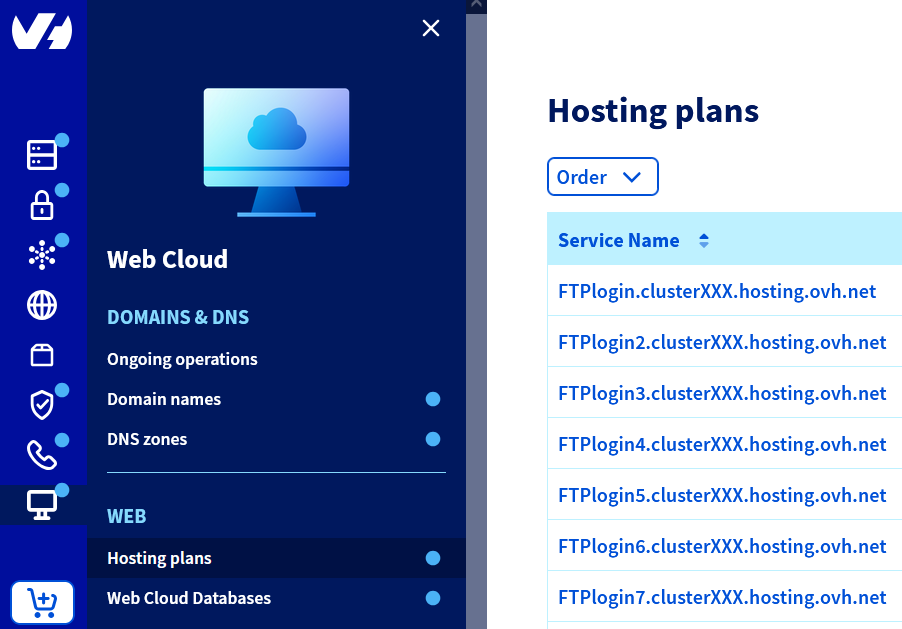
Web Cloud>Hosting-Pakete> Wählen Sie Ihr Webhosting aus
In der praktischen Anwendung
Klicken Sie auf die Titel, um die Erklärungen anzuzeigen.
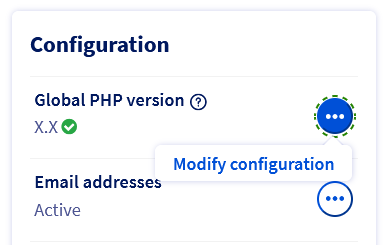
Application Firewall für die gesamte Webhosting-Konfiguration in PHP aktivieren
Klicken Sie auf die Tabs, um die 3 Schritte anzuzeigen.
Gehen Sie auf die Seite , und wählen Sie das betreffende Webhosting aus.
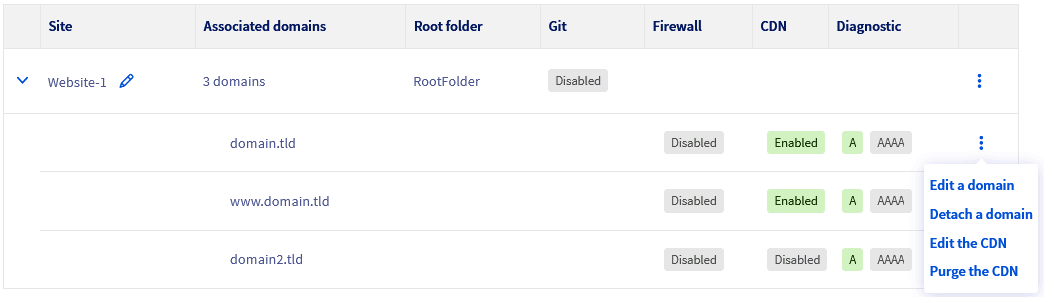
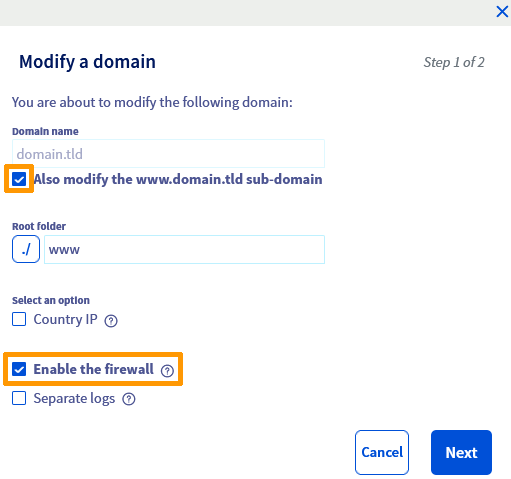
Application Firewall nur für einen bestimmten Domainnamen oder Subdomain aktivieren
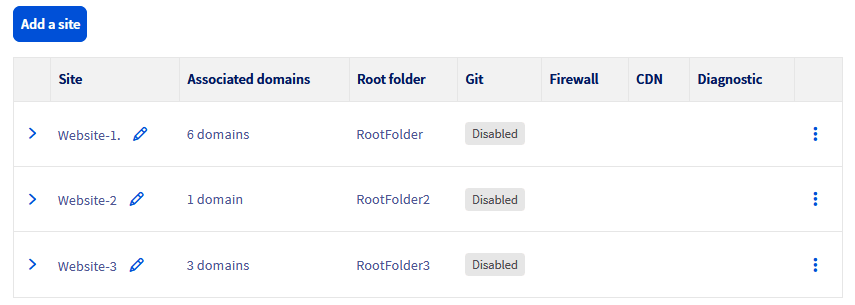
Klicken Sie auf die Tabs, um die 4 Schritte anzuzeigen.
Gehen Sie auf die Seite und wählen Sie das betreffende Webhosting aus.

Weiterführende Informationen
Kontaktieren Sie für spezialisierte Dienstleistungen (SEO, Web-Entwicklung etc.) die OVHcloud Partner.
Wenn Sie Hilfe bei der Nutzung und Konfiguration Ihrer OVHcloud Lösungen benötigen, beachten Sie unsere Support-Angebote.
Treten Sie unserer User Community bei.