
Aktywacja zapory systemowej
Hosting www: Aktywacja zapory systemowej
Wprowadzenie
ModSecurity to uzupełniający moduł Apache, który filtruje wszystkie zapytania kierowane do serwera WWW. Wzmacnia bezpieczeństwo przed znanymi podatnościami poprzez przechwytywanie i filtrowanie wniosków, zanim zostaną one przetworzone przez skrypty.
Wstępnie skonfigurowany zbiór podstawowych zasad, takich jak "Core Rule Set" (CRS), ModSecurity chroni Twoje strony WWW przed najczęstszymi atakami, na przykład:
- Trojany,
- Wstrzykiwanie e-maili,
- Luka w plikach PDF,
- Włamania do plików na hostingu,
- wtrysk typu SQL lub XSS
- itd.
Dowiedz się, jak włączyć zapory aplikacji z poziomu Panelu klienta OVHcloud, aby uzyskać lepszą ochronę.
Zmiana ustawień konfiguracji zapory sieciowej jest niedostępna, ponieważ Twój hosting znajduje się w infrastrukturze współdzielonej.
Wymagania początkowe
- Posiadanie hostingu OVHcloud.
- Posiadanie co najmniej jednej domeny przypisanej do hostingu
Dostęp do Panelu klienta OVHcloud
- Link bezpośredni:
- Ścieżka nawigacji:
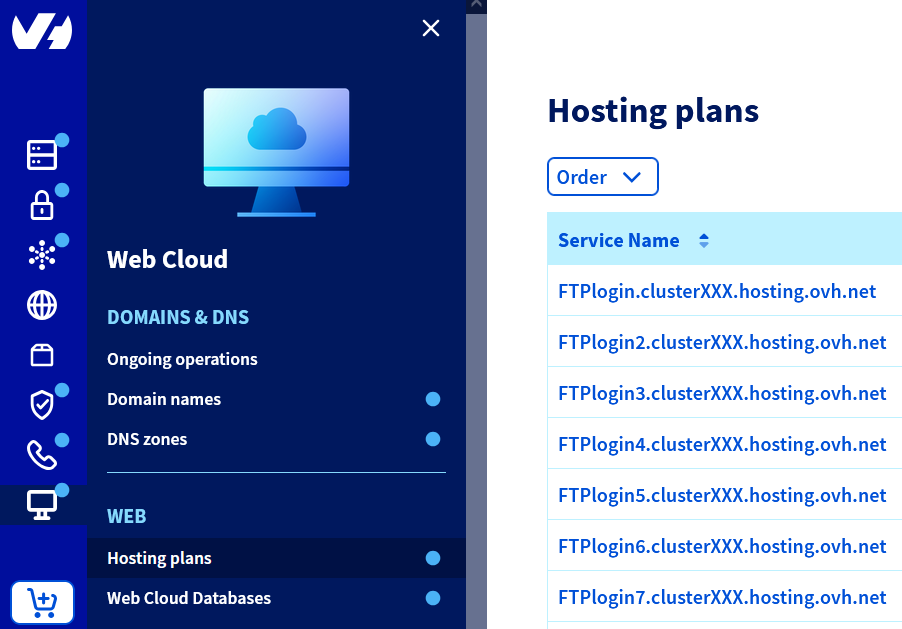
Web Cloud>Hosting> Wybierz hosting WWW
W praktyce
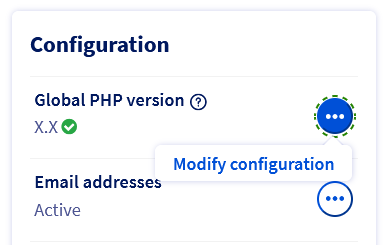
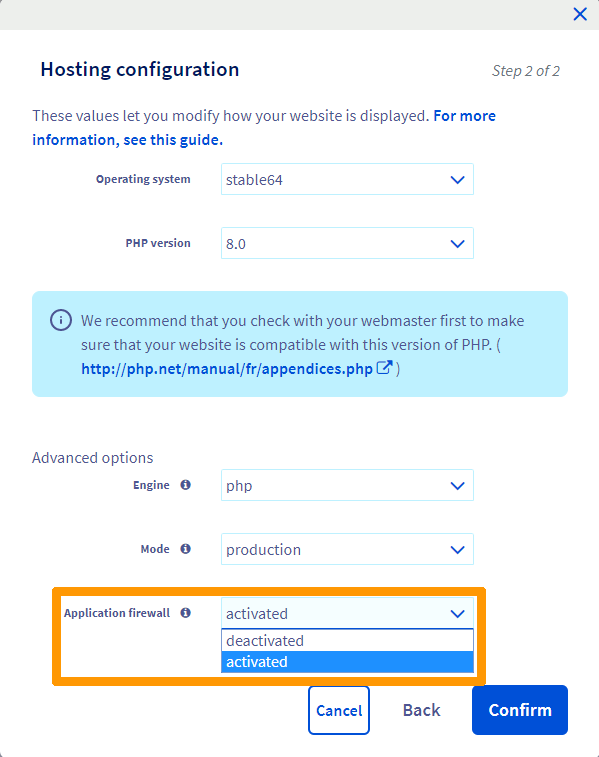
Włączanie zapory aplikacji na całym obszarze hostingu sieciowego w konfiguracji PHP
Kliknij poniższe zakładki, aby wyświetlić kolejne 3 kroki.
Przejdź na stronę , następnie wybierz odpowiedni hosting.
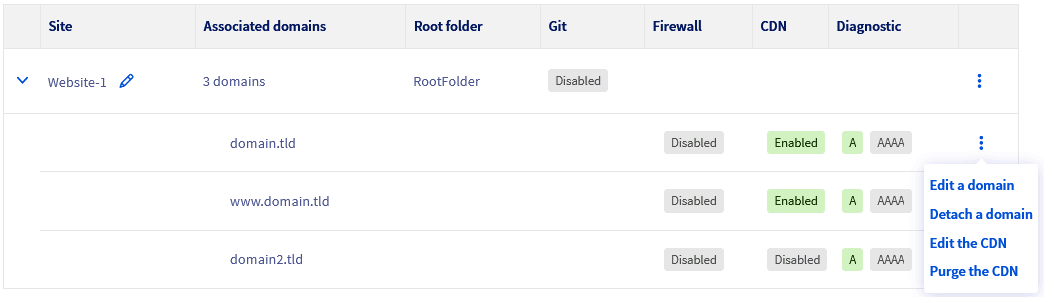
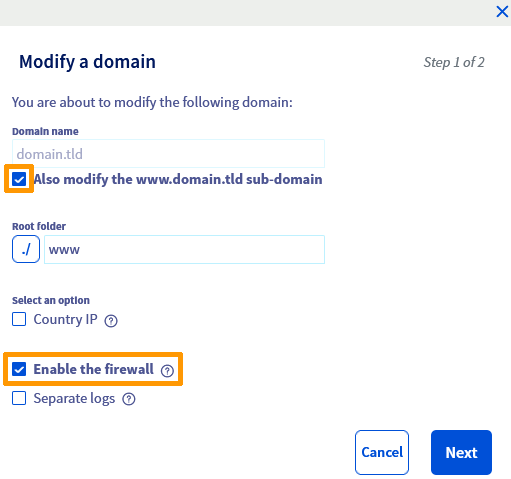
Włączanie zapory aplikacji tylko na konkretnej domenie lub poddomenie
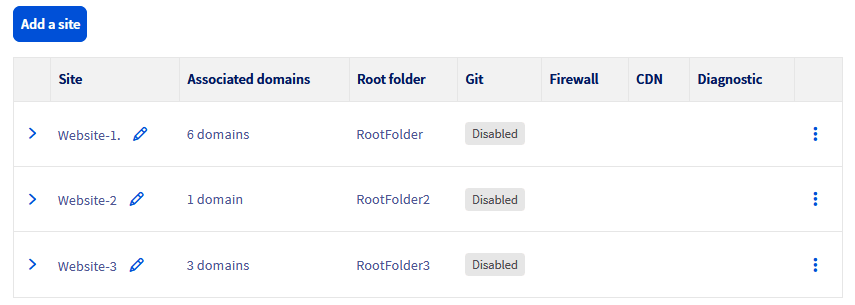
Kliknij poniższe zakładki, aby wyświetlić kolejne 4 kroki.
Przejdź na stronę i wybierz odpowiedni hosting.

Sprawdź również
W przypadku wyspecjalizowanych usług (pozycjonowanie, rozwój, etc.) skontaktuj się z partnerami OVHcloud.
Jeśli chcesz otrzymywać wsparcie w zakresie konfiguracji i użytkowania Twoich rozwiązań OVHcloud, zapoznaj się z naszymi ofertami pomocy.
Dołącz do grona naszych użytkowników.