
Konfiguracja bloku Additional IP w sieci vRack
Ten przewodnik pokazuje, jak skonfigurować blok publicznych adresów IP do użytku z siecią vRack
Wprowadzenie
Oprócz prywatnego adresowania IP, sieć vRack umożliwia również kierowanie publicznego ruchu IP przez port vRack serwera przy użyciu bloku publicznych adresów IP.
Ten przewodnik pokazuje, jak skonfigurować blok publicznych adresów IP do użytku z siecią vRack.
Sieć vRack obsługuje zarówno publiczny routing IPv4, jak i IPv6 z blokami adresów Additional IP. Instrukcje dotyczące konfiguracji bloków IPv6 można znaleźć w tym przewodniku: "Konfiguracja bloku IPv6 w sieci vRack".
Ten artykuł skupia się na konfiguracji Additional IP w sieci vRack. Jeśli szukasz wskazówek dotyczących konfiguracji Additional IP razem z głównym IP (na publicznym interfejsie sieciowym), zapoznaj się z następującymi artykułami:
Wymagania początkowe
- Publiczny blok adresów IP na koncie, z minimum czterema adresami
- Wybrany zakres prywatnych adresów IP
- Serwer kompatybilny z vRack
- Usługa vRack aktywowana na koncie
Dostęp do Panelu klienta OVHcloud
- Link bezpośredni:
- Ścieżka nawigacji:
Sieć>Prywatna sieć vRack
Ta funkcja może być niedostępna lub ograniczona na serwerach dedykowanych z linii produktów Eco.
Więcej informacji znajdziesz na naszej stronie porównawczej.
W praktyce
Dla celów przykładowych będziemy używać bloku IP 46.105.135.96/28 i eth1 dla dodatkowego interfejsu sieciowego, który jest dedykowany sieci vRack.
Plik konfiguracji sieci, do którego się odwołujemy, znajduje się w /etc/network/interfaces. Odpowiedni plik na Twoim serwerze może znajdować się w innym miejscu, w zależności od systemu operacyjnego. Zawartość pliku może być również inna. W przypadku trudności zapoznaj się z oficjalną dokumentacją swojej dystrybucji.
Dodanie bloku IP do sieci vRack
Po dodaniu bloku IP do sieci vRack nie jest on już przypisany do fizycznego serwera.
Ta konfiguracja umożliwia skonfigurowanie adresów IP z tego samego bloku na wielu serwerach, pod warunkiem, że wszystkie te serwery znajdują się w tej samej sieci vRack co blok IP. Blok IP musi mieć co najmniej 2 lub więcej użytecznych adresów IP, aby było to możliwe.
Wybierz swój vRack z listy, aby wyświetlić listę kwalifikujących się usług. Kliknij blok IP, który chcesz dodać do sieci vRack, a następnie kliknij przycisk Dodaj.
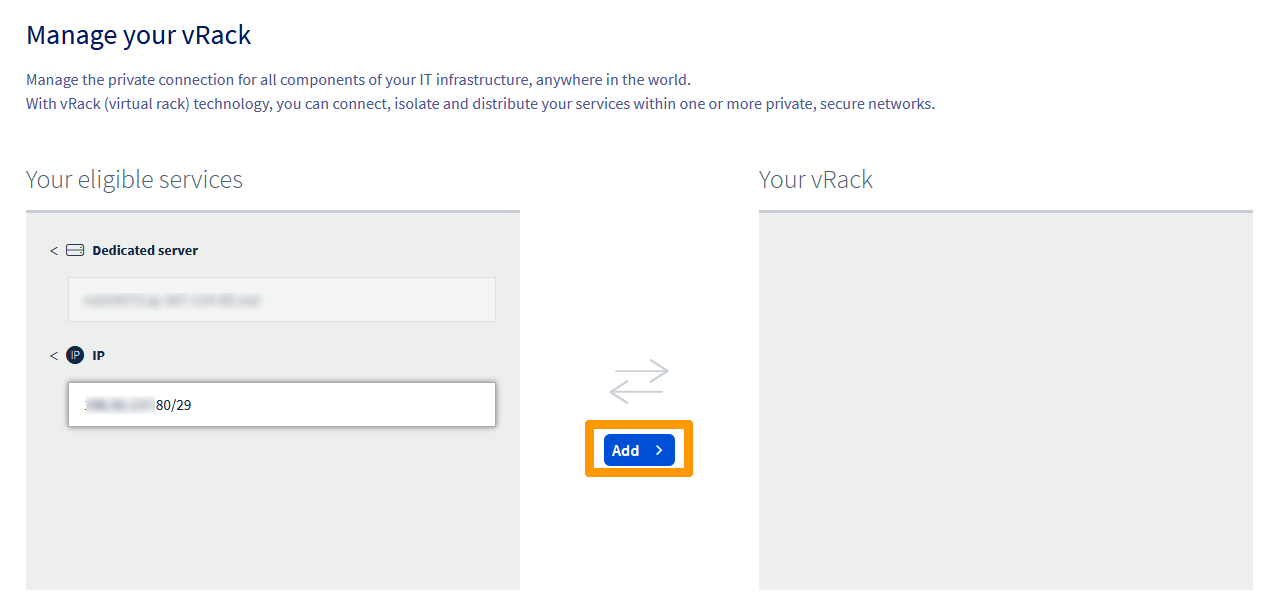
Zarządzanie publiczną przepustowością IP w sieci vRack
Domyślnie bloki Additional IP kierowane przez sieć vRack korzystają ze standardowej publicznej przepustowości 5 Gbps w Europie/Kanadzie/USA i 100 Mbps w regionach APAC. Szczegółowe informacje o dostępności można znaleźć w opcjach routingu publicznego na naszej stronie produktu vRack.
Wraz ze wzrostem wymagań infrastrukturalnych użytkownicy mogą potrzebować większej przepustowości do obsługi publicznych usług o dużym natężeniu ruchu, dla których OVHcloud oferuje płatne opcje przepustowości. Opcje przepustowości są stosowane per vRack i per region. Ponieważ adresy Additional IP są powiązane z regionem, każda modyfikacja przepustowości wpłynie na wszystkie adresy IP (zarówno IPv4, jak i IPv6) kierowane do konkretnego vRack w tym określonym regionie.
Podczas procesu zamawiania Additional IP
Wybór publicznej przepustowości podczas zamówienia Additional IP
Domyślną publiczną przepustowość można zmienić podczas zamawiania nowego bloku Additional IP z siecią vRack jako backendem.
Aby zamówić nowy blok Additional IP:
- Otwórz sekcję
Networkna lewym pasku bocznym. - Wybierz
Publiczne adresy IP. - Kliknij przycisk
Zamów IPw pobliżu górnej części strony. - Wybierz wersję IP, a następnie vRack, do którego chcesz przypisać swój Additional IP.
- Wybierz region, w którym ma znajdować się Twój Additional IP.
- Wybierz publiczną przepustowość, którą chcesz zastosować do swojego vRack dla tego konkretnego regionu.
- Wypełnij pozostałe opcje według potrzeb, a następnie złóż zamówienie.
Ze strony zarządzania vRack
Modyfikacja publicznej przepustowości vRack na stronie zarządzania
W przypadku bloków Additional IP już przypisanych do sieci vRack przepustowością można zarządzać bezpośrednio na stronie konfiguracji usługi.
Aby uzyskać dostęp do interfejsu zarządzania:
- W kolumnie "Publiczny adres IP i przepustowość" kliknij przycisk
Zarządzajdla odpowiedniego vRack.
Strona zarządzania jest podzielona na dwie zakładki:
- All attached services: Na razie przekierowuje do klasycznej strony zarządzania vRack. Wkrótce będzie wyświetlać wszystkie produkty (Serwery, Projekty Cloud itp.) aktualnie powiązane z vRack w nowy sposób.
- Publiczny routing IP: Zarządza opcjami publicznego routingu IP Twojego vRack, w tym publiczną przepustowością.
Aby zmodyfikować publiczną przepustowość:
- Przejdź do zakładki
Publiczny routing IP. - Interfejs wyświetla indywidualne okna zarządzania dla każdego regionu (np.
eu-west-par) powiązanego z vRack, zawierające listę wszystkich adresów IP przypisanych do tego konkretnego regionu. - W oknie dla odpowiedniego regionu kliknij przycisk
Zmień przepustowość. - Wybierz żądaną opcję przepustowości w panelu, który pojawi się po prawej stronie, a następnie kliknij
Przejdź do zamówienia, aby zatwierdzić zamówienie. - Po dokonaniu płatności wybrana przepustowość powinna być dostępna dla Twojego vRack w wybranym regionie po kilku minutach.
Opłaty za pierwszy miesiąc są naliczane proporcjonalnie do liczby pozostałych dni, a pełna stawka obowiązuje od następnego cyklu rozliczeniowego.
Wybrany upgrade przepustowości zostanie zastosowany do wszystkich adresów IP w tym regionie dla wybranego vRack.
Zarządzanie priorytetami przełączania awaryjnego 3-AZ
Niektóre regiony OVHcloud obejmują trzy strefy dostępności (AZ) zlokalizowane w fizycznie niezależnych miejscach w obrębie tego samego regionu. Jeśli taki region uczestniczy w routingu publicznych adresów IP Twojej sieci vRack, jest oznaczony w Panelu klienta OVHcloud etykietą 3-AZ wyświetlaną obok nazwy regionu na zakładce Publiczny routing IP.
Jeżeli region został przełączony w tryb 3-AZ, gdy adresy IP były już routowane przez vRack w tym regionie, te adresy pozostaną w trybie 1-AZ i nie skorzystają automatycznie z konfiguracji routingu 3-AZ.
Aby aktywować tryb 3-AZ dla bloków IP routowanych przez vRack w takich regionach, usuń blok IP z sieci vRack, a następnie dodaj go ponownie.
Bloki IP, które są nadal routowane w trybie 1-AZ, są oznaczone szarą etykietą 1-AZ.
Korzyści
- Wbudowana odporność: publiczny ruch IP routowany przez vRack pozostaje dostępny, jeśli pojedyncza strefa dostępności staje się niedostępna, ponieważ routing automatycznie przełącza się na kolejną strefę AZ w ustalonej kolejności priorytetów.
- Przewidywalne zachowanie podczas przełączania awaryjnego: każdy region 3-AZ przypisuje sieci vRack główną strefę dostępności oraz dwie uporządkowane pozycje przełączania awaryjnego, dzięki czemu kolejność przełączania jest deterministyczna.
- Dopasowanie do obciążenia: jeśli inne usługi OVHcloud są wdrożone w tym samym regionie 3-AZ, priorytety można dopasować tak, aby aktywna strefa AZ vRacka odpowiadała strefie hostującej Twoje usługi. W ten sposób publiczny ruch pozostaje w tej samej strefie AZ co Twoje obciążenie podczas normalnej pracy.
Zasady działania i zarządzanie priorytetami
Gdy vRack jest po raz pierwszy powiązany z regionem 3-AZ, OVHcloud losowo przypisuje kolejność priorytetów jego strefom dostępności. Strefy główna, pomocnicza i ostatniej szansy są wyświetlane w tej kolejności w kafelku odpowiadającego regionu na zakładce Publiczny routing IP, w podsekcji Priorytety przełączania awaryjnego 3-AZ, tuż nad przyciskiem Konfiguruj.
W każdej chwili możesz zmienić tę losową kolejność, na przykład w celu dostosowania priorytetów przełączania do układu stref AZ innych komponentów Twojej infrastruktury.
Zmiana priorytetów stref dostępności
Aby dostosować priorytety przełączania awaryjnego regionu 3-AZ:
- Z lewego menu Panelu klienta otwórz sekcję
Network. - Wybierz
Prywatna sieć vRack. - W kolumnie "Publiczny adres IP i przepustowość" kliknij przycisk
Zarządzajprzy odpowiednim vRack. - Otwórz zakładkę
Publiczny routing IP. - W kafelku regionu 3-AZ, który chcesz skonfigurować, znajdź podsekcję
Priorytety przełączania awaryjnego 3-AZi kliknijKonfiguruj. - W otwartym panelu przypisz każdą strefę dostępności do jednego z trzech slotów: Strefa główna, Strefa pomocnicza oraz Strefa ostatniej szansy.
- Potwierdź wybór.
Zmiany priorytetów są stosowane do wszystkich bloków Additional IP routowanych do odpowiedniego regionu 3-AZ dla wybranej sieci vRack, niezależnie od wersji IP.
Konfiguracja użytecznego adresu IP
W sieci vRack pierwszy, przedostatni i ostatni adres w dowolnym bloku IP są zawsze zarezerwowane odpowiednio dla adresu sieci, bramki sieciowej i rozgłoszenia sieciowego. Oznacza to, że pierwszy użyteczny adres to drugi adres w bloku, jak pokazano poniżej:
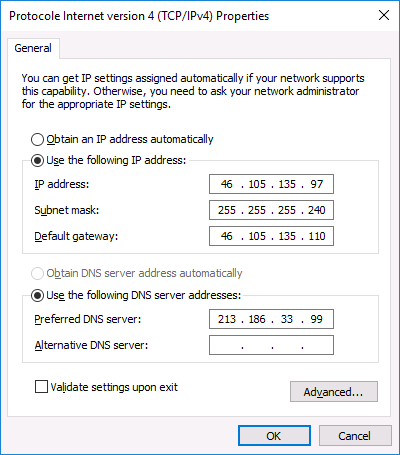
Aby skonfigurować pierwszy użyteczny adres IP, należy edytować plik konfiguracji sieci, jak pokazano poniżej. W tym przykładzie musimy użyć maski podsieci 255.255.255.240.
Maska podsieci użyta w naszym przykładzie jest odpowiednia dla naszego bloku IP. Twoja maska podsieci może się różnić w zależności od rozmiaru bloku. Po zakupie bloku IP otrzymasz e-mail z informacją, której maski podsieci należy użyć.
Pobieranie pakietu iproute2
Zanim zaczniesz, pobierz i zainstaluj pakiet iproute2, który umożliwia ręczną konfigurację routingu IP. Pakiet ten może być już dostępny na Twoim serwerze — jeśli tak, przejdź do kolejnego kroku.
Nawiąż połączenie SSH z serwerem i uruchom z wiersza poleceń poniższe polecenie. Spowoduje to pobranie i zainstalowanie pakietu iproute2.
Ubuntu & Debian
Fedora, AlmaLinux & Rocky Linux
Konfiguracje GNU/Linux
Utwórz plik dla dodatkowego interfejsu sieciowego
Najpierw skopiuj konfigurację głównego interfejsu sieciowego i dostosuj ją do własnych potrzeb:
Następnie otwórz nowy plik:
- Zdefiniuj ustawienia IP:
Utwórz nową tabelę routingu IP
Następnie musisz utworzyć nową trasę IP dla sieci vRack. Dodasz nową regułę ruchu, modyfikując plik w sposób pokazany poniżej:
Następnie utwórz plik potrzebny do zastosowania nowych reguł:
I wklej poniższą zawartość (pamiętaj, aby zastąpić nasze zmienne własnymi wartościami):
Zmodyfikuj plik konfiguracji sieci
Na koniec musisz zmodyfikować plik konfiguracji sieci, aby uwzględnić nową regułę ruchu i skierować ruch sieci vRack przez adres bramki sieciowej 46.105.135.110.
Edytuj poniższy plik, aby dodać trwałe i statyczne trasy:
Wklej poniższą zawartość (pamiętaj, aby zastąpić nasze zmienne własnymi wartościami):
Uruchom teraz ponownie serwer, aby zastosować zmiany, lub po prostu włącz nowy interfejs sieciowy:
Windows Server
Krok 1: Sprawdzenie i konfiguracja dodatkowego interfejsu sieciowego
Sprawdź informacje o nowym interfejsie sieciowym:
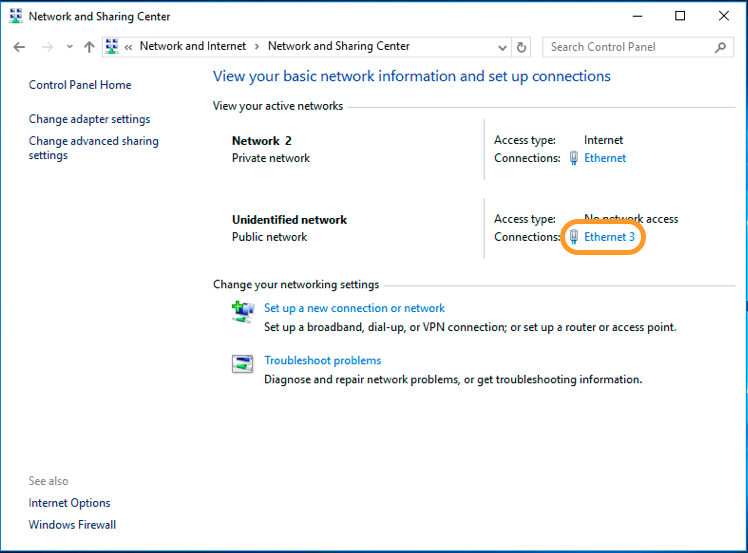
Sprawdź następnie właściwości:
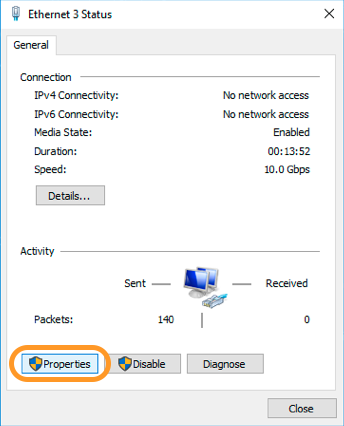
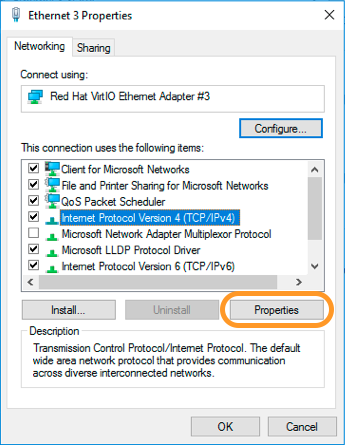
Krok 2: Konfiguracja IP
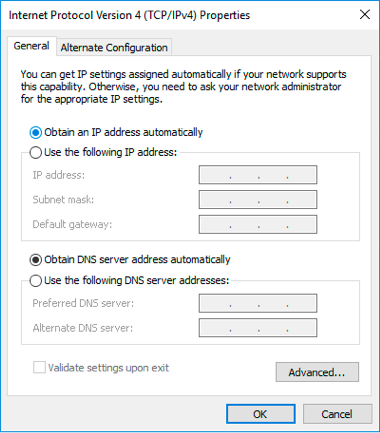
Wybierz opcję Use the following IP address:
Zdefiniuj informacje o adresie IP:
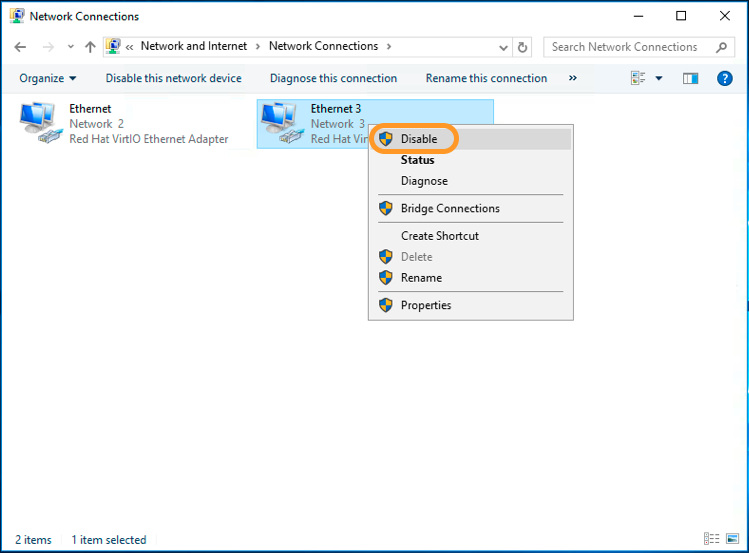
Krok 3: Ponowne uruchomienie interfejsu sieciowego
Najpierw wyłącz interfejs.
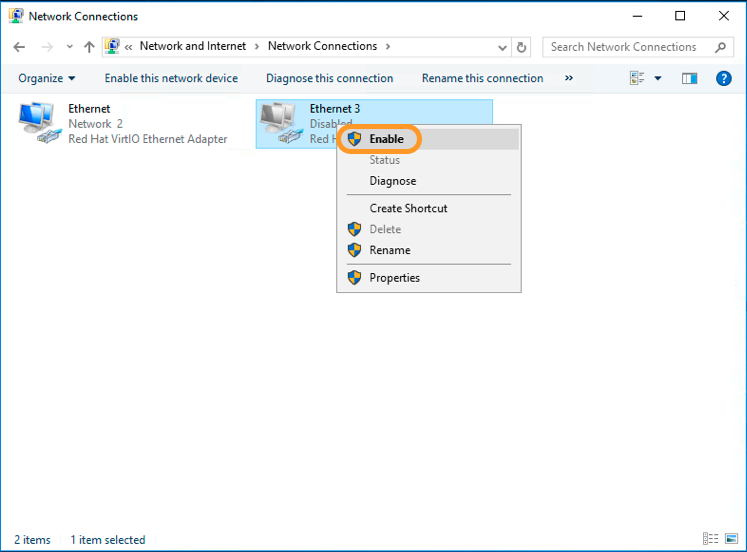
Następnie włącz go ponownie.
Rozwiązywanie problemów
Jeśli nie możesz nawiązać połączenia z maszyny wirtualnej lub serwera z siecią prywatną, utwórz zgłoszenie w Panelu klienta, podając następujące informacje:
- Źródłowy adres IP i docelowy adres IP
- Wynik polecenia
ifconfig -alubipconfig /allz obu serwerów lub maszyn wirtualnych (konfiguracja interfejsu sieciowego) - Ping w obu kierunkach
- Wynik polecenia
arp -a - Tabela routingu
Dołącz powyższe wyniki do swojego zgłoszenia.
Sprawdź również
Konfiguracja sieci vRack na serwerach dedykowanych
Tworzenie wielu sieci VLAN w ramach vRack
Konfiguracja sieci vRack między usługą Public Cloud a serwerem dedykowanym
Dołącz do grona naszych użytkowników.