
Hosting condiviso: attiva un firewall applicativo
Hosting condiviso: attiva un firewall applicativo
Obiettivo
ModSecurity è un modulo Apache complementare che filtra tutte le richieste in entrata sul tuo server Web. Aumenta la sicurezza contro le vulnerabilità note intercettando e filtrando le richieste prima che siano trattate con script.
L'insieme preconfigurato di regole di base, il "Core Rule Set" (CRS) della nostra ModSecurity protegge i tuoi siti Web dagli attacchi più diffusi, ad esempio:
- Trojans,
- Email injection,
- Bug sui file PDF,
- File injection sul tuo hosting,
- SQL o XSS injection,
- e tanto altro ancora
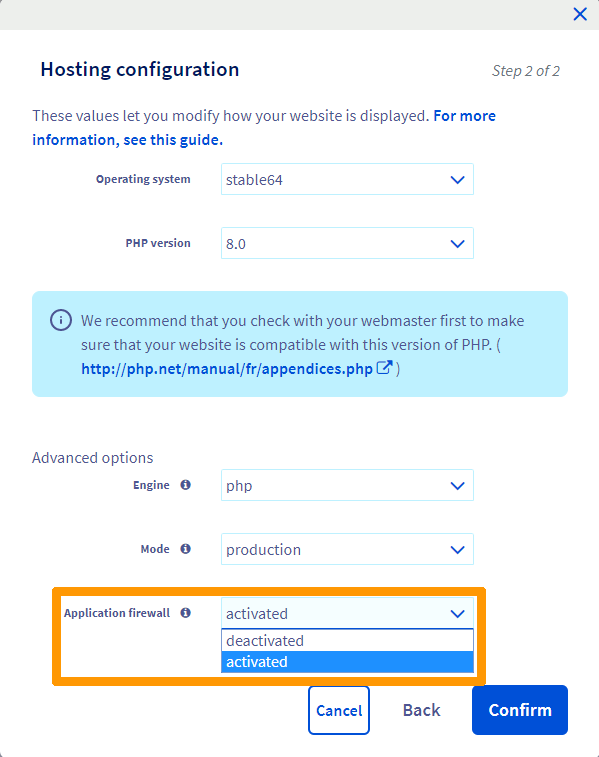
Questa guida ti mostra come attivare il firewall applicativo dal tuo Spazio Cliente OVHcloud, per ottenere una protezione migliorata.
La modifica delle impostazioni di configurazione del firewall non è disponibile perché l'hosting Web è presente su un'infrastruttura condivisa.
Prerequisiti
- Disporre di un piano di hosting Web OVHcloud attivo
- Disporre di almeno un dominio associato all'hosting
Accesso allo Spazio Cliente OVHcloud
- Link diretto:
- Percorso di navigazione:
Web Cloud>Hosting> Seleziona il tuo hosting web
Procedura
Fai clic sui titoli qui sotto per visualizzare le spiegazioni.
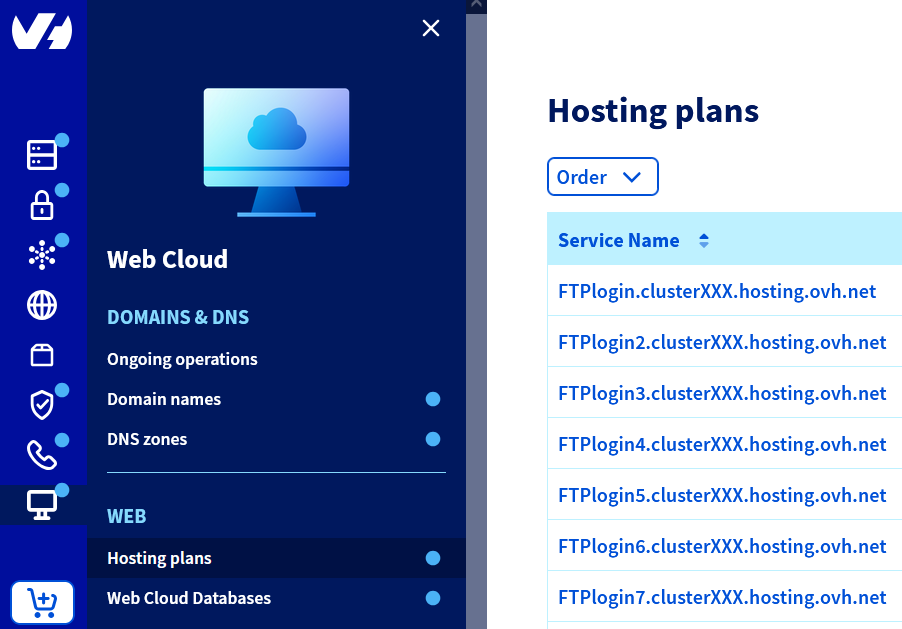
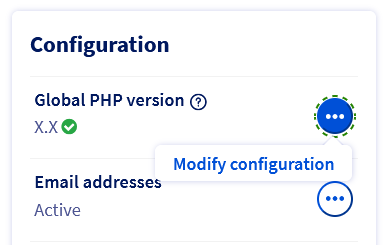
Abilitare il firewall applicativo sull'intero hosting web nella configurazione PHP
Clicca sulle schede qui sotto per visualizzare in sequenza ciascuno dei 3 passi.
Accedi alla pagina , poi seleziona l'hosting Web interessato.
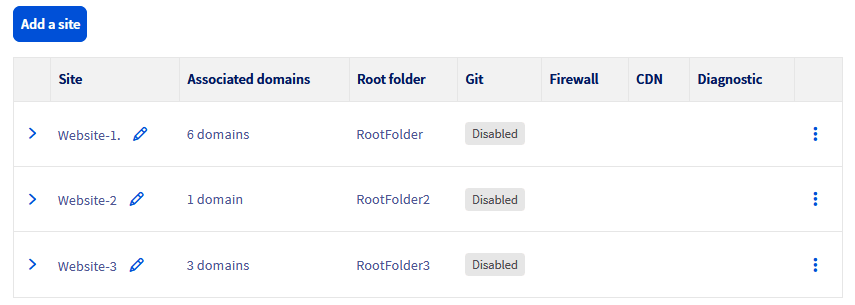
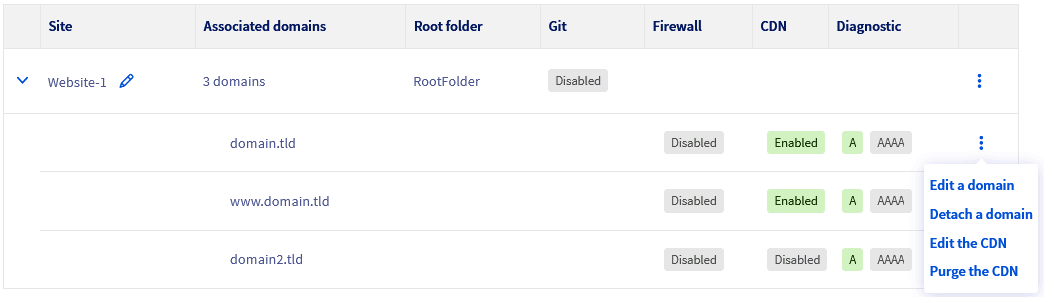
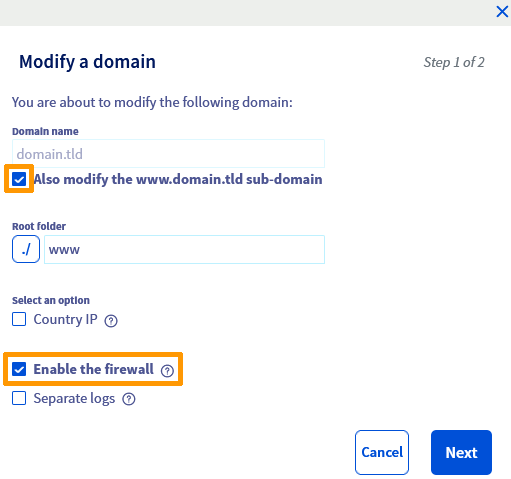
Abilitare il firewall applicativo solo su un dominio o sottodominio specifico
Clicca sulle schede qui sotto per visualizzare in sequenza ciascuno dei 4 passi.
Accedi alla pagina e seleziona l'hosting web interessato.

Per saperne di più
Per prestazioni specializzate (referenziamento, sviluppo, ecc...), contatta i partner OVHcloud.
Per usufruire di un supporto per l'utilizzo e la configurazione delle soluzioni OVHcloud, è possibile consultare le nostre offerte di supporto.
Contatta la nostra Community di utenti.