For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/de/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/de/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/de/guides/bare-metal-cloud/dedicated-servers/configuring-the-vrack-between-the-public-cloud-and-a-dedicated-server.md.
Erfahren Sie hier, wie Sie ein privates Netzwerk zwischen Public Cloud Instanzen und Dedicated Servern einrichten
Ziel
OVHcloud vRack ist ein privates Netzwerk, mit dem Sie das Routing zwischen zwei oder mehr OVHcloud Dedicated Servern einrichten können. Darüber hinaus können Sie auch Public Cloud Instanzen zu Ihrem privaten Netzwerk hinzufügen, um eine Infrastruktur aus physischen und virtuellen Ressourcen zu erstellen.
Dies gilt nicht für neu erstellte Projekte, da diese automatisch mit einem vRack ausgeliefert werden. Sobald das Projekt erstellt wurde, können Sie das vRack anzeigen, indem Sie im linken Menü auf Network und dann auf Privates vRack Netzwerk klicken.
Sie können das Projekt auch aus dem zugewiesenen vRack entfernen und an ein anderes vRack anhängen, etwa wenn bereits ein vRack für dedizierte Server besteht.
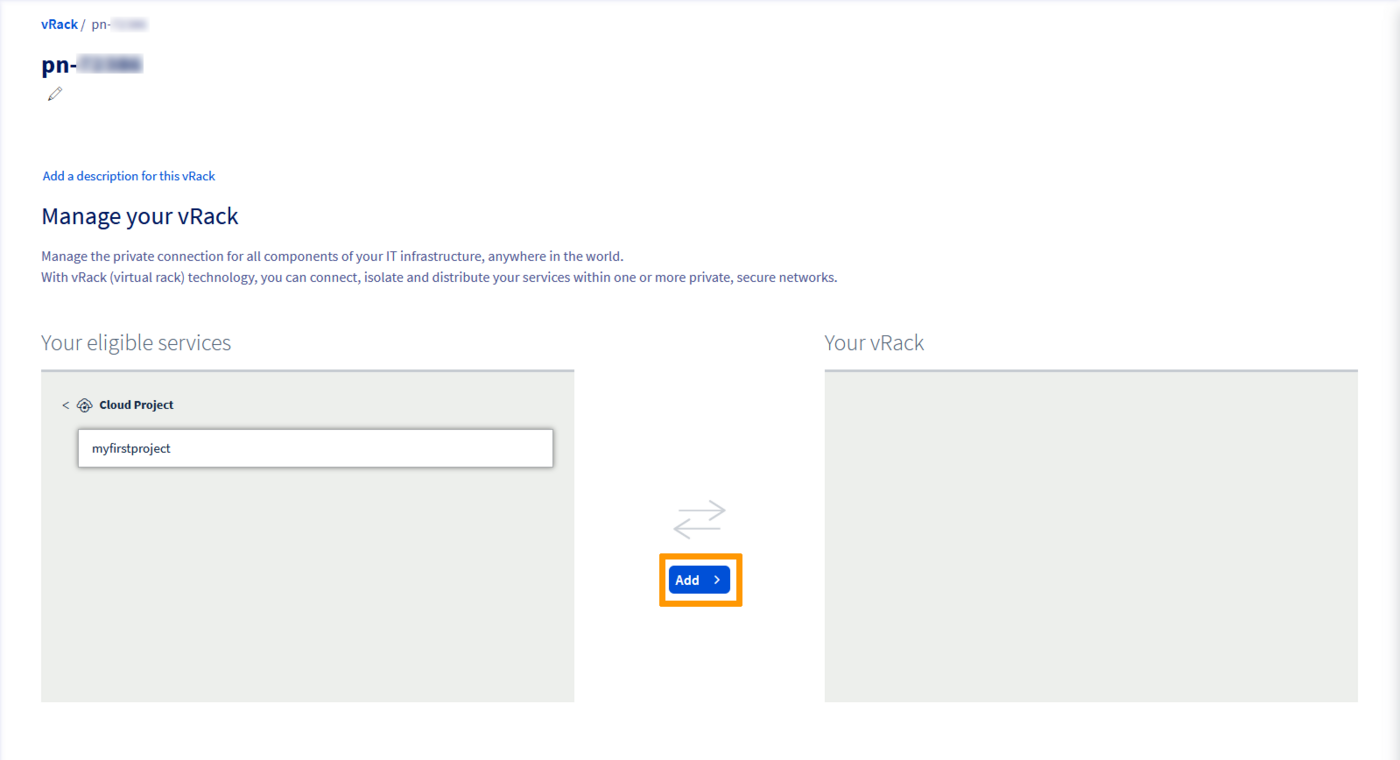
Wählen Sie in der Liste der verfügbaren Dienstleistungen das Projekt aus, das Sie zum vRack hinzufügen möchten, und klicken Sie dann auf den Button Hinzufügen.
Instanz in das vRack integrieren
Info
Diese Anleitung beschreibt die Einrichtung einer einfachen vRack-Konfiguration zwischen einer Public Cloud Instanz und einem Dedicated Server.
Wenn Sie Ihre Instanz(en) mit einem Bereitstellungsmodus wie lokalen Zonen oder Multi AZ eingerichtet haben, beachten Sie, dass lokale Zonen das vRack derzeit nicht unterstützen.
Darüber hinaus ist das vRack ein globales L2-Netzwerk und unterstützt keine Ausfallsicherheit auf "Zonen-" oder "Regions"-Ebene.
Es können zwei Situationen auftreten:
Die Instanz existiert noch nicht.
Die Instanz existiert bereits und Sie müssen sie zum vRack hinzufügen.
Im Fall einer neuen Instanz
Wenn Sie Hilfe benötigen, folgen Sie dieser Anleitung: Erste Public Cloud Instanz erstellen. Bei der Erstellung einer Instanz können Sie in Schritt 5 einen Netzwerkmodus und anschließend ein privates Netzwerk auswählen, in das Ihre Instanz integriert werden soll.
Im Fall einer bereits bestehenden Instanz
Sobald Ihr Projekt mit einem vRack verknüpft ist, können Sie ein privates Netzwerk erstellen und es mit vorhandenen Instanzen verbinden.
Gehen Sie zum Tab Public Cloud und klicken Sie dann im linken Menü unter Network auf Private Network.
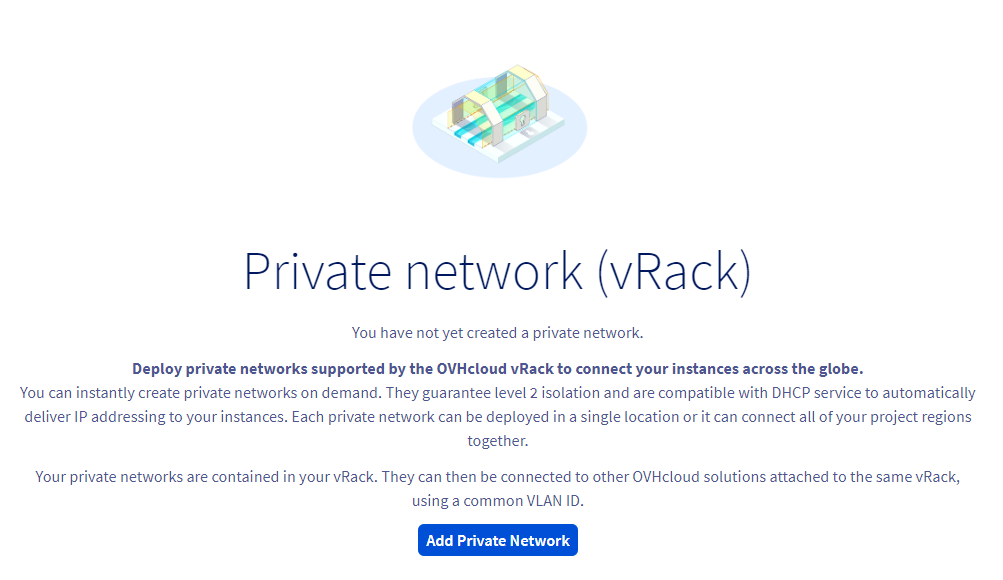
Klicken Sie auf Privates Netzwerk hinzufügen.
Auf der nächsten Seite können Sie mehrere Einstellungen anpassen.
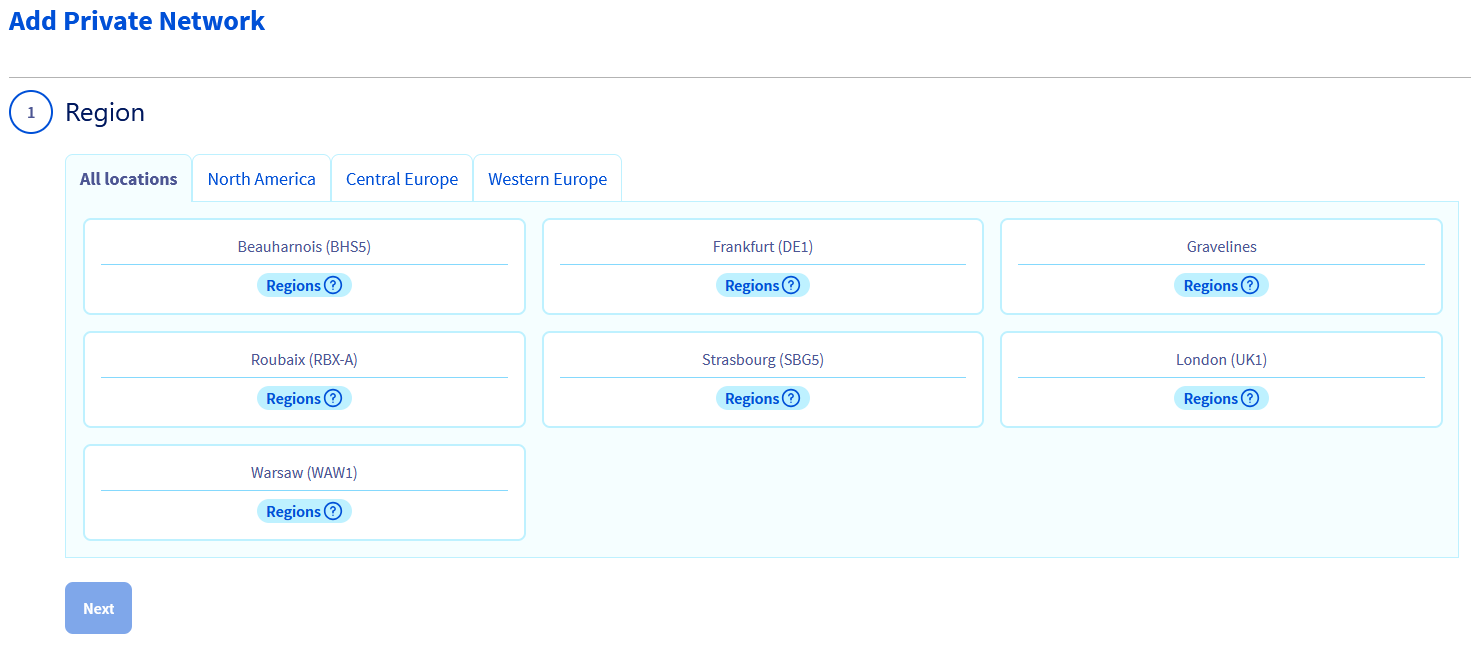
Wählen Sie die Region aus, in der Sie das private Netzwerk platzieren möchten. Stellen Sie sicher, dass es sich in derselben Region wie die vorhandene Instanz befindet.
Damit die beiden Dienste miteinander kommunizieren können, müssen sie mit derselben VLAN-ID getaggt sein.
Diese kann im nächsten Schritt konfiguriert werden.
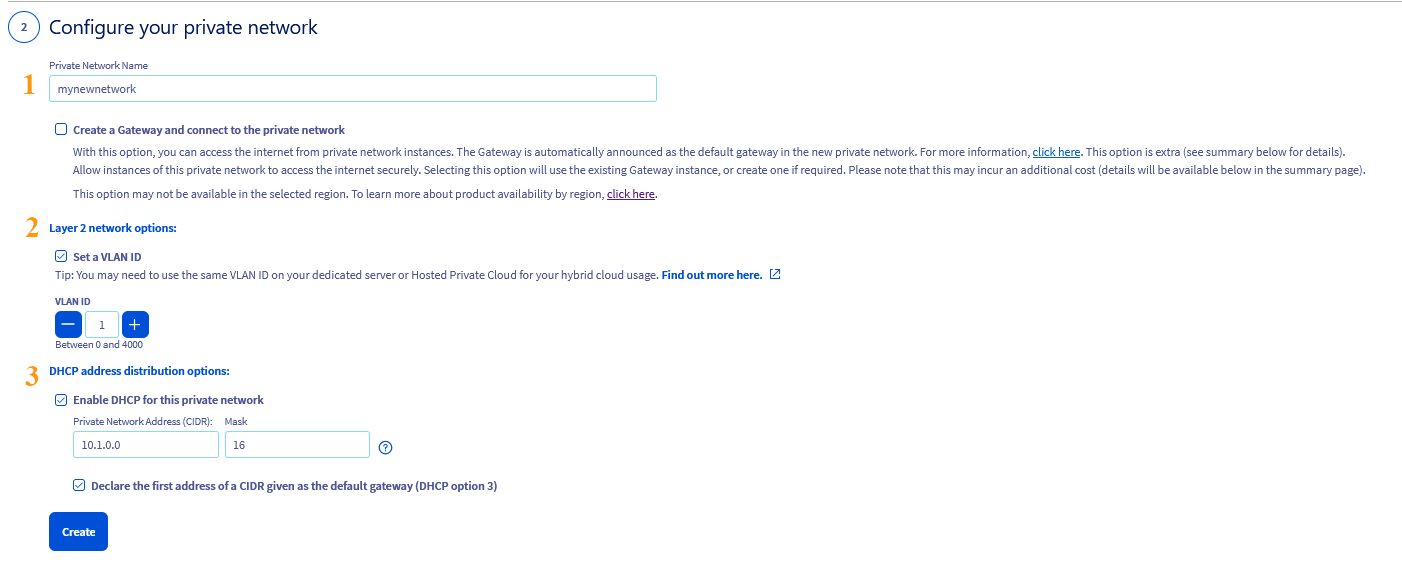
Dieser Schritt bietet mehrere Konfigurationsoptionen. Für die Zwecke dieser Anleitung werden wir uns auf die notwendigen Elemente konzentrieren. Klicken Sie auf die Tabs, um Details anzuzeigen:
Name des privaten Netzwerks
Netzwerk-Optionen von Layer 2
Verwendung einer anderen VLAN-ID
Verteilungsoptionen für DHCP-Adressen
Geben Sie einen Namen für Ihr privates Netzwerk ein.
Die VLAN-ID für Dedicated Server ist standardmäßig 0. Um diese VLAN-ID für eine Instanz zu verwenden, muss das private Netzwerk ebenfalls mit dem VLAN 0 gekennzeichnet werden.
Aktivieren Sie die Option Set a VLAN ID und wählen Sie VLAN ID 0 aus.
Wenn Sie die Option nicht aktivieren, weist das System Ihrem privaten Netzwerk eine zufällige VLAN-ID zu.
Wenn Sie die VLAN-ID 0 nicht verwenden möchten, können Sie eine andere ID zwischen 1 und 4000 auswählen. Es gelten folgende Regeln:
Bei der Konfiguration des vRacks auf dem Dedicated Server muss diese VLAN-ID in der Netzwerkkonfigurationsdatei enthalten sein.
Info
Es ist möglich, die gleiche VLAN-ID für mehrere private Netzwerke zu verwenden, dies erfordert jedoch eine sorgfältige Verwaltung der privaten IP-Adressen. Die Verwendung von nicht überlappenden DHCP-Pool-Zuweisungen ist eine Möglichkeit, dieses Problem zu lösen.
Info
Im Gegensatz zu Dedicated Servern (bei Verwendung einer VLAN-ID ungleich 0) ist es nicht erforderlich, die VLAN-ID direkt in die Netzwerkkonfigurationsdatei der Public Cloud-Instanz einzufügen, sobald sie im OVHcloud Kundencenter eingerichtet wurde.
Beispiel: Wenn Ihr privates Netzwerk der Instanz mit VLAN 2 getaggt ist, muss diese VLAN-ID nur in der Netzwerkkonfiguration des Dedicated Servers enthalten sein. Weitere Informationen finden Sie in folgender Anleitung: Mehrere VLANs im vRack erstellen.
Sie können den standardmäßigen privaten IP-Bereich beibehalten oder einen anderen IP-Bereich verwenden.
Wählen Sie "DHCP für dieses private Netzwerk aktivieren", um die private IP-Adresse auf der Instanz automatisch zuzuweisen und zu konfigurieren. Sie müssen dann nur noch die Netzwerkschnittstellen des Dedicated Servers konfigurieren.
Wenn diese Option nicht ausgewählt ist, ist eine manuelle Konfiguration sowohl auf der Public Cloud Instanz als auch auf dem Dedicated Server erforderlich.
Netzwerk-Gateway-Optionen
Stellen Sie sicher, dass beide Optionen deaktiviert sind.
Klicken Sie nach Abschluss der Konfiguration auf Konfigurieren Sie Ihr privates Netzwerk. Dieser Vorgang kann einige Minuten dauern.
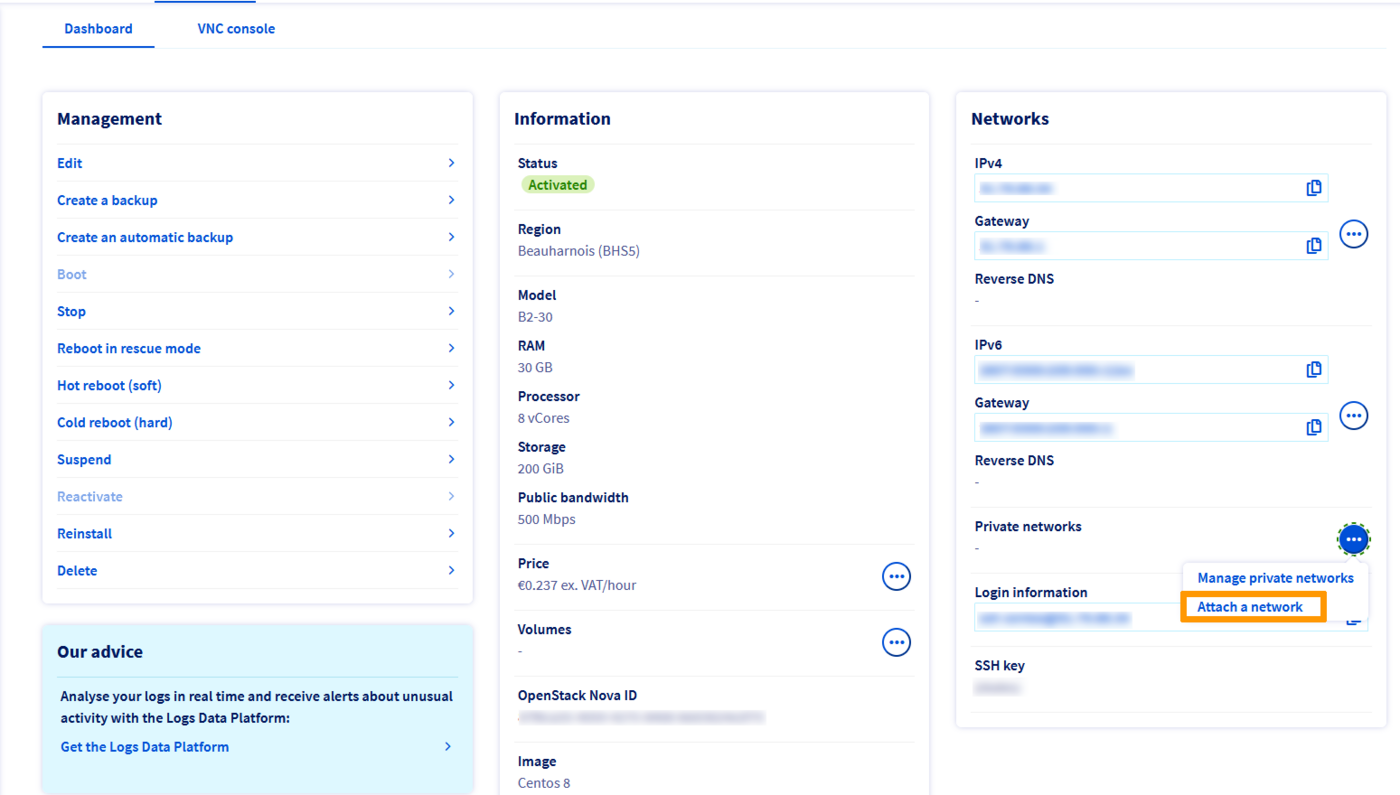
Klicken Sie im Dashboard der entsprechenden Instanz den Bereich "Netzwerke" und klicken Sie auf den Button ... neben "Privates Netzwerk(e)". Wählen Sie Netzwerk verbinden.
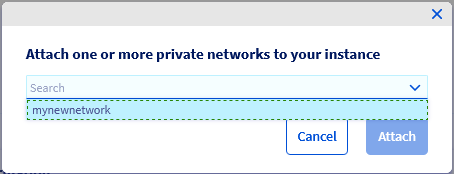
Wählen Sie im angezeigten Fenster das oder die privaten Netzwerke aus, die Sie mit Ihrer Instanz verbinden möchten, und klicken Sie auf Anfügen.
Netzwerkinterfaces konfigurieren
Info
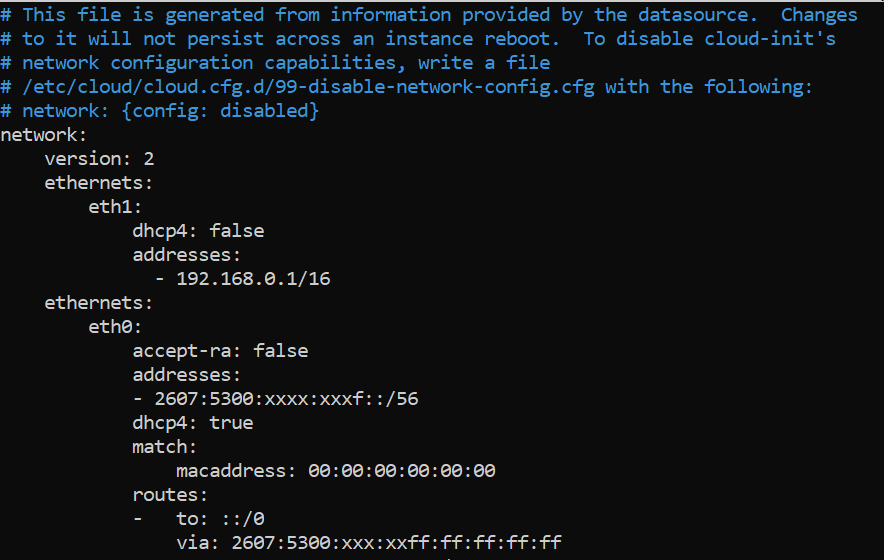
Wenn Sie die Option gewählt haben, das private Netzwerk auf Ihrer Instanz mithilfe von DHCP zu konfigurieren, müssen Sie nur die Netzwerkschnittstellen auf dem Dedicated Server konfigurieren.
Konfiguration bei Verwendung der standardmäßigen VLAN-ID 0
Bevor Sie beginnen, verbinden Sie sich via SSH mit Ihrem Server und listen Sie Ihre Netzwerkschnittstellen mit folgendem Befehl auf:
ip a
Für Dedicated Server suchen Sie die Zeile, die mit link ether beginnt, und überprüfen Sie, dass diese Schnittstelle mit der Private Schnittstelle übereinstimmt, die im Tab Netzwerkinterfaces im Dashboard Ihres Servers aufgeführt ist.
Verwenden Sie diesen Schnittstellennamen, um NETWORK_INTERFACE in den folgenden Konfigurationen zu ersetzen (Beispiel: eth1).
Als Beispiel verwenden wir den IP-Adressbereich 192.168.0.0/16 (Subnetzmaske: 255.255.0.0).
Ubuntu und Debian 12+
AlmaLinux und Rocky Linux (8/9)
Fedora 43+, AlmaLinux und Rocky Linux (10)
Windows-Konfiguration
Öffnen Sie mit einem Texteditor Ihrer Wahl die Netzwerkkonfigurationsdatei in /etc/netplan/ zur Bearbeitung. Hier heißt die Datei 50-cloud-init.yaml.
sudo nano /etc/netplan/50-cloud-init.yaml
Fügen Sie die folgenden Zeilen zur vorhandenen Konfiguration nach der Zeile version: 2 hinzu. Ersetzen Sie NETWORK_INTERFACE und IP_ADDRESS/PREFIX durch Ihre eigenen Werte.
Es ist wichtig, die Ausrichtung jedes Elements in yaml-Dateien wie im obigen Beispiel dargestellt zu beachten. Verwenden Sie nicht die Tabulatortaste, um Leerzeichen zu erstellen. Nur die Leertaste ist erforderlich.
Speichern Sie Ihre Änderungen in der Konfigurationsdatei und schließen Sie den Editor.
Wenden Sie die Konfiguration an:
sudo netplan apply
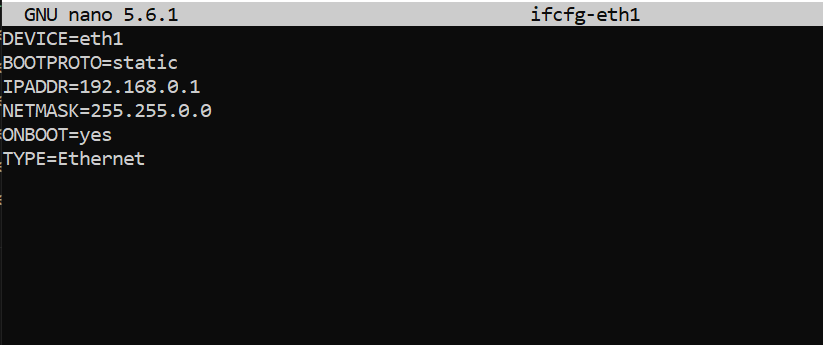
Nachdem Sie Ihre private Netzwerkschnittstelle identifiziert haben, verwenden Sie den folgenden Befehl, um eine Netzwerkkonfigurationsdatei zu erstellen.
Ersetzen Sie NETWORK_INTERFACE durch den Namen Ihrer privaten Schnittstelle.
Speichern Sie Ihre Änderungen in der Konfigurationsdatei und schließen Sie den Editor.
Starten Sie den Netzwerkdienst neu, um die Änderungen anzuwenden:
sudo systemctl restart NetworkManager
Nachdem Sie den Namen Ihrer privaten Schnittstelle identifiziert haben, führen Sie den folgenden Befehl aus, um zu überprüfen, ob sie verbunden ist. In unserem Beispiel heißt unsere Schnittstelle eno2:
$ nmcli device statusDEVICE TYPE STATE CONNECTIONeno1 ethernet connected cloud-init eno1lo loopback connected (externally) loeno2 ethernet disconnected --
Wenn der STATE des DEVICE als disconnected angezeigt wird, muss es verbunden werden, bevor die IP konfiguriert wird.
Beim Hinzufügen einer Ethernet-Verbindung müssen wir ein Konfigurationsprofil erstellen, das wir dann einem Gerät zuweisen.
Führen Sie den folgenden Befehl aus und ersetzen Sie INTERFACE_NAME und CONNECTION_NAME durch Ihre eigenen Werte.
In unserem Beispiel haben wir unser Konfigurationsprofil private-interface genannt.
nmcli connection add type ethernet con-name CONNECTION_NAME ifname INTERFACE_NAME
Beispiel:
nmcli connection add type ethernet con-name private-interface ifname eno2
Überprüfen Sie, ob die Schnittstelle korrekt verbunden wurde:
$ nmcli device statusDEVICE TYPE STATE CONNECTIONeno1 ethernet connected cloud-init eno1eno2 ethernet connected private-interfacelo loopback connected (externally) lo
Sobald dies erledigt ist, wird eine neue Konfigurationsdatei mit dem Namen xxxxxxxxxx.nmconnection im Ordner /etc/NetworkManager/system-connections erstellt.
[user@server ~]$ cd /etc/NetworkManager/system-connections[user@server system-connections]$ lscloud-init-eno1.nmconnection private-interface.nmconnection
Sie können diese Datei dann mit dem nmcli-Handler bearbeiten und dabei IP_ADDRESS, PREFIX und CONNECTION_NAME durch Ihre eigenen Werte ersetzen.
sudo nmcli con mod CONNECTION_NAME connection.autoconnect true
Beispiel:
sudo nmcli con mod private-interface connection.autoconnect true
Starten Sie Ihr Netzwerk mit folgendem Befehl neu:
sudo systemctl restart NetworkManager
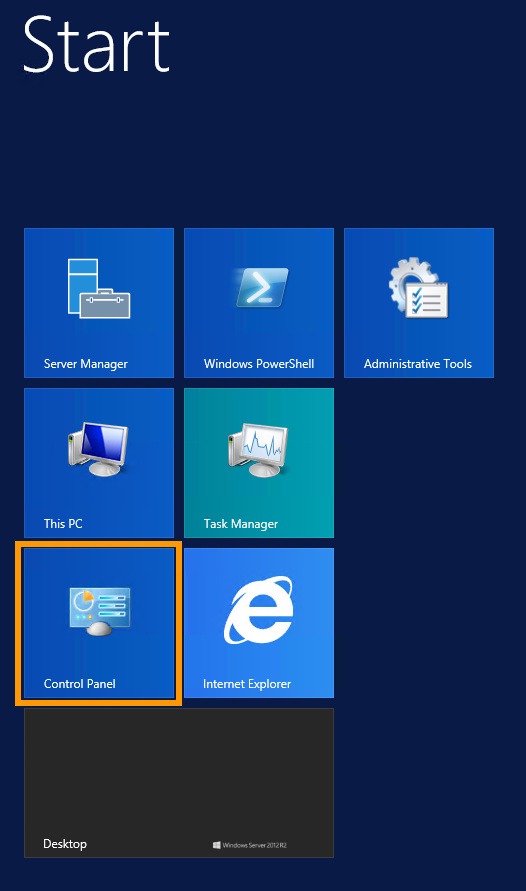
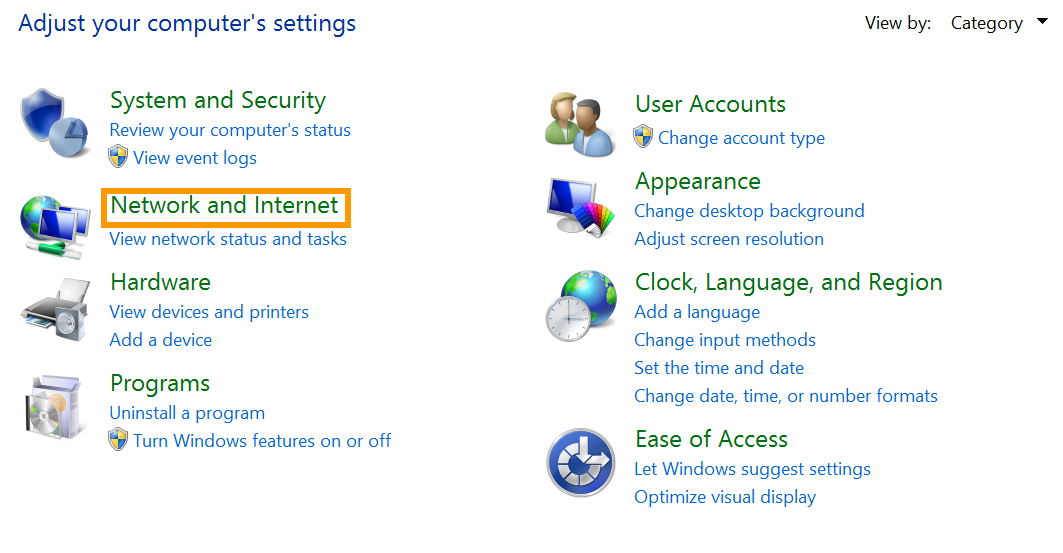
Loggen Sie sich über Remote-Desktopverbindung auf Ihrem Windows-Server ein und öffnen Sie die Systemsteuerung.
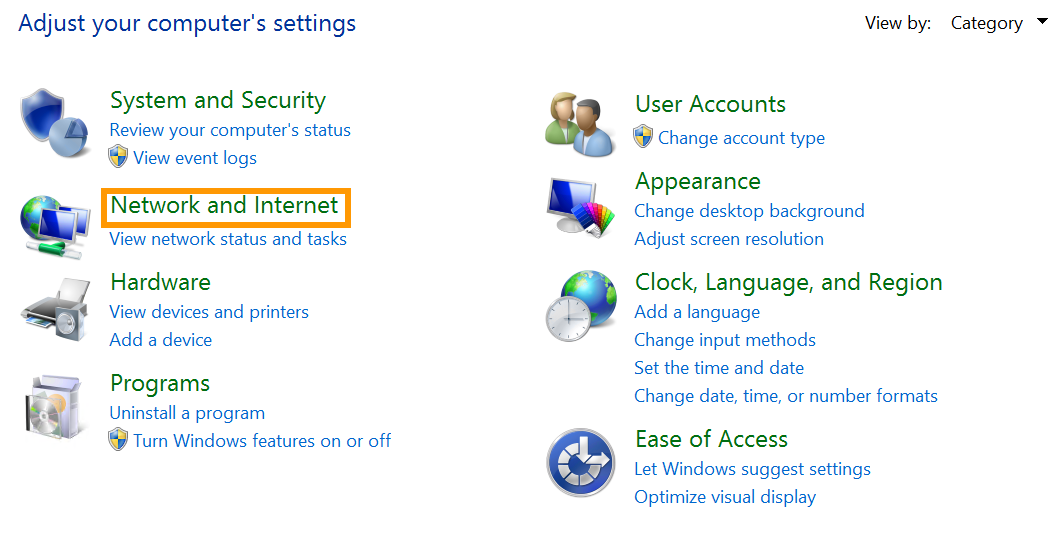
Klicken Sie auf Network and Internet.
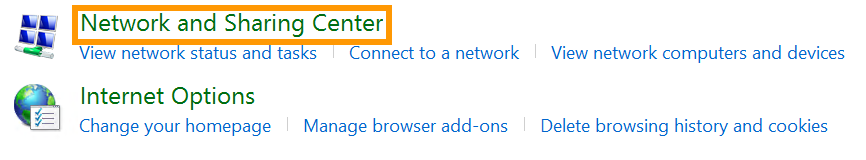
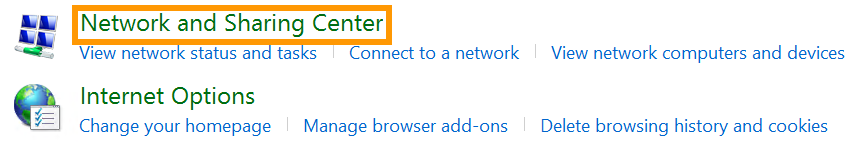
Öffnen Sie Network and Sharing Center.
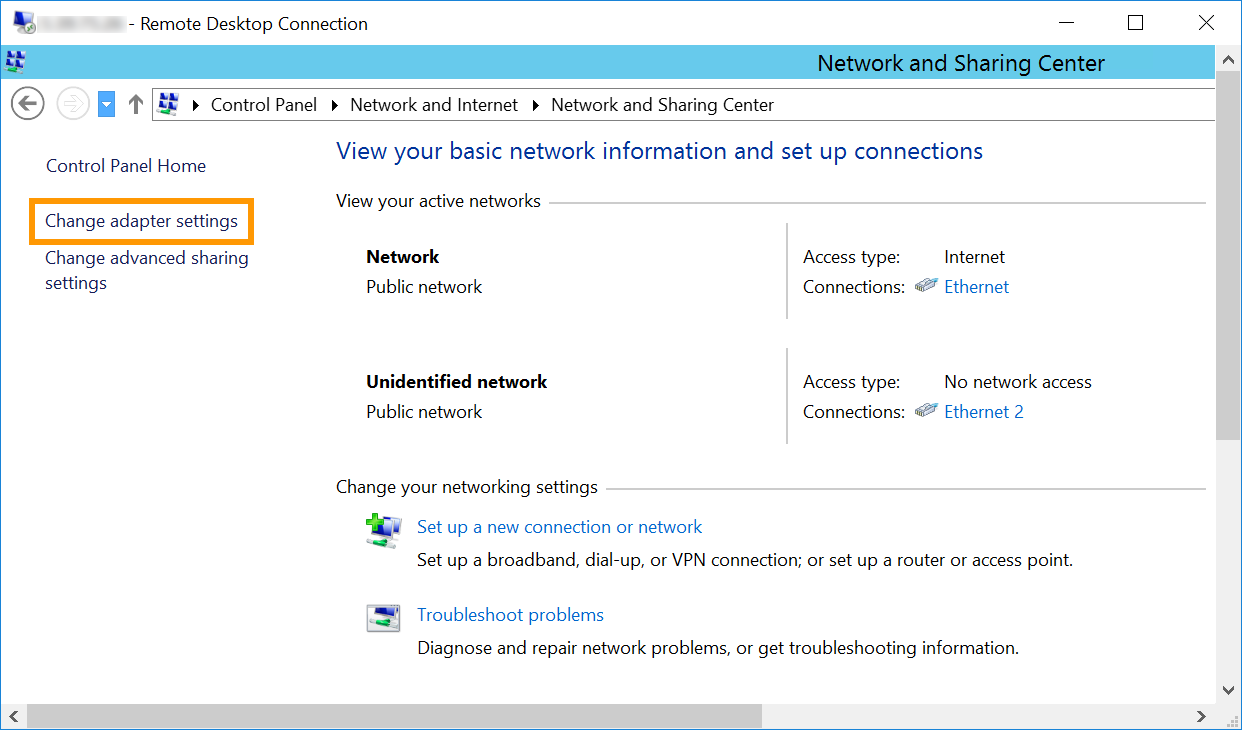
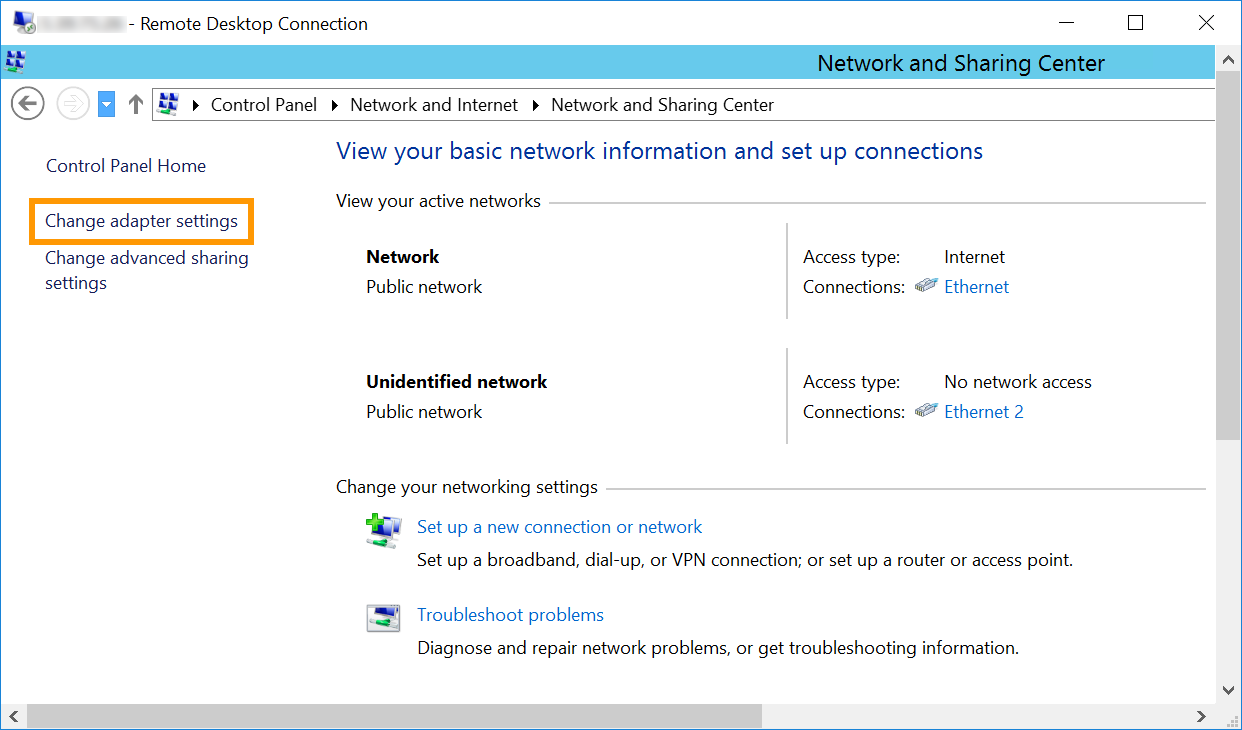
Klicken Sie auf Change Adapter Settings.
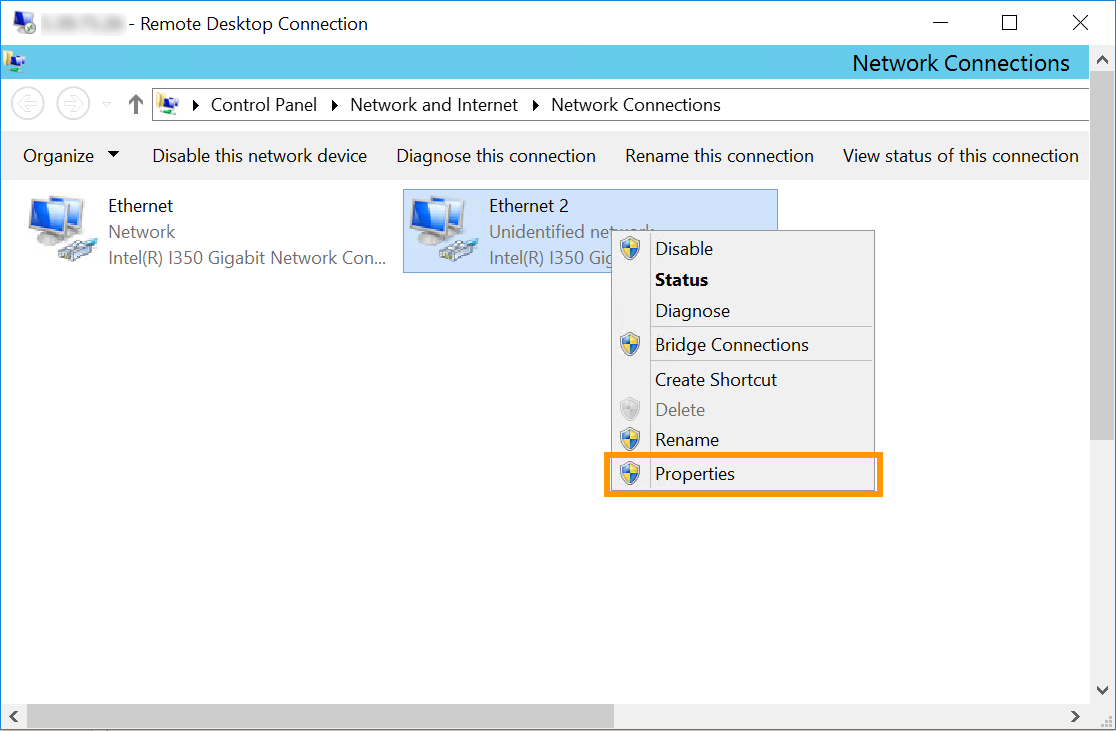
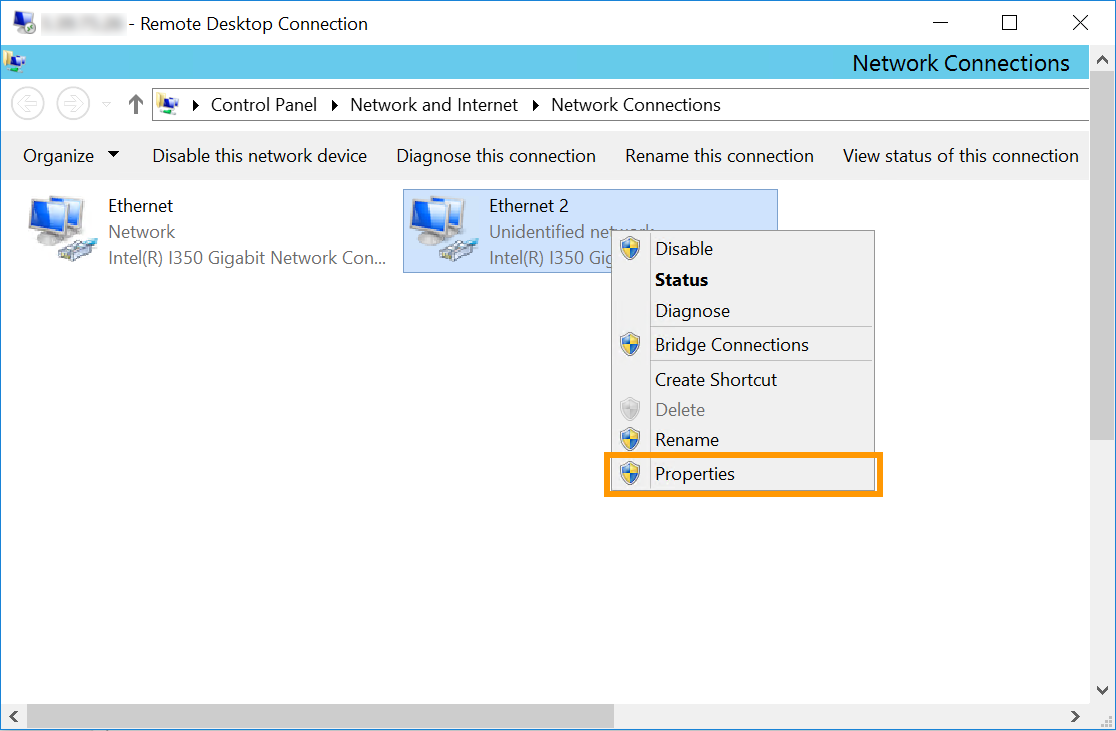
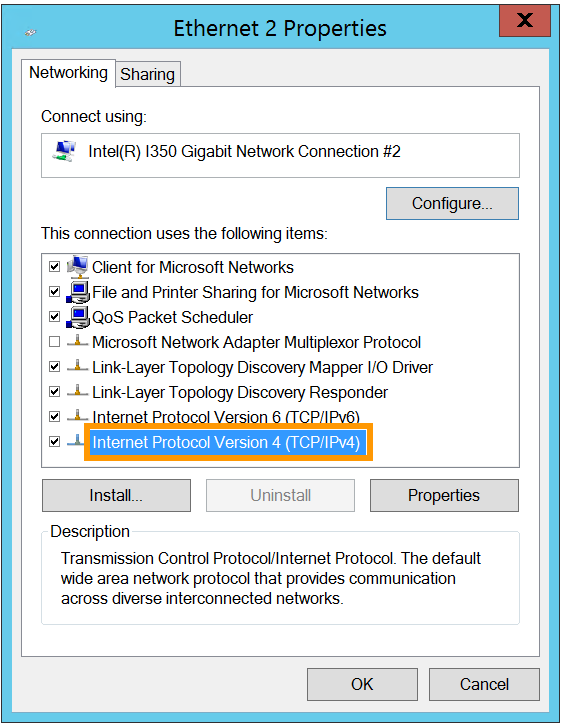
Klicken Sie mit der rechten Maustaste auf die sekundäre Netzwerkschnittstelle und klicken Sie dann auf Properties.
In unserem Beispiel ist Ethernet 2 die für das vRack verwendete Schnittstelle. Es ist jedoch möglich, dass die vRack-Schnittstelle in Ihrer Konfiguration ein anderes ist. Das hier auszuwählende Schnittstelle verwendet nicht die Haupt-IP-Adresse des Servers oder eine selbst zugewiesene IP-Adresse.
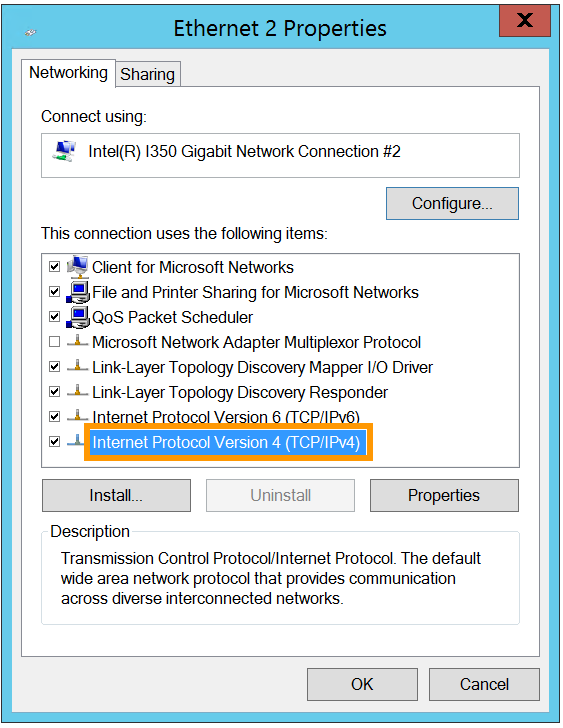
Doppelklicken Sie auf Internet Protocol Version 4 (TCP/IPv4).
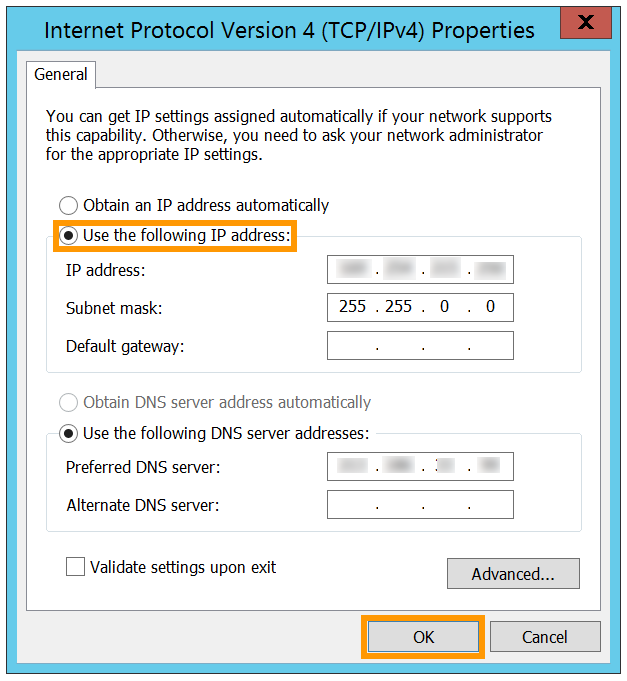
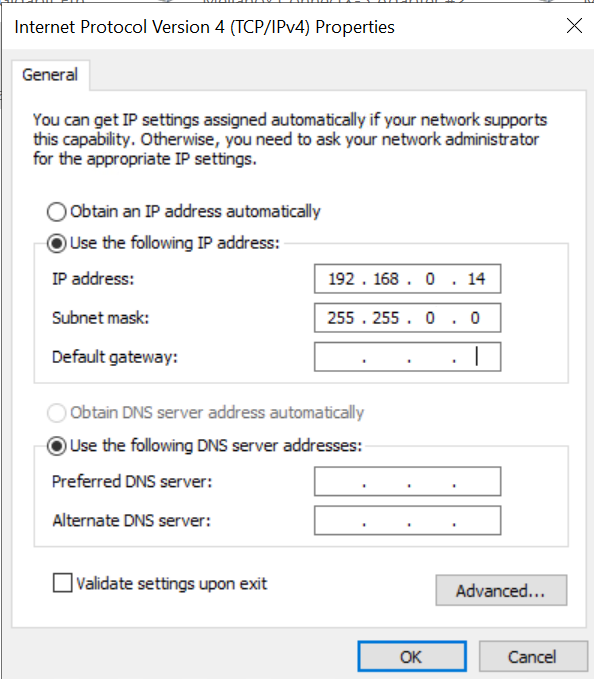
Klicken Sie auf Use the following IP address. Geben Sie in den entsprechenden Feldern eine IP-Adresse Ihres privaten Bereichs und die zugehörige Subnetzmaske (255.255.0.0 in diesem Beispiel) ein.
Klicken Sie auf OK, um die Änderungen zu speichern, und starten Sie Ihren Server neu, um sie anzuwenden.
Konfiguration bei Verwendung einer anderen VLAN-ID
In diesem Beispiel verwenden wir 10 als VLAN-ID (Tag) und 192.168.0.0/16 als privaten IP-Adressbereich.
Ubuntu und Debian 12+
AlmaLinux und Rocky Linux (8/9)
Fedora 43+, AlmaLinux & Rocky Linux (10)
Windows
Die folgende Konfiguration basiert auf Ubuntu 24.04 (Noble Numbat).
Bevor Sie beginnen, stellen Sie eine SSH-Verbindung zu Ihrem Server her und führen Sie den folgenden Befehl aus, um das VLAN-Paket zu installieren:
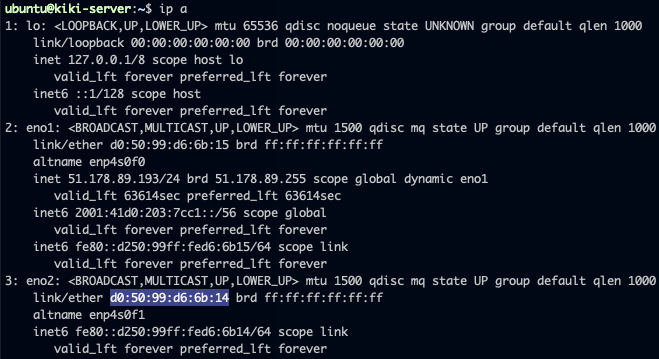
Um den Namen der Netzwerkschnittstelle und ihre MAC-Adresse zu erhalten:
ip a
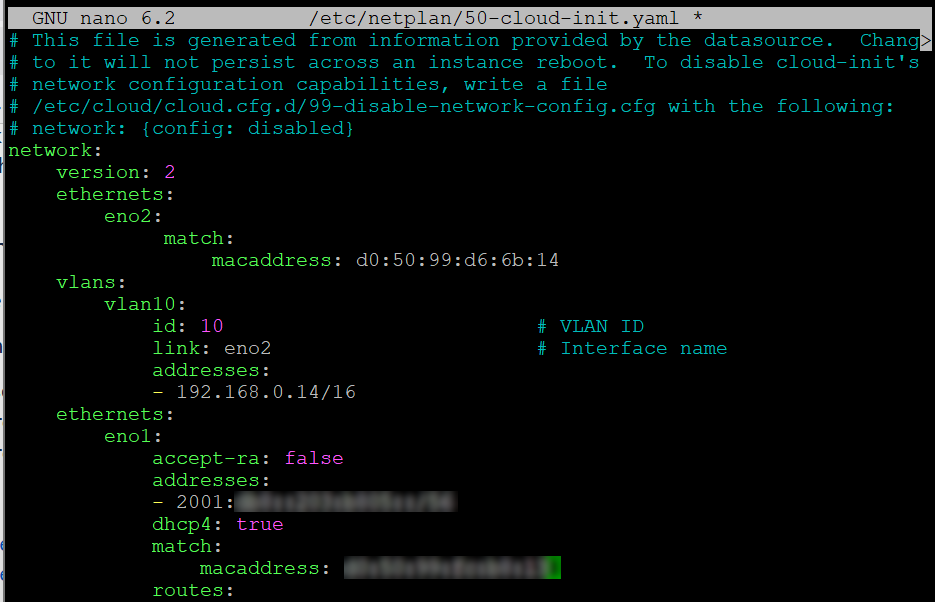
Hier ist die Schnittstelle, die wir konfigurieren möchten, eno2 mit der MAC-Adresse: d0:50:99:d6:6b:14.
Fügen Sie die Netzwerkkonfiguration für diese Schnittstelle und die VLAN-Deklaration zur Konfigurationsdatei hinzu und stellen Sie sicher, dass sie direkt unter der Zeile version: 2 platziert wird. Ersetzen Sie die Werte durch Ihre eigenen:
Führen Sie den folgenden Befehl aus, um sicherzustellen, dass die Module beim Booten dauerhaft geladen werden:
sudo su -c 'echo "8021q" >> /etc/modules'
Rufen Sie die Schnittstellennamen ab und identifizieren Sie die private Schnittstelle:
ip a
In diesem Beispiel heißt die private Schnittstelle eno2.
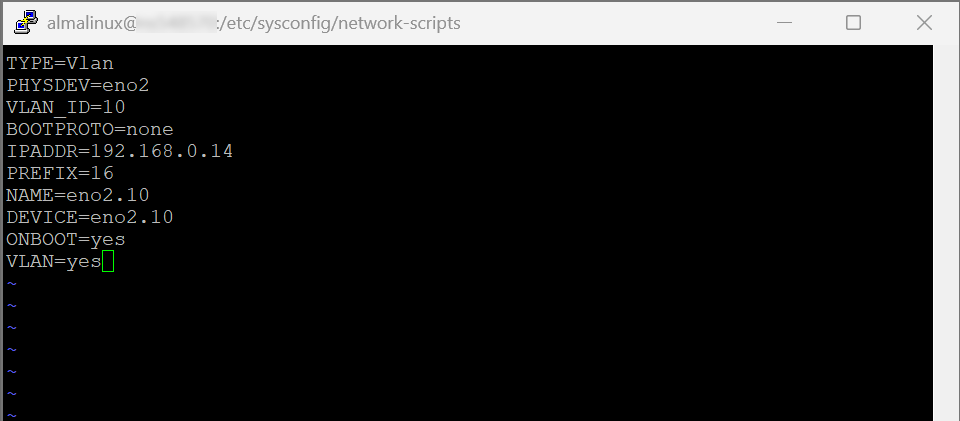
Erstellen Sie als Nächstes eine Subschnittstellen-Konfigurationsdatei für das VLAN in der Hauptnetzwerkkonfigurationsdatei. In diesem Beispiel heißt die Datei ifcfg-eno2.10, wobei eno2 sich auf die private Netzwerkschnittstelle und 10 auf die VLAN-ID bezieht.
Führen Sie den folgenden Befehl aus, um sicherzustellen, dass die Module beim Booten dauerhaft geladen werden:
sudo su -c 'echo "8021q" >> /etc/modules'
Um den Namen der Netzwerkschnittstelle zu erhalten:
ip a
In diesem Beispiel heißt die Schnittstelle eno2. Wir müssen eine VLAN-Subschnittstelle erstellen, bevor wir ihr eine private IP-Adresse zuweisen.
Verwenden Sie den folgenden Befehl, um die VLAN-Schnittstelle zu erstellen:
sudo nmcli con add type vlan con-name <vlan-name> dev <parent-interface> id <vlan-id>.
Ersetzen Sie vlan-name durch den Namen der VLAN-Subschnittstelle, parent-interface durch den Namen der privaten Schnittstelle und vlan-id durch die VLAN-ID.
In diesem Beispiel:
sudo nmcli con add type vlan con-name eno2.10 dev eno2 id 10Connection 'eno2.10' successfully added.
Weisen Sie der VLAN-Subschnittstelle eine private IP-Adresse zu:
sudo nmcli con mod <vlan-name> ipv4.addresses <ip/prefix> ipv4.method manual
In diesem Beispiel:
sudo nmcli con mod eno2.10 ipv4.addresses 192.168.0.14/16 ipv4.method manual
Aktivieren Sie dann die VLAN-Subschnittstelle:
sudo nmcli con up <vlan-name>.
In diesem Beispiel:
sudo nmcli con up eno2.10# Connection successfully activated
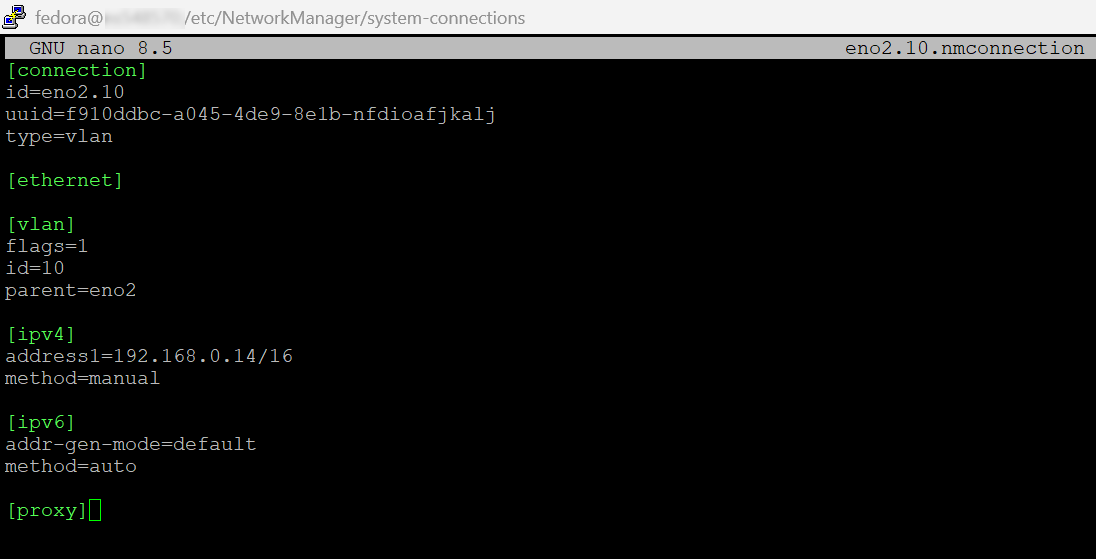
Die obigen Schritte erstellen eine Konfigurationsdatei für die VLAN-Schnittstelle. Diese Datei befindet sich unter /etc/NetworkManager/system-connections/ und folgt dem Benennungsformat vlan-name.nmconnection.
In diesem Beispiel heißt die Datei eno2.10.nmconnection.
Übersicht:
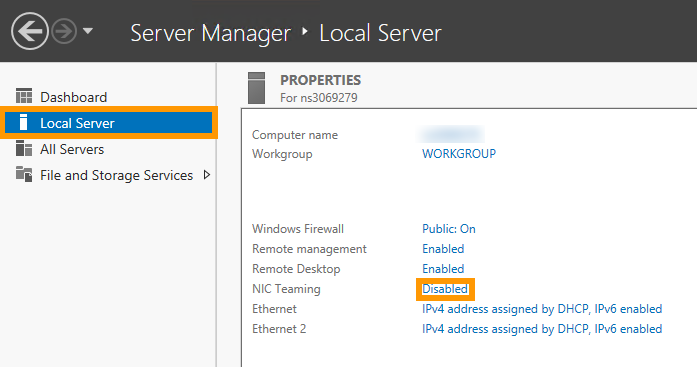
Verbinden Sie sich über Remote-Desktop mit Ihrem Server und öffnen Sie die Anwendung "Server-Manager". Wählen Sie dann Lokaler Server aus und klicken Sie neben "NIC Teamvorgang" auf den Link Deaktiviert.
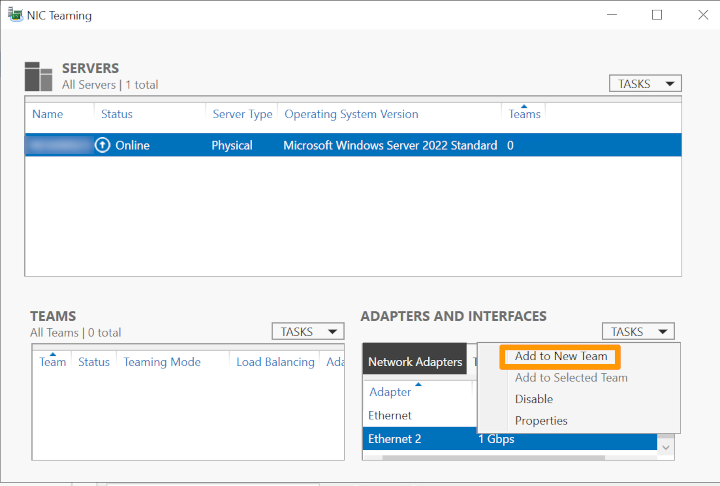
Klicken Sie dann mit der rechten Maustaste auf das Netzwerkinterface und wählen Sie Zum neuen Team hinzufügen.
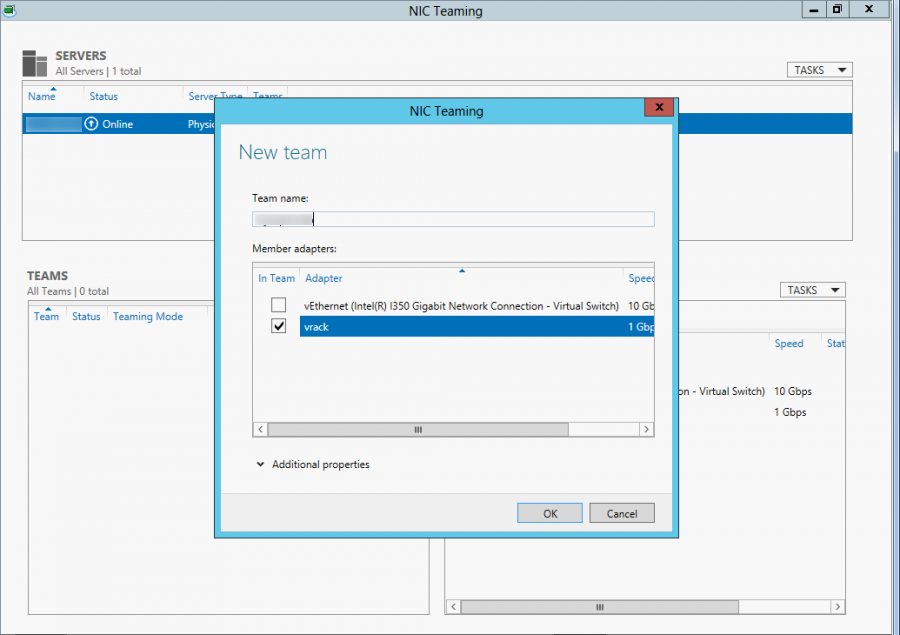
Erstellen Sie anschließend ein neues Team, indem Sie ein Netzwerkinterface auswählen und im Feld "Teamname" einen Teamnamen eingeben. Wenn Sie damit fertig sind, bestätigen Sie mit OK.
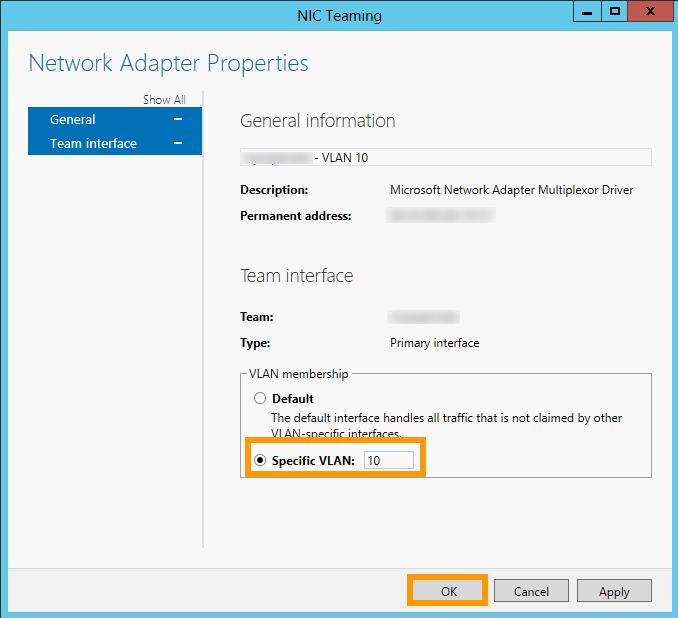
Geben Sie nun das VLAN-Tag an. Klicken Sie im "NIC-Teamvorgang"-Fenster im Panel "ADAPTER UND SCHNITTSTELLEN", Gehen Sie zur Registerkarte Teamschnittstellen und mit der rechten Maustaste auf das Interface, das Sie gerade zum neuen Team hinzugefügt haben, und klicken Sie dann auf Eigenschaften. Klicken Sie jetzt auf Spezifisches VLAN und geben Sie den Tag ein.
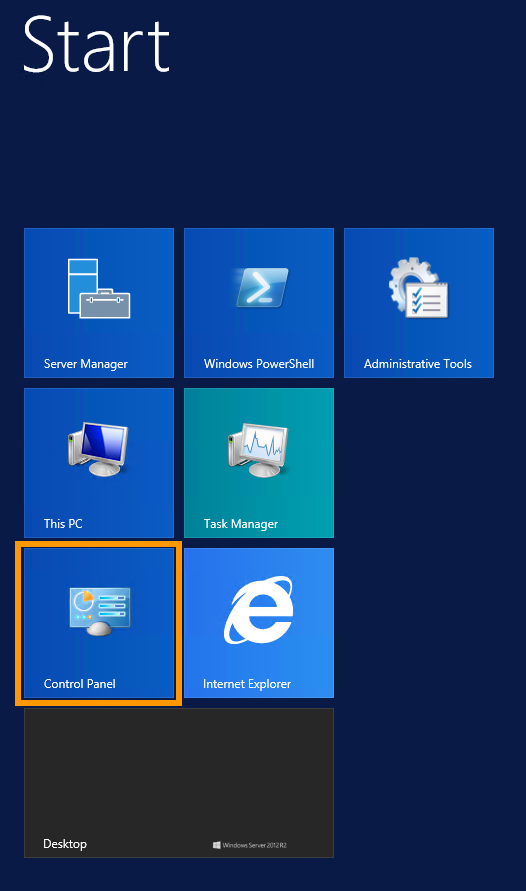
Konfigurieren Sie nun die IP-Adresse des VLANs. Öffnen Sie hierzu über das Startmenü die Systemsteuerung.
Klicken Sie auf Netzwerk und Internet.
Klicken Sie dann auf Netzwerk- und Freigabecenter.
Klicken Sie anschließend auf Adaptereinstellugen ändern.
Klicken Sie nun mit der rechten Maustaste auf das VLAN-Interface und klicken Sie dann auf Eigenschaften.
In unserem Beispiel ist Ethernet 2 das für vRack verwendete Interface. Es ist jedoch möglich, dass das vRack-Interface in Ihrer Konfiguration ein anderes ist. Das hier auszuwählende Interface verwendet nicht die Haupt-IP-Adresse des Servers oder eine selbst zugewiesene IP-Adresse.
Doppelklicken Sie auf Internet Protocol Version 4 (TCP/IPv4).
Klicken Sie auf Folgende IP-Adresse verwenden. Geben Sie in das Feld "IP-Adresse" eine IP-Adresse aus Ihrem internen IP-Bereich ein. Geben Sie in das Feld "Subnetzmaske" die Subnetzmaske "255.255.0.0" ein.
Klicken Sie abschließend auf den Button OK, um die Änderungen zu speichern, und starten Sie den Server neu.