Eine Public Cloud Instanz erstellen und darauf zugreifen
Erfahren Sie hier, wie Sie Public Cloud Instanzen in der OVHcloud Konsole konfigurieren, sowie die ersten Schritte mit Instanzen
Ziel
Public Cloud Instanzen sind einfach einzurichten und zu verwalten. Als Teil des OVHcloud Public Cloud Ökosystems bieten Instanzen jedoch zahlreiche Konfigurationsoptionen und können für verschiedene Anwendungsfälle angepasst werden. Die folgenden Anweisungen enthalten alle notwendigen und optionalen Schritte, um eine Instanz in der OVHcloud Konsole zu erstellen und darauf zuzugreifen.
Danach können Sie Ihr Public Cloud Projekt weiter spezialisieren, je nach Ihren Bedürfnissen.
Diese Anleitung erklärt die ersten Schritte mit einer Public Cloud Instanz.
Voraussetzungen
- Sie verfügen über ein Public Cloud Projekt in Ihrem OVHcloud Kunden-Account.
Zugriff auf die OVHcloud Console
- Direkter Link:
- Navigationspfad:
Public Cloud> Wählen Sie Ihr Projekt aus >Compute>Instances
Profitieren Sie von reduzierten Preisen, indem Sie sich für einen Zeitraum von 1 bis 36 Monaten für Ihre Public Cloud Ressourcen verpflichten. Weitere Informationen finden Sie auf unserer Seite zu Savings Plans.
In der praktischen Anwendung
Wenn Sie noch kein Public Cloud Projekt erstellt haben, beginnen Sie mit unserer Anleitung zum Erstellen eines Projekts.
Wichtige technische Details zur OVHcloud Public Cloud finden Sie auf dieser Seite.
Inhaltsübersicht
- Ziel
- Voraussetzungen
- In der praktischen Anwendung
- Inhaltsübersicht
- Schritt 1: SSH-Schlüsselpaar erstellen
- Schritt 2: SSH-Schlüssel importieren
- Schritt 3: Netzwerkkonfiguration vorbereiten
- Schritt 4: Instanz erstellen
- Schritt 5: Verbindung mit der Instanz herstellen
- Schritt 6: Erste Schritte mit einer neuen Instanz
- Weiterführende Informationen
Sie müssen einen öffentlichen SSH-Schlüssel angeben, wenn Sie Public Cloud Instanzen in der OVHcloud Konsole erstellen. Sobald die Instanz erstellt wurde, können Sie Ihren Remote-Zugriff nach eigenem Ermessen konfigurieren.
Ausnahme: Die Anmeldeauthentifizierung für Windows-Instanzen erfordert einen Benutzernamen und ein Passwort, da Windows RDP verwendet (Remote Desktop Protocol).
Schritt 1: SSH-Schlüsselpaar erstellen
Wenn Sie bereits über ein einsatzbereites SSH-Schlüsselpaar verfügen, können Sie diesen Schritt überspringen.
Das SSH-Protokoll ermöglicht eine verschlüsselte Client-Server-Kommunikation. Ein SSH-Schlüsselpaar besteht aus einem öffentlichen und einem privaten Schlüssel.
- Der öffentliche Schlüssel wird Ihrer Public Cloud Instanz hinzugefügt (und kann auch in der OVHcloud Konsole gespeichert werden).
- Der private Schlüssel wird auf Ihrem lokalen Gerät gespeichert und muss vor unbefugtem Zugriff geschützt werden. Nur Clientgeräte mit dem passenden privaten Schlüssel können auf Ihre Instanz zugreifen. Für die Verbindung ist kein Passwort erforderlich.
Sie haben 2 Möglichkeiten, um Ihre SSH-Schlüssel zu erstellen und zu verwalten:
- Das Kommandozeileninterface Ihres Betriebssystems (einfacher OpenSSH Client)
- Zusätzliche Software (kompatibel mit dem OpenSSH Protokoll) mit Befehlszeilen- oder grafischer Oberfläche
Die meisten aktuellen Desktop-Betriebssysteme enthalten nativ einen OpenSSH Client, auf den über die Befehlszeilenanwendung des Systems zugegriffen werden kann (cmd, Powershell, Terminal, etc.). Wenn Sie nicht mit der Verwendung von SSH-Schlüsseln als Authentifizierungsmethode vertraut sind, können Sie die Anweisungen in dieser Anleitung verwenden, um Ihr Schlüsselpaar zu erstellen.
Wenn Sie eine andere Software verwenden, folgen Sie der zugehörigen Benutzerdokumentation. Ein Anwendungsbeispiel für die Open-Source-Lösung PuTTY finden Sie in unserer Anleitung: PuTTY verwenden.
Schritt 2: SSH-Schlüssel importieren
Sie können Ihre öffentlichen SSH-Schlüssel in Ihrem Public Cloud Projekt speichern. Dies ist nicht zwingend erforderlich, macht die Erstellung einer Instanz jedoch komfortabler.
Mit gespeicherten SSH-Schlüsseln können Sie Ihre Instanzen schneller in der OVHcloud Konsole erstellen. Informationen zum Austauschen von Schlüsselpaaren und Hinzufügen von Benutzern nach der Erstellung einer Instanz finden Sie in der Anleitung zu zusätzlichen SSH-Schlüsseln.
Die in der OVHcloud Konsole hinzugefügten öffentlichen SSH-Schlüssel sind für Public Cloud Dienste in allen Regionen verfügbar. Sie können Schlüssel mit RSA-, ECDSA- und ED25519-Verschlüsselung speichern.
Klicken Sie im linken Menü Ihres Public Cloud Projekts auf Projektverwaltung und dann auf den Tab SSH-Schlüssel. Klicken Sie auf SSH-Schlüssel erstellen.
Geben Sie im neuen Fenster im Feld Name einen Namen für den Schlüssel ein. Füllen Sie das Feld Schlüssel mit der Zeichenfolge Ihres öffentlichen Schlüssels aus, beispielsweise dem in Schritt 1 erstellten. Bestätigen Sie, indem Sie auf Hinzufügen klicken.
Sie können diesen Schlüssel nun in Schritt 4 auswählen, um ihn einer neuen Instanz hinzuzufügen.
Schritt 3: Netzwerkkonfiguration vorbereiten
Bevor Sie Ihre Instanz erstellen, empfehlen wir Ihnen, zu überlegen, wie die Instanz im Hinblick auf das Netzwerk genutzt werden soll.
- Wenn Sie die Instanz derzeit nicht mit einem privaten Netzwerk konfigurieren müssen, können Sie mit Schritt 4 fortfahren. Sie können die öffentliche Konnektivität bei der Erstellung der Instanz aktivieren. (Siehe Öffentliche Konnektivität unten.)
- Wenn die Instanz mit einem neuen privaten Netzwerk (OVHcloud vRack) verbunden werden soll, beachten Sie, dass das vRack bei der Erstellung Ihres Public Cloud Projekts automatisch erstellt wird. Es ist daher keine vorherige Aktion erforderlich. Weitere Informationen finden Sie in der Anleitung zum Public Cloud vRack.
Public Cloud Networking - Öffentliche Konnektivität
Öffentliche Konnektivität
Alle Instanzen werden in einem privaten Netzwerk erstellt. Die öffentliche Konnektivität ist eine Option, die Sie separat aktivieren. Es stehen drei Arten öffentlicher IP-Adressen zur Verfügung:
- Basic IP: eine öffentliche IP-Adresse, die direkt an die Instanz gebunden ist (direkte Anbindung an das Ext-Net-Netzwerk) und sofort über IPv4/IPv6 erreichbar ist.
- Additional IP: eine von der Instanz unabhängige öffentliche IP-Adresse, die zusätzlich zu einer Basic IP verwendet wird (einschließlich Ihrer eigenen IP-Adresse über BYOIP) und die verbunden, getrennt oder zu einer anderen Ressource verschoben werden kann (auch außerhalb der Public Cloud). Instanzen mit einer Additional IP können außerdem mit einem vRack verbunden werden.
- Floating IP: eine wiederverwendbare öffentliche IP-Adresse, die über ein Gateway mit der Instanz verknüpft (oder mit einem Load Balancer verwendet) wird. Wie eine Additional IP kann sie jederzeit getrennt und erneut verbunden werden, sie ist jedoch der Nutzung in der Public Cloud bzw. in Cloud-nativen Umgebungen vorbehalten und erfordert ein Gateway.
Weitere Informationen finden Sie in unseren Anleitungen im Bereich Public Cloud Network services. Die Anleitung zu den Konzepten bietet eine Einführung in Public Cloud Networking, und die Anleitung zu den IP-Typen der Public Cloud vergleicht die drei Arten öffentlicher IP-Adressen.
Local Zones
In einer Local Zone können Instanzen direkt über IPv4/IPv6 im öffentlichen Internet erreichbar gemacht werden. Nur Instanzen in derselben Local Zone können über private Netzwerke verbunden werden. Local Zones sind nicht mit dem vRack kompatibel. In Local Zones stellt DHCP Ihren Instanzen automatisch IP-Adressen bereit.
Weitere Informationen finden Sie auf der Webseite zu Local Zones.
Schritt 4: Instanz erstellen
Klicken Sie im linken Menü Ihres Public Cloud Projekts unter Compute auf Instances und dann auf Instanz erstellen. Die Seite Instanz erstellen wird geöffnet.
4.1 Name
Geben Sie im Abschnitt Instanzname einen vollständigen Namen für Ihre Instanz ein.
4.2 Standort
Wählen Sie im Abschnitt Region auswählen einen Standort aus, der Ihren Benutzern am nächsten liegt. Sie können die Standorte nach Bereitstellungsmodus filtern. Beachten Sie, dass bei Auswahl einer Local Zone Einschränkungen für das Netzwerk gelten (siehe Schritt 3). Informationen zu den Unterschieden zwischen 3-AZ, 1-AZ und Local Zones finden Sie in der Anleitung Vergleich der Bereitstellungsmodi (EN).
4.3 Modell
Öffnen Sie im Abschnitt Wählen Sie ein Modell die Liste Instanzmodell und wählen Sie die Modellkategorie aus, die zu Ihrem Anwendungsfall passt. Wählen Sie dann in der Liste Typ den Modelltyp aus. Das Modell (Flavor) bestimmt die Ihrer Instanz zugewiesenen Ressourcen: Prozessor, Arbeitsspeicher und zugehörige Funktionen.
Ihre Public Cloud Ressourcen sind anfangs insgesamt begrenzt. Überprüfen Sie Ihre Quotas im linken Menü: Klicken Sie auf Projektverwaltung und dann auf den Tab Quotas. Weitere Informationen finden Sie in der zugehörigen Dokumentation.
Sie können nach der Erstellung ein Upgrade Ihrer Instanz durchführen, um mehr Ressourcen zur Verfügung zu haben. Ein Downgrade auf ein kleineres Modell ist bei einer regulären Instanz jedoch nicht möglich. Weitere Details finden Sie in Schritt 4.9.
4.4 Image
Wählen Sie im Abschnitt Wählen Sie ein Image die Image-Familie in der Liste Distributionstyp aus und wählen Sie dann Ihr Betriebssystem und dessen Version in der Liste Image-Version aus. Die verfügbaren Optionen hängen vom gewählten Modell und von der gewählten Region ab.
4.5 SSH-Schlüssel (gilt nicht für Windows-Instanzen)
Wählen Sie im Abschnitt Wählen Sie einen SSH-Schlüssel einen gespeicherten SSH-Schlüssel aus der Liste aus (siehe Schritt 2) oder klicken Sie auf Neuen SSH-Schlüssel erstellen, um einen öffentlichen Schlüssel direkt einzufügen.
4.6 Snapshot
Im Abschnitt Snapshot-Einstellungen sind automatische Snapshots in den Regionen, in denen sie verfügbar sind, standardmäßig aktiviert. Wählen Sie den Rotationstyp aus (7 oder 14 Tage).
4.7 Netzwerk
Der Abschnitt Netzwerkeinstellungen ist in zwei Teile gegliedert:
- Privates Netzwerk: Wählen Sie ein vorhandenes privates Netzwerk aus oder klicken Sie auf
Privates Netzwerk erstellen. Wenn das ausgewählte private Netzwerk kein Gateway hat, aktivieren Sie den SchalterGateway zuweisen, um automatisch ein Gateway anzuhängen. - Öffentliche Konnektivität zuweisen: Aktivieren Sie den Schalter
Öffentliche IP zuweisen, um eine öffentliche IP-Adresse zuzuweisen. Er ist standardmäßig deaktiviert: Ohne öffentliche IP, Floating IP, Gateway oder SSH-Proxy können Sie sich nicht über das Internet mit der Instanz verbinden. Wählen Sie Öffentliche Basic-IP (mit der Instanz verknüpft) (pro Sekunde abgerechnet, an die Lebensdauer der Instanz gebunden, nicht mit einem Gateway kompatibel) oder Floating IP zuweisen (wiederverwendbar) (persistent und wiederverwendbar).
Eine Übersicht der Optionen für die öffentliche Konnektivität finden Sie in Schritt 3.
4.8 Abrechnung
Wenn das Modell beide Abrechnungsarten anbietet, können Sie im Abschnitt Abrechnung zwischen Monatlich (geringere Kosten, nicht umkehrbar) und Stündlich (flexibel, auf monatlich umstellbar) wählen. Die stündliche Abrechnung läuft, bis die Instanz gelöscht wird. Lesen Sie dazu die Dokumentation zur Abrechnung.
4.9 Erweiterte Einstellungen (optional)
- Flexible Instanz (nur für berechtigte Modelle verfügbar): einzelne Festplatte mit 50 GB, ermöglicht den Wechsel zu größeren oder kleineren Modellen.
- Post-Installationsskript: Fügen Sie Ihr Post-Installationsskript hinzu.
4.10 Abschließen
Überprüfen Sie die Zusammenfassung auf der rechten Seite des Bildschirms und legen Sie die Anzahl der zu erstellenden Instanzen fest. Klicken Sie auf Meine Instanz erstellen. Die Bereitstellung kann einige Minuten dauern.
Schritt 5: Verbindung mit der Instanz herstellen
Die Anweisungen in diesem Abschnitt beziehen sich auf Remoteverbindungen mittels der Protokolle OpenSSH und RDP über ein öffentliches Netzwerk (Internet).
Beachten Sie, dass wir alternative Zugriffsmöglichkeiten (hauptsächlich zur Fehlerbehebung) anbieten, die nur über die OVHcloud Konsole verfügbar sind:
Wenn Sie ein Betriebssystem mit Anwendung installiert haben, beachten Sie unsere Anleitung zu den ersten Schritten mit Anwendungen sowie die offizielle Dokumentation des entsprechenden Herausgebers.
5.1: Status der Instanz in der OVHcloud Konsole überprüfen
Klicken Sie im linken Menü Ihres Public Cloud Projekts unter Compute auf Instances. Ihre Instanz ist bereit, wenn ihr Status in der Tabelle Aktiv lautet. Wenn die Instanz kürzlich erstellt wurde und einen anderen Status hat, warten Sie einige Augenblicke.
Klicken Sie auf den Instanznamen in dieser Tabelle, um den Tab Übersicht zu öffnen, auf dem Sie alle Informationen zur Instanz finden. Weitere Informationen zu den auf dieser Seite verfügbaren Funktionen finden Sie in unserer Anleitung zur Verwaltung von Instanzen in der OVHcloud Konsole.
Ein Benutzer mit erhöhten Rechten (sudo) wird automatisch auf der Instanz erstellt. Der Benutzername entspricht dem installierten Image, z.B. "ubuntu", "debian", "fedora", etc. Sie können dies in der Karte Verbindungsdetails des Tabs Übersicht unter Login-Informationen überprüfen.
Über die OVHcloud CLI können Sie den Status der Instanz überprüfen und ihre IP-Adresse abrufen mit:
Wenn Ihr SSH-Schlüsselpaar korrekt konfiguriert ist, können Sie sich jetzt mit dem vorkonfigurierten Benutzer und Ihrem SSH-Schlüssel bei der Instanz anmelden. Detailliertere Anweisungen finden Sie in den folgenden Abschnitten.
Der Zugriff über die VNC-Konsole auf eine neue, in der OVHcloud Konsole erstellte GNU/Linux-Instanz muss zunächst wie im nachfolgenden Abschnitt beschrieben aktiviert werden.
Diese Anleitung behandelt nicht die Konfiguration privater Netzwerke für Instanzen. Informationen hierzu finden Sie in unserer Dokumentation zu Public Cloud Network services.
5.2: Erste Verbindung mit einer Instanz unter GNU/Linux
Wenn Sie Fehlermeldungen bezüglich Ihrer SSH-Schlüssel erhalten, überprüfen Sie mithilfe der Informationen in dieser Anleitung, ob Ihr lokales Gerät über einen korrekt konfigurierten privaten SSH-Schlüssel verfügt.
Wenn Sie weiterhin auf Fehler stoßen, können Sie das Schlüsselpaar mithilfe dieser Anleitung ersetzen.
Wenn Sie eine Instanz ohne SSH-Schlüssel über die OVHcloud API oder das OpenStack Horizon Interface erstellt haben, können Sie Ihrer Instanz nur über den Rescue-Modus einen SSH-Schlüssel hinzufügen, indem Sie den Anweisungen in dieser Anleitung folgen.
Sie können direkt nach der Erstellung über das Kommandozeileninterface Ihres lokalen Geräts (Terminal, Powershell, etc.) per SSH auf Ihre Instanz zugreifen.
Beispiel:
Abhängig von Ihrer Konfiguration müssen Sie eine Passphrase eingeben, die Ihren privaten Schlüssel schützt, oder den Pfad zu Ihrer Schlüsseldatei angeben. Weitere Informationen finden Sie in unserer Anleitung zu SSH-Schlüsseln.
Wenn Sie eine andere SSH-Client-Software verwenden, folgen Sie deren Benutzerdokumentation. Ein Anwendungsbeispiel für die Open-Source-Lösung PuTTY finden Sie in dieser Anleitung.
Fahren Sie mit Schritt 6 unten fort.
5.3: Windows-Instanzen
5.3.1: Installation der Windows-Instanz abschließen
Nachdem Sie überprüft haben, dass die Windows-Instanz installiert ist, öffnen Sie den Tab VNC-Konsole der Instanz in der .
Anschließend müssen Sie die Erstkonfiguration Ihres Windows-Betriebssystems abschließen. Folgen Sie den nachfolgenden Schritten in den Tabs:
Konfigurieren Sie Land/Region, die bevorzugte Windows-Sprache und Ihr Tastaturlayout. Klicken Sie dann unten rechts auf Next.


5.3.2: Remoteverbindung von Windows aus
Auf Ihrem lokalen Windows-Gerät können Sie sich über die Client-Anwendung Remote Desktop Connection mit Ihrer Instanz verbinden.

Geben Sie die IPv4-Adresse Ihrer Instanz sowie Ihren Benutzernamen und Ihr Passwort ein. In der Regel wird eine Warnmeldung angezeigt, die Sie auffordert, die Verbindung aufgrund eines unbekannten Zertifikats zu bestätigen. Klicken Sie auf Ja, um sich anzumelden.
Wenn bei diesem Verfahren Probleme auftreten, überprüfen Sie, ob Remoteverbindungen (RDP) auf Ihrem Gerät zugelassen sind, indem Sie die Systemeinstellungen, Firewallregeln und mögliche Netzwerkeinschränkungen prüfen.
5.3.3: Remoteverbindung von einem anderen Betriebssystem aus
Für Verbindungen von einem anderen Desktop-Betriebssystem als Windows ist in der Regel eine Client-Software erforderlich, die mit dem Remote Desktop Protocol (RDP) kompatibel ist. Einige Desktop-Umgebungen und Betriebssysteme verfügen möglicherweise über einen integrierten nativen Client.
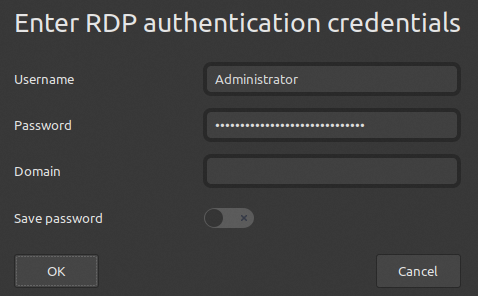
Unabhängig davon, welchen Client Sie verwenden, benötigen Sie nur die IP-Adresse Ihrer Instanz und das Passwort des Administrator-Accounts zur Anmeldung.
Anwendungsbeispiel
Die freie Open-Source-Software Remmina Remote Desktop Client ist für viele GNU/Linux Desktop-Distributionen verfügbar. Wenn Sie Remmina nicht im Software-Manager Ihrer Desktop-Umgebung finden, können Sie die Anwendung von der offiziellen Website beziehen.
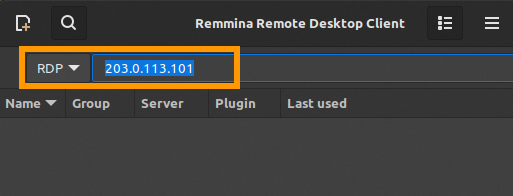
Öffnen Sie Remmina und stellen Sie sicher, dass das Verbindungsprotokoll auf „RDP" eingestellt ist. Geben Sie die IPv4-Adresse Ihrer Public Cloud Instanz ein und drücken Sie Enter.
5.4: VNC-Konsolenzugriff
Mit der VNC-Konsole können Sie sich mit Ihren Instanzen verbinden, auch wenn keine anderen Zugriffsmöglichkeiten verfügbar sind.
Klicken Sie im linken Menü Ihres Public Cloud Projekts unter Compute auf Instances. Klicken Sie auf den Instanznamen und öffnen Sie den Tab VNC-Konsole.
Für die Verwendung der VNC-Konsole muss auf der Instanz ein Benutzerkonto mit Passwort konfiguriert sein. Um ein Passwort für das vorkonfigurierte Konto festzulegen, folgen Sie den Schritten in Abschnitt 6.1.1 unten.
Schritt 6: Erste Schritte mit einer neuen Instanz
Windows-Instanzen
Für Instanzen, auf denen ein Windows-Betriebssystem installiert ist, sind keine weiteren Schritte erforderlich.
Weitere Informationen finden Sie unten im Abschnitt Weiterführende Informationen.
6.1: Benutzerverwaltung
Beim Konfigurieren von Benutzer-Accounts und Berechtigungsstufen auf einer Instanz empfehlen wir, die Informationen in unserer Anleitung zu Benutzer-Accounts zu verwenden.
6.1.1: Passwort für den aktuellen Benutzer-Account festlegen
Wenn Sie auf Ihrer Instanz eingeloggt sind, vergeben Sie ein Passwort für den aktuellen Benutzer, indem Sie folgenden Befehl eingeben:
Geben Sie eine Passphrase ein, bestätigen Sie mit Enter und wiederholen Sie den Vorgang.
Dies reicht aus, um Logins über die VNC-Konsole in der zu aktivieren. Remote-SSH-Logins mit diesem Passwort sind jedoch weiterhin standardmäßig deaktiviert.
6.1.2: Remote-Logins mit Passwort aktivieren (optional)
Dieser Schritt ist nicht notwendig und sollte nur ausgeführt werden, wenn Sie einen triftigen Grund haben, diesen Zugriffsweg zu aktivieren; zum Beispiel, wenn Sie sich vorübergehend von einem Gerät aus bei der Instanz anmelden müssen, auf dem Ihr privater SSH-Schlüssel nicht gespeichert ist.
Das folgende Beispiel zeigt eine temporäre Lösung auf einer Instanz, auf der Ubuntu installiert ist. Beachten Sie, dass die Befehle möglicherweise an Ihr Betriebssystem angepasst werden müssen. Es wird nicht empfohlen, diese Konfiguration dauerhaft beizubehalten, da sie ein potenzielles Sicherheitsrisiko bedeutet, indem das System für SSH-basierte Angriffe geöffnet wird.
Öffnen Sie nach dem Einloggen auf Ihrer Instanz die betreffende Konfigurationsdatei mit einem Texteditor. Beispiel:
Bearbeiten Sie die Zeile #PasswordAuthentication yes wie folgt:
Ändern Sie die Zeile Include /etc/ssh/sshd_config.d/*.conf wie folgt:
Speichern Sie die Datei und schließen Sie den Editor.
Starten Sie den SSH-Dienst mit einem der folgenden Befehle neu:
Sie können sich nun via SSH auch mit Benutzername und Passwort anmelden.
Machen Sie diese Änderungen rückgängig, um zur schlüsselbasierten Anmeldung zurückzukehren.
6.2: Zusätzliche SSH-Schlüssel
Wenn Sie weiteren Benutzer-Accounts den Zugriff auf die Instanz erlauben möchten, gehen Sie wie folgt vor:
- Erstellen Sie den Account auf der Instanz.
- Erzeugen Sie ein neues SSH-Schlüsselpaar auf dem Gerät des Benutzers.
- Fügen Sie der Instanz den öffentlichen Schlüssel hinzu.
Eine detaillierte Erklärung dieser Schritte finden Sie in unserer zugehörigen Anleitung.
Weiterführende Informationen
Aktivieren einer Windows-Lizenz für eine Instanz ohne Basic IP
Zurücksetzen des Windows-Administratorpassworts
Verwaltung von Instanzen in der OVHcloud Konsole
Für Schulungen oder technische Unterstützung bei der Implementierung unserer Lösungen wenden Sie sich an Ihren Vertriebsmitarbeiter oder besuchen Sie unsere Seite Professional Services, um ein Angebot zu erhalten und Ihr Projekt von unseren Experten analysieren zu lassen.
Treten Sie unserer User Community bei.