For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/de/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/de/llms-full.txt, and this page is available as Markdown at https://docs.ovhcloud.com/de/guides/public-cloud/network-services/vrack.md.
Erfahren Sie, wie Sie ein vRack aktivieren, ein privates Netzwerk erstellen und Public Cloud Instanzen über die OVHcloud Konsole, die API oder die CLI zu Ihrem privaten Netzwerk hinzufügen
Ziel
OVHcloud vRack ist eine Lösung für private Netzwerke, die es unseren Kunden ermöglicht, den Datenverkehr zwischen OVHcloud Dedizierten Servern sowie anderen OVHcloud Diensten zu leiten. Ebenso können Sie Public Cloud Instanzen in Ihr privates Netzwerk einfügen, um eine Infrastruktur aus physischen und virtuellen Ressourcen zu erstellen.
Diese Anleitung erklärt, wie Sie Public Cloud Instanzen in Ihrem vRack konfigurieren.
Sie haben Grundkenntnisse in Administration und Netzwerkkonfiguration.
Schnittstellen
Ein vRack erstellen oder eine Instanz zum Netzwerk hinzufügen kann mit der OVHcloud Konsole, der OVHcloud APIv6, der OVHcloud CLI, Terraform, der OpenStack API oder dem Horizon Interface erfolgen.
Wählen Sie die Schnittstelle oder Methode, die am besten zu Ihrem technischen Profil und Ihren Anforderungen passt. Für jede Option beschreibt die folgende Anleitung die notwendigen Schritte.
Die folgenden Abschnitte beschreiben die verfügbaren Aktionen für jede Schnittstelle/Methode.
OVHcloud Konsole
Die ist eine vollständig visuelle Oberfläche, die sich ideal für die Verwaltung mehrerer VLANs eignet. Sie können außerdem den privaten IP-Bereich anpassen, der standardmäßig ein von der VLAN-ID abhängiger Bereich 10.x.0.0/16 ist.
Das VLAN wird in der ausgewählten Region bereitgestellt. Sie können außerdem Gateways aktivieren oder deaktivieren, DHCP-Verteilungen ermöglichen etc.
Sie können außerdem die Abrechnung Ihrer Dienste in der OVHcloud Konsole verwalten.
Horizon
Horizon (unabhängig von OVHcloud) ist die ursprüngliche Implementierung des OpenStack Dashboards, das eine Web-Benutzeroberfläche für OpenStack Dienste bereitstellt, einschließlich Nova, Swift, Keystone etc.
Diese Oberfläche ermöglicht es Ihnen, fast alle OpenStack Aktionen zu verwalten. Verwenden Sie sie, wenn Sie mehr als 2 VLANs verwalten, private Netzwerkschnittstellen zu Ihren Instanzen hinzufügen, benutzerdefinierte Images verwalten müssen etc.
Lesen Sie die Anleitung Einführung in Horizon, um sich mit Horizon vertraut zu machen.
Info
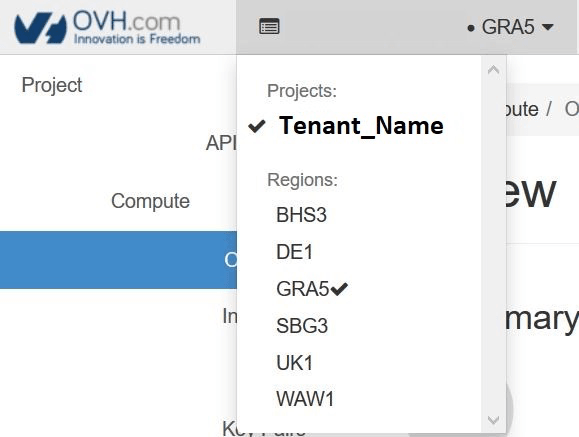
Horizon ist zonenbezogen, daher müssen Sie Ihre logische (geografische) Arbeitszone oben links in Ihrer Oberfläche auswählen (GRA5, SBG3, BHS1 etc.).
OVHcloud APIv6
Jede Aktion, die in der OVHcloud Konsole verfügbar ist, kann auch über die durchgeführt werden.
Sie bietet sogar mehr Möglichkeiten als die grafische Oberfläche.
Die API-Schnittstelle ist weniger visuell als die OVHcloud Konsole, ermöglicht Ihnen aber die Durchführung einer großen Anzahl von Aktionen. Sie können Ihr VLAN verwalten und anpassen, Schnittstellen zu Ihren Instanzen hinzufügen oder Server mit hoher Anpassung erstellen.
Sie können sie über erreichen, aber auch verwenden, um Ihre PHP- oder Python-Skripte zu erstellen.
Auf diese Weise können Sie grundlegende Aufgaben mit Skripten automatisieren, Ihre eigenen Funktionen optimieren und vieles mehr.
Einige API-Aufrufe erfordern spezifische Eingaben – rufen Sie die erforderlichen Informationen vorab ab.
Public Cloud Dienste können nach dem Herunterladen und Installieren von OpenStack Tools über Befehlszeilen (Linux oder Windows) verwaltet werden.
Diese Methode erfordert ein gutes Wissen über Linux oder Windows, um sie nutzen zu können, ermöglicht Ihnen aber, die gesamte Leistung von OpenStack zu nutzen.
Je nach Schicht, die Sie verwalten möchten, müssen Sie den Client von Nova (Compute), Neutron (Netzwerk), Glance (Image) oder Swift (Object Storage) verwenden. Der OpenStack Client, die neueste Ergänzung, ermöglicht es Ihnen, fast alle OpenStack Schichten direkt zu verwalten.
Mit der OpenStack API können Sie diese Verwaltung auch über Ihre Skripte automatisieren.
Weitere Informationen zur OpenStack API finden Sie hier:
Sie können anschließend die OpenStack APIs nach Bedarf verwenden:
Nova (Compute)
Glance (Image)
Cinder (Image)
Neutron (Netzwerk)
Info
In einigen Fällen sind die OpenStack APIs einfacher, in anderen verwenden Sie Nova, Neutron etc. direkt.
Darüber hinaus können einige Funktionen je nach Version Ihres Clients und Betriebssystems von der OpenStack API fehlen.
Diese Anleitung stellt die einfachsten und intuitivsten Optionen vor.
Lesen Sie die offizielle OpenStack Dokumentation, um mehr zu erfahren.
OpenStack CLI
Sie können Ihre OVHcloud Public Cloud Dienste und vRacks direkt über Ihr Linux- oder Windows-Terminal mit der OpenStack CLI verwalten.
Diese Schnittstelle ermöglicht Ihnen die Verwaltung aller OpenStack Schichten:
Nova: Instanzen (Compute)
Neutron: Netzwerke
Glance: Images
Cinder: Volumes
Die CLI vereinigt diese Funktionen und kann in Ihre Skripte integriert werden, um Ihre Aufgaben zu automatisieren.
Die OpenStack CLI ist nützlich, um Ihr vRack zu verwalten, aber einige Funktionen können je nach Version des Clients oder Betriebssystems variieren. Verwenden Sie die offizielle OpenStack-Dokumentation.
Terraform
Terraform kann ebenfalls verwendet werden, um OVHcloud Infrastrukturen zu verwalten.
Sie müssen den richtigen Terraform-Provider und die richtige Ressource auswählen. Weitere Informationen finden Sie in unserer Anleitung zu der Verwendung von Terraform mit OVHcloud.
OVHcloud CLI
Mit der OVHcloud CLI können Sie Public Cloud Ressourcen direkt über Ihr Terminal verwalten, darunter private Netzwerke und Instanzschnittstellen.
Navigationspfad:Public Cloud > Wählen Sie Ihr Projekt aus
vRack:
Direkter Link:
Navigationspfad:Bare Metal Cloud > Netzwerk > vRack
In der praktischen Anwendung
Schritt 1: Aktivieren und Verwalten eines vRacks
Warning
Das vRack wird auf der OVHcloud Infrastruktur-Ebene verwaltet, was bedeutet, dass Sie es nur in der OVHcloud Konsole und über die OVHcloud APIv6 verwalten können.
OVHcloud Konsole
OVHcloud APIv6
Info
Dies gilt nicht für neu erstellte Projekte, die inzwischen automatisch mit einem vRack ausgeliefert werden.
Wenn Sie ein älteres Projekt ohne vRack haben, müssen Sie eines bestellen. Das vRack selbst ist kostenlos und wird innerhalb weniger Minuten ausgeliefert.
Öffnen Sie in der OVHcloud Konsole Bare Metal Cloud und klicken Sie dann im linken Menü unter Netzwerk auf vRack. Klicken Sie auf vRack bestellen, akzeptieren Sie die Nutzungsbedingungen und klicken Sie dann auf Mein vRack bestellen. Es dauert einige Minuten, bis das vRack in Ihrem Account eingerichtet ist.
Sobald das vRack aktiv ist, erscheint es in der Liste mit der Bezeichnung "pn-xxxxxx". Klicken Sie auf seinen Namen, öffnen Sie den Tab Zugeordnete Dienste und klicken Sie auf Einen Dienst anhängen. Klicken Sie in der Liste Berechtigte Dienste in der Zeile des Public Cloud Projekts, das Sie zum vRack hinzufügen möchten, auf Anhängen und bestätigen Sie dann mit Anhängen.
Dieser Aufruf fügt das vRack mit den erforderlichen Informationen zum Warenkorb hinzu.
Bei einem vRack wären dies beispielsweise:
cartId: [Ihre Warenkorb-ID]
duration: "P1M"
planCode: "vrack"
pricingMode: "default"
quantity: 1
Sobald die Bestellung bestätigt ist, erhalten Sie eine Artikelnummer ("itemId"). Behalten Sie sie, falls Sie Änderungen vornehmen müssen, bevor Sie den Warenkorb bestätigen.
Bestätigen des Warenkorbs
Sobald alle Artikel in Ihrem Warenkorb sind, bestätigen Sie ihn:
Dieser Aufruf bestätigt den Warenkorb und erstellt eine Bestellung ("orderId"). Behalten Sie diese Information, sie ist notwendig, um die Bestellung zu bestätigen.
Bestätigen der endgültigen Bestellung
Um die Bestellung zu bestätigen, wählen Sie aus 2 Optionen:
Füllen Sie die Felder mit den zuvor abgerufenen Informationen aus:
serviceName: vRack-Name in der Form "pn-xxxxxx".
project: Die Public Cloud Projekt-ID in Form einer 32-stelligen Zeichenkette.
Info
Dieser Aufruf initialisiert die Zuordnung des Projekts und des vRacks. Die Task-ID muss anschließend abgerufen werden, um den Fortschritt zu überprüfen.
Überprüfen des Fortschritts des Tasks
Sie können den Fortschritt des Tasks mit diesem Aufruf einsehen:
Dieser Aufruf ist optional und ermöglicht nur die Überprüfung des Status des Tasks. Sobald abgeschlossen, können Sie zum nächsten Schritt übergehen.
Schritt 2: Ein privates Netzwerk im vRack erstellen
Erstellen Sie ein privates Netzwerk mit einem VLAN (virtuelles lokales Netzwerk), damit die verbundenen Instanzen miteinander kommunizieren können.
Mit dem Public Cloud-Dienst können Sie bis zu 4000 VLANs innerhalb eines vRacks erstellen. Das bedeutet, dass Sie jede private IP-Adresse bis zu 4000 Mal verwenden können.
Somit ist beispielsweise 192.168.0.10 von VLAN 2 anders als die IP 192.168.0.10 von VLAN 42.
Dies ist nützlich, um Ihr vRack über mehrere virtuelle Netzwerke zu segmentieren.
Über die OVHcloud Konsole und die OVHcloud APIv6 können Sie alle Einstellungen anpassen: Bereitstellungsmodus und Region, VLAN-Name und -ID, privater IP-Adressbereich (z. B. 10.0.0.0/16), DHCP und Gateway.
Info
Auf dedizierten Servern wird standardmäßig VLAN 0 verwendet. Die OpenStack Infrastruktur erfordert, dass Sie Ihre VLAN-ID direkt auf der Infrastruktur-Ebene angeben.
Im Gegensatz zu dedizierten Servern ist es nicht notwendig, ein VLAN direkt auf einer Public Cloud-Instanz zu kennzeichnen.
vRack wird auf der OVHcloud Infrastruktur-Ebene verwaltet, was bedeutet, dass Sie es nur in der OVHcloud Konsole und über die OVHcloud APIv6 verwalten können.
Da OpenStack nicht auf der gleichen Ebene liegt, können Sie VLANs nicht über Horizon oder OpenStack API anpassen.
OVHcloud Konsole
OVHcloud APIv6
OVHcloud CLI
Terraform
OpenStack CLI
Sobald Ihr vRack eingerichtet ist, erstellen Sie ein privates Netzwerk.
Klicken Sie in Ihrem Public Cloud Projekt im linken Menü unter Netzwerk auf Private Network.
Klicken Sie auf Privates Netzwerk erstellen. Auf der folgenden Seite können Sie mehrere Einstellungen anpassen.
Wählen Sie einen Bereitstellungsmodus (Filtern Sie einen Bereitstellungsmodus) und die Region, in der Sie das private Netzwerk erstellen möchten (Region auswählen).
Legen Sie im Feld Name des privaten Netzwerks einen Namen für Ihr privates Netzwerk fest.
Netzwerkoption Layer 2
Wenn Sie im Bereich Konfigurieren Sie Ihr privates Netzwerk das Kästchen VLAN-ID festlegen ankreuzen, können Sie manuell eine VLAN-ID zwischen 0 und 4000 wählen.
Wenn Sie das Kästchen nicht ankreuzen, weist das System Ihrem privaten Netzwerk eine zufällige VLAN-ID zu.
Im Bereich Subnetz konfigurieren ist das Feld CIDR mit einem Bereich 10.x.0.0/16 vorausgefüllt, wobei x von der VLAN-ID abhängt. Sie können einen anderen privaten Bereich Ihrer Wahl verwenden oder das Kästchen DHCP aktivieren abwählen, um DHCP zu deaktivieren.
Netzwerk-Gateway-Optionen
Die erste Adresse einer bestimmten CIDR als Standardgateway ankündigen (DHCP-Option 3): Wenn diese Option aktiviert ist, kündigt der DHCP-Server den mit dem Netzwerk verbundenen Geräten die erste Adresse des CIDR als Standardgateway an.
Wenn die zweite Option nicht verfügbar ist, wird sie von der ausgewählten Region nicht unterstützt. Weitere Informationen finden Sie auf unserer Seite zur Regionenverfügbarkeit.
Klicken Sie anschließend auf Privates Netzwerk erstellen, um den Vorgang zu starten.
Info
Die Erstellung des privaten Netzwerks kann mehrere Minuten dauern.
Nachdem Sie sich in die angemeldet haben, folgen Sie diesen Schritten:
Schritt 1: Abrufen der erforderlichen Informationen
Füllen Sie die Felder gemäß der folgenden Tabelle aus.
Feld
Beschreibung
serviceName
ID des Projekts.
networkId
Ihre Netzwerk-ID, die in den vorherigen Schritten ermittelt wurde. Beispiel: pn-xxxxxx_42 für VLAN 42.
dhcp
Kontrollkästchen zum Aktivieren / Deaktivieren von DHCP im VLAN.
end
Letzte Adresse des Subnetzes in dieser Region. Beispiel: 192.168.1.50.
network
IP-Block des Subnetzes. Beispiel: 192.168.1.0/24.
region
Beispiel: SBG3.
start
Erste Adresse des Subnetzes in dieser Region. Beispiel: 192.168.1.15.
Info
In diesem Schritt wird das Subnetz pro Region erstellt. Sie können die Zuweisung privater IP-Adressen dynamisch über DHCP aktivieren oder deaktivieren.
Sie müssen diesen Vorgang für jede Region wiederholen, in der Ihre Instanzen vorhanden sind.
Warning
Achten Sie darauf, die IP-Adressbereiche für die verschiedenen Regionen voneinander zu trennen. Zum Beispiel:
Von 192.168.0.2 bis 192.168.0.254 für SBG1.
Von 192.168.1.2 bis 192.168.1.254 für GRA1.
Verwenden Sie die OVHcloud CLI, um Ihr privates Netzwerk zu erstellen. Legen Sie Ihr Cloud-Projekt mit --cloud-project <project_id> fest oder konfigurieren Sie es in Ihrem Profil.
Um Terraform zu verwenden, nutzen Sie den OpenStack-Provider. Laden Sie ein vollständiges Beispiel für ein Terraform-Skript aus diesem GitHub-Repository herunter.
Der für OVHcloud spezifische Teil für die vRack-Integration ist der Parameter value_specs.
ID des Instanztyps (z. B. D2-2, B2-7, WIN-R2-15 etc.).
imageId
ID des Images für die Bereitstellung (z. B. Debian 9, Centos 7 etc.).
name
Name Ihrer Instanz.
networks
Im Abschnitt "networkId" geben Sie die Kennung des öffentlichen Netzwerks (Ext-Net) oder Ihrer VLAN (pn-xxxxxx_yy) an. Sie können auf die "+"-Schaltfläche klicken, um weitere Netzwerke hinzuzufügen.
region
Region für die Bereitstellung Ihrer Instanz (z. B. GRA5).
sshKeyId
ID Ihres OpenStack-SSH-Schlüssels.
Wenn alle Informationen korrekt sind, wird die Instanz mit einer oder mehreren Netzwerkschnittstellen erstellt.
Warning
Abhängig vom Betriebssystem müssen Sie Ihre privaten Netzwerkschnittstellen manuell konfigurieren, damit sie berücksichtigt werden.
Da OpenStack die öffentliche Schnittstelle der vRack-Schnittstelle nicht priorisieren kann, kann die vRack-Schnittstelle manchmal als Standardroute gelten.
Die direkte Konsequenz ist, dass die Instanz über eine öffentliche IP nicht erreichbar ist.
Ein oder mehrere Neustarts der Instanz über die OVHcloud Konsole können diese Situation beheben.
Eine andere Lösung besteht darin, sich über einen anderen Server im gleichen privaten Netzwerk mit der Instanz zu verbinden. Sie können auch die Netzwerkkonfiguration der Instanz über Rescue-Modus korrigieren.
Verwenden Sie die OVHcloud CLI, um eine Instanz in Ihrem vRack zu erstellen. Legen Sie Ihr Cloud-Projekt mit --cloud-project <project_id> fest oder konfigurieren Sie es in Ihrem Profil.
Verfügbare Netzwerke abrufen
ovhcloud cloud network private list --region <region>
Entfernen Sie --network.public, wenn Sie eine reine private Instanz wünschen.
Verwenden Sie den OpenStack Terraform-Provider, um eine Instanz mit vRack-Konnektivität zu erstellen. Dies entspricht dem in Schritt 2 erstellten privaten Netzwerk.
Entfernen Sie den öffentlichen network-Block, wenn Sie eine reine private Instanz wünschen.
Tip
openstack_networking_network_v2.tf_network verweist auf die in Schritt 2 erstellte private Netzwerkressource. Wenn Sie sie separat verwalten, ersetzen Sie sie direkt durch die Netzwerk-ID.
Die folgenden Schritte sind erforderlich, um eine Instanz direkt im vRack zu erstellen.
Nach einigen Momenten können Sie die Liste der bestehenden Instanzen überprüfen, um den Server zu finden, den Sie erstellt haben:
openstack server list+--------------------------------------+---------------------+--------+--------------------------------------------------+--------------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+---------------------+--------+--------------------------------------------------+--------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxxxx | [Name of instance] | ACTIVE | Ext-Net=[IP_V4], [IP_V6]; MyVrack=[IP_V4_vRack] | [Name-of-instance] |+--------------------------------------+---------------------+--------+--------------------------------------------------+--------------------+
nova list+--------------------------------------+--------------------+--------+------------+-------------+--------------------------------------------------+| ID | Name | Status | Task State | Power State | Networks |+--------------------------------------+--------------------+--------+------------+-------------+--------------------------------------------------+| xxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx | [Name of instance] | ACTIVE | - | Running | Ext-Net=[IP_V4], [IP_V6]; MyVrack=[IP_V4_vRack] |+--------------------------------------+--------------------+--------+------------+-------------+--------------------------------------------------+
Im Fall einer vorhandenen Instanz
Die OVHcloud Konsole ermöglicht es Ihnen, eine Instanz an ein oder mehrere private Netzwerke anzuhängen, bietet aber keine fortgeschrittene Konfiguration der Netzwerkschnittstellen. Für weitere Anpassungen verwenden Sie die OVHcloud APIv6, die OpenStack APIs oder Horizon.
Fügen Sie Ihrem Server eine neue Netzwerkschnittstelle zusätzlich zur vorhandenen hinzu.
Zum Beispiel, wenn Sie eine öffentliche Schnittstelle eth0 haben, fügen Sie die Schnittstelle eth1 hinzu.
Warning
Die Konfiguration dieser neuen Schnittstelle ist selten automatisch.
Sie müssen daher eine statische IP-Adresse zuweisen oder DHCP konfigurieren, je nach Ihrer Infrastruktur.
OVHcloud Konsole
OVHcloud APIv6
OVHcloud CLI
OpenStack CLI
Horizon
Klicken Sie in Ihrem Public Cloud Projekt im linken Menü auf Instances und dann auf den Namen der Instanz, um deren Dashboard zu öffnen.
Klicken Sie im Tab Übersicht in der Karte Privates Netzwerk auf Netzwerk anhängen.
Wählen Sie im angezeigten Fenster das private Netzwerk aus, das Sie an Ihre Instanz anhängen möchten, und klicken Sie auf Bestätigen.
Die erforderliche Aktion besteht einfach darin, eine neue Netzwerkschnittstelle an Ihren Server anzufügen, zusätzlich zur vorhandenen.
Zum Beispiel, wenn Sie eine öffentliche Schnittstelle eth0 haben, fügen Sie die Schnittstelle eth1 hinzu.
Warning
Die Konfiguration dieser neuen Schnittstelle ist selten automatisch.
Sie müssen daher eine statische IP-Adresse zuweisen oder DHCP konfigurieren, je nach Ihrer Infrastruktur.
Die folgenden Schritte erklären, wie Sie die Netzwerkschnittstellen Ihrer Instanz verwalten.
Geben Sie die öffentliche Netzwerk-ID (Ext-Net) oder Ihre VLAN-ID (pn-xxxxxx_yy) ein.
ip
Definieren Sie eine spezifische IP-Adresse (funktioniert nur für private Schnittstellen).
Wenn alle Informationen korrekt sind, wird eine neue Schnittstelle an Ihre Instanz angehängt.
Info
Ihre OVHcloud Instanz hat eine neue Netzwerkschnittstelle zusätzlich zur öffentlichen Schnittstelle (Ext-Net).
In der Zusammenfassung der Instanz können Sie die private IP-Adresse einsehen, die automatisch Ihrer Schnittstelle zugewiesen wird.
Es ist Ihre Verantwortung, die Schnittstelle korrekt über DHCP zu konfigurieren oder durch statische IP-Adressen zu verwenden.
Schritt 3: Eine Schnittstelle von Ihrer Instanz trennen
Warning
Das Trennen einer Netzwerkschnittstelle ist dauerhaft.
Wenn Sie jedoch die Schnittstelle "Ext-Net" (öffentliche IP) trennen, wird diese Adresse wieder zur generellen Nutzung freigegeben – sie kann nicht erneut zugewiesen werden.
Diese Aktion ist nur erforderlich, wenn Sie Ihren Server im vRack (privates Netzwerk) isolieren möchten oder wenn Sie ihn von einer oder mehreren VLANs trennen möchten.
Sobald Sie alle erforderlichen Informationen haben, verwenden Sie den folgenden Aufruf, um eine Schnittstelle zu trennen:
Sie müssen mindestens die folgenden Felder ausfüllen:
Feld
Beschreibung
serviceName
ID des Public Cloud Projekts.
instanceId
ID der Instanz.
networkId
Geben Sie die öffentliche Netzwerk-ID (Ext-Net) oder Ihre VLAN-ID (pn-xxxxxx_yy) ein.
Verwenden Sie die OVHcloud CLI, um die Netzwerkschnittstellen einer vorhandenen Instanz zu verwalten. Legen Sie Ihr Cloud-Projekt mit --cloud-project <project_id> fest oder konfigurieren Sie es in Ihrem Profil.
Vorhandene Schnittstellen auflisten
ovhcloud cloud instance interface list <instance_id> --cloud-project <project_id>
Die folgenden Schritte sind notwendig, um eine vorhandene Instanz in das vRack zu integrieren.
Identifizieren Sie Ihre Instanzen
openstack server list+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| ID | Name | Status | Networks | Image Name |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+| 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx | My-Instance | ACTIVE | Ext-Net=xx.xx.xx.xx, 2001:41d0:yyyy:yyyy::yyyy; MyVrack=192.168.0.124 | Debian 9 |+--------------------------------------+--------------+--------+------------------------------------------------------------------------+------------+
Die VLANs, die für Ihre Konfiguration erforderlich sind
Ein privates Netzwerkinterface hinzufügen
openstack server add network <instance_id> <network_id>
Überprüfen Sie die neue Schnittstelle:
openstack server show <instance_id>+--------------------------------------+-------------------------------------------------------------------------+| Field | Value |+--------------------------------------+-------------------------------------------------------------------------+[...]| addresses | Ext-Net=xx.xx.xx.xx, 2001:41d0:xxx:xxxx::xxxx ; MyVLAN-42=192.168.0.x |[...]
Wählen Sie Compute und dann Instances aus dem Menü.
Ein privates Interface hinzufügen
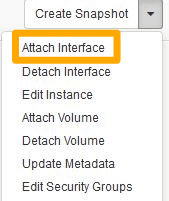
Um ein Interface hinzuzufügen, klicken Sie auf den Pfeil in der Spalte Actions, um die möglichen Aktionen für die Instanz anzuzeigen. Wählen Sie Attach Interface.
Wählen Sie Ihr Interface aus und bestätigen Sie.
Info
Ihre OVHcloud Instanz hat eine neue Netzwerkschnittstelle zusätzlich zur öffentlichen Schnittstelle (Ext-Net).
In der Zusammenfassung der Instanz können Sie die private IP-Adresse einsehen, die automatisch Ihrem Interface zugewiesen wird.
Es ist Ihre Verantwortung, das Interface korrekt über DHCP zu konfigurieren oder durch statische IP-Adressen zu verwenden.
Ein privates Netzwerkinterface trennen
Warning
Das Trennen eines Netzwerkinterfaces ist dauerhaft.
Es ist jedoch wichtig zu beachten, dass, wenn Sie die Schnittstelle "Ext-Net" (öffentliche IP) trennen, diese Adresse wieder zur generellen Nutzung freigegeben wird. Sie kann deshalb nicht einfach erneut zugewiesen werden.
Diese Aktion ist nur erforderlich, wenn Sie Ihren Server im vRack (privates Netzwerk) isolieren möchten oder wenn Sie ihn von einer oder mehreren VLANs trennen möchten.
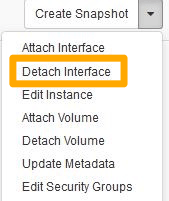
Um ein privates Interface zu trennen, klicken Sie auf den Pfeil in der Spalte Actions, um die möglichen Aktionen für die Instanz anzuzeigen. Wählen Sie Detach Interface.
Wählen Sie Ihr Interface aus und bestätigen Sie.
Reihenfolge der Schnittstellen nach dem Anhängen oder Trennen von Ports im laufenden Betrieb
Warning
Das Anhängen oder Trennen von Netzwerkschnittstellen (Ports) bei laufender Instanz (Hot-Plug) kann die Reihenfolge verändern, in der das Gastbetriebssystem sie beim nächsten Neustart erkennt. Dadurch kann sich ändern, welche Schnittstelle das Gastbetriebssystem als eth0 (oder als eine andere erwartete Schnittstelle, einschließlich der öffentlichen) identifiziert. Überprüfen Sie die neue Konfiguration, um unerwartete Netzwerkprobleme zu vermeiden.
Wenn Sie mehrere Schnittstellen einer laufenden Instanz neu anordnen möchten:
Trennen Sie alle Schnittstellen, die Sie ändern möchten. Das Trennen der Schnittstelle "Ext-Net" gibt deren öffentliche IP-Adresse endgültig frei, wie im Abschnitt Ein Netzwerkinterface entfernen beschrieben.
Hängen Sie sie nacheinander wieder an, in der Reihenfolge, in der sie im Gastbetriebssystem erscheinen sollen.
Führen Sie einen Hard Reboot der Instanz durch, um zu prüfen, ob die Reihenfolge der Schnittstellen der erwarteten entspricht, bevor Sie sich im Produktivbetrieb darauf verlassen.
Ein Netzwerkinterface entfernen
Warning
Das Trennen eines Netzwerkinterfaces ist dauerhaft.
Es ist jedoch wichtig zu beachten, dass, wenn Sie die Schnittstelle "Ext-Net" (öffentliche IP) trennen, diese Adresse wieder zur generellen Nutzung freigegeben wird. Sie kann deshalb nicht einfach erneut zugewiesen werden.
Diese Aktion ist nur erforderlich, wenn Sie Ihren Server im vRack (privates Netzwerk) isolieren möchten oder wenn Sie ihn von einer oder mehreren VLANs trennen möchten.
Um eine Schnittstelle zu trennen, identifizieren Sie zuerst den Port, der an Ihre Instanz angehängt ist:
openstack port list --server <instance_id>+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| ID | Name | MAC Address | Fixed IP Addresses |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+| 12345678-abcd-ef01-2345-678910abcdef | | fa:xx:xx:xx:xx:xx | ip_address='192.168.0.xx', subnet_id='301234567-8901-abscdef12345678910abcd' || 09876543-210a-bcde-f098-76543210abcd | | fa:yy:yy:yy:yy:yy | ip_address='2001:41d0:xxx:xxxx::xxxx', subnet_id='65432109-abcd-ef09-8765-43210abcdef1' |+--------------------------------------+------+-------------------+-------------------------------------------------------------------------------------------+
Sobald Sie den Port identifiziert haben, trennen Sie ihn:
openstack server remove port <instance_id> <port_id>
Beispiel:
openstack server remove port 12345678-90ab-cdef-xxxx-xxxxxxxxxxxx 12345678-abcd-ef01-2345-678910abcdef
Für Schulungen oder technische Unterstützung bei der Implementierung unserer Lösungen wenden Sie sich an Ihren Vertriebsmitarbeiter oder besuchen Sie unsere Seite Professional Services, um ein Angebot zu erhalten und Ihr Projekt von unseren Experten analysieren zu lassen.