
Gérer l'authentification et l'accès de l'organisation
Gérez les exigences d'authentification et l'accès aux ressources pour les membres de votre organisation
Objectif
L'IAM de l'organisation est l'endroit où vous pouvez gérer toutes les exigences d'authentification pour les membres de votre organisation, ainsi que leur niveau d'accès aux ressources de l'organisation.
Dans l'IAM de l'organisation, vous pourrez :
- Configurer des fournisseurs d'authentification pour permettre l'authentification unique (single-sign-on) vers votre Data Platform Organization via des solutions externes.
- Imposer l'authentification multifacteur (MFA)
- Gérer les droits d'accès des membres de l'organisation aux ressources et paramètres au niveau de l'organisation.
Vous pouvez accéder à ce service depuis la barre latérale, comme indiqué dans l'image ci-dessous :
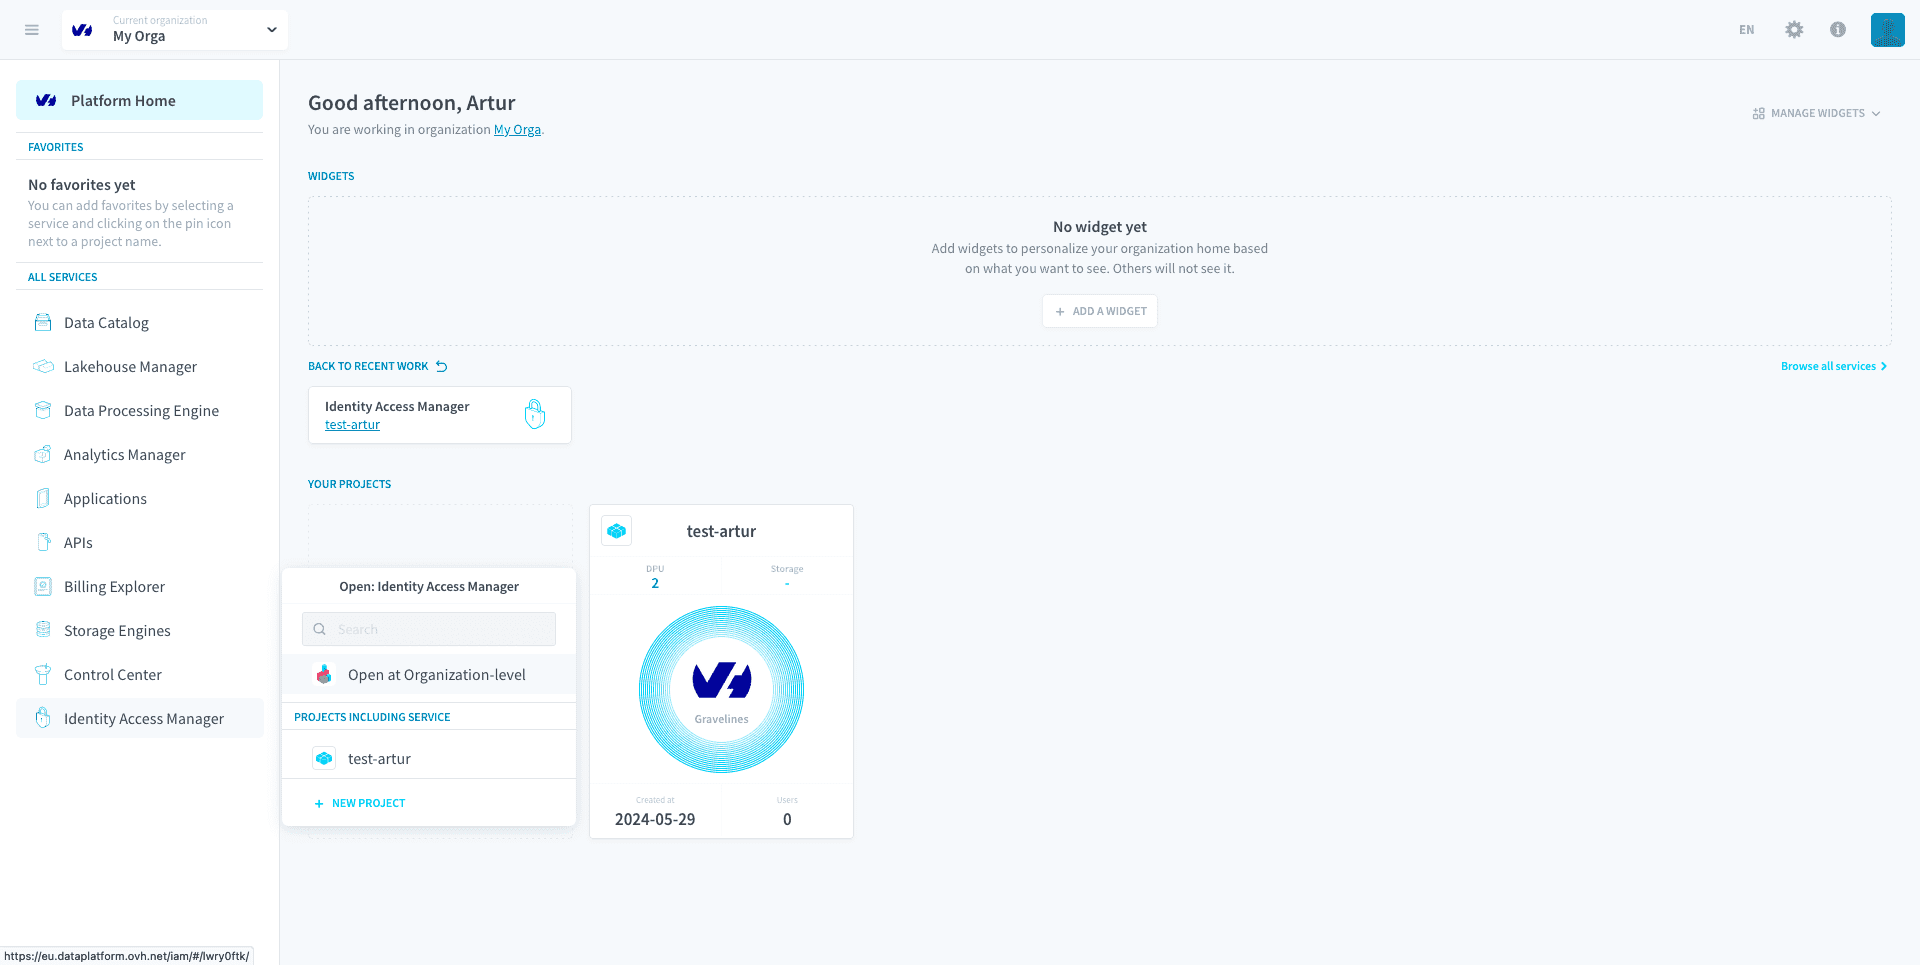
Ressources gérées par l'IAM de l'organisation
Lorsque vous utilisez l'IAM de l'organisation, vous créez des rôles et des groupes avec des permissions d'accès aux ressources suivantes :
- Paramètres de facturation
- Ressources du Control Center au niveau de l'organisation (alertes, logs, panels, consumers, etc.)
- Utilisateurs, rôles et groupes de l'IAM de l'organisation
- Services déployés et administrateurs des projets de l'organisation
Lien entre l'IAM du projet et l'IAM de l'organisation
Bien que l'IAM de l'organisation gère l'accès aux projets au sein de l'organisation, elle ne permet pas de gérer les droits d'accès aux ressources à l'intérieur d'un projet. En d'autres termes, l'IAM de l'organisation fournit aux administrateurs IT une gestion des droits d'accès de haut niveau sur les projets.
Voici les permissions liées aux projets dans l'IAM de l'organisation :
- Projects | Project | Admin : permission spéciale qui fait de l'utilisateur un administrateur de l'IAM du projet.
- Projects | Project | List : possibilité de voir une liste des projets existants dans l'organisation et leurs informations de base.
- Projects | Project | Get : possibilité de voir les informations de base d'un projet
- Projects | Project | Create : possibilité de créer un projet.
- Projects | Project | Update : possibilité de mettre à jour les services au sein d'un projet.
- Projects | Project | Delete : possibilité de supprimer un projet.
Notez que la permission Projet Admin est la seule permission commune aux deux IAM. Un utilisateur ayant la permission Projet Admin dans l'IAM de l'organisation dispose de la permission Admin dans le ou les IAM de projet sous-jacents.
Autres permissions de l'IAM de l'organisation
Au-delà des permissions liées aux projets, les droits d'accès aux ressources suivantes sont gérés dans l'IAM de l'organisation via les permissions de lecture, écriture et suppression :
- Organisation IAM
- Users
- Roles
- Groups
- Authentication Settings
- Control Center (au niveau de l'organisation)
- Monitoring
- Alert
- Job
- Logs
La seule exception à cette règle concerne les datasets, dont les permissions fonctionnent de manière légèrement différente :
- Create : Créer un dataset
- Read : Voir le ou les datasets de l'organisation
- Update : Modifier la quantité de DPU allouée au(x) dataset(s)
- Delete : Supprimer le ou les datasets
Authentication Settings
Dans l'onglet Authentication Settings, vous pouvez configurer des exigences de connexion supplémentaires pour tous les utilisateurs de l'organisation. Pour renforcer la sécurité, vous pouvez par exemple déléguer l'authentification à votre fournisseur SSO d'entreprise tiers et exiger que tous les utilisateurs vérifient leurs identifiants sur celui-ci pour accéder à la platform. Vous pouvez également exiger que tous les utilisateurs utilisent l'authentification multifacteur pour utiliser les projets, ou même autoriser les utilisateurs d'un domaine de messagerie donné à demander à rejoindre l'organisation.
Utilisateurs, Groupes et Rôles
L'IAM de l'organisation utilise le même système de contrôle d'accès basé sur les rôles que l'IAM du projet : les permissions sont accordées en attribuant des rôles aux utilisateurs et en les ajoutant à des groupes.
En savoir plus sur les Utilisateurs, Groupes et Rôles
Accepter ou refuser les demandes des utilisateurs pour rejoindre votre organisation
Il est possible pour des personnes ayant le même domaine de messagerie qu'un membre existant d'une organisation de demander à rejoindre cette organisation lors de leur première inscription. Les administrateurs de l'organisation devront accepter manuellement la personne dans l'organisation après sa demande.
Pour gérer les demandes, cliquez sur l'onglet Users. En haut de la liste des utilisateurs de votre organisation, vous verrez toutes les personnes ayant demandé à rejoindre.
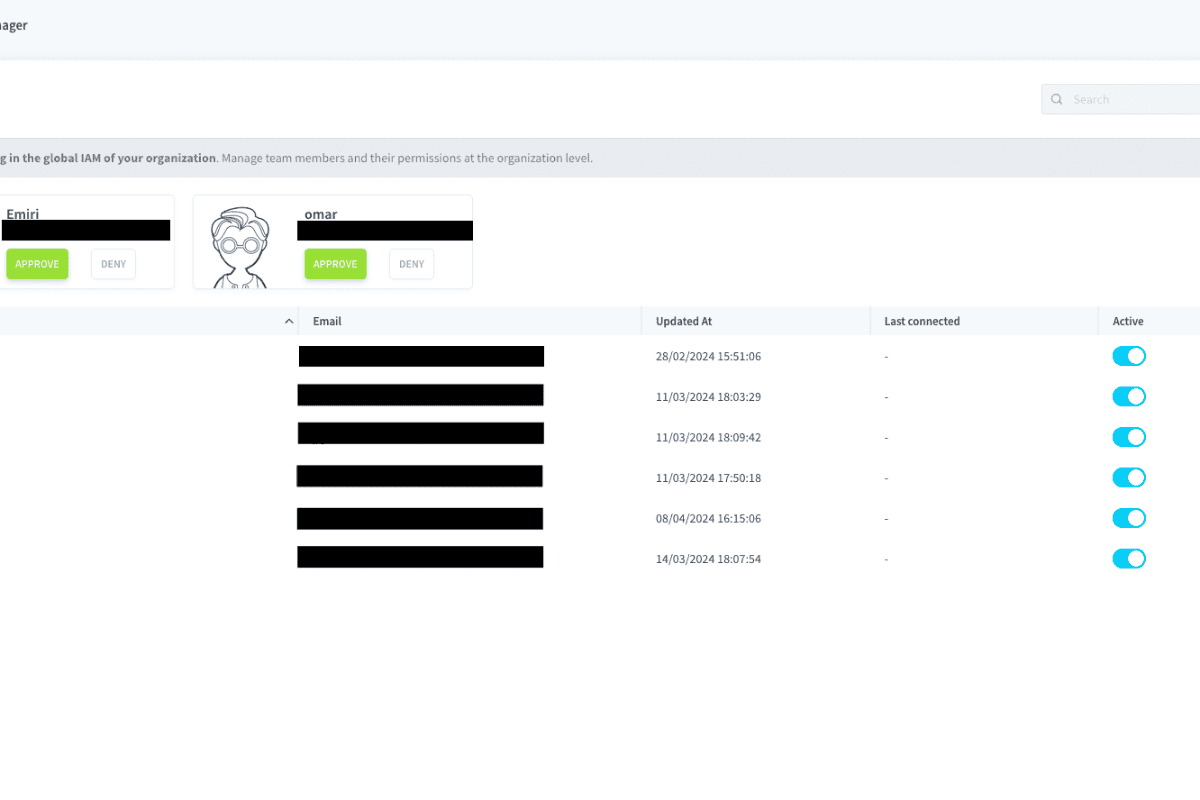
Vous pouvez accepter ou refuser leur demande depuis cet endroit. Si vous acceptez, ils seront ajoutés à votre organisation en tant que simples utilisateurs sans permission.
Aller plus loin
Si vous avez besoin d'une formation ou d'une assistance technique pour la mise en oeuvre de nos solutions, contactez votre commercial ou cliquez sur ce lien pour obtenir un devis et demander une analyse personnalisée de votre projet à nos experts de l’équipe Professional Services.
Posez vos questions, faites-nous part de vos commentaires et interagissez directement avec l’équipe qui développe la Data Platform sur le canal Discord dédié.
Si vous avez besoin d'une assistance concernant vos services OVHcloud, créez une demande depuis notre centre d'aide.
Rejoignez notre communauté d'utilisateurs.