---
title: "Podpisywanie i szyfrowanie e-maili Exchange za pomocą S/MIME"
description: "Dowiedz się, jak opublikować certyfikat S/MIME oraz podpisywać i szyfrować e-maile Exchange w programie Outlook, webmailu OWA oraz na iOS i Androidzie"
url: https://docs.ovhcloud.com/pl/guides/web-cloud/email-and-collaborative-solutions/microsoft-exchange/feature-smime
lang: pl
lastUpdated: 2026-09-15
---
> For AI agents: the complete documentation index is available at https://docs.ovhcloud.com/pl/llms.txt, the full documentation bundle is available at https://docs.ovhcloud.com/pl/llms-full.txt.
# Podpisywanie i szyfrowanie e-maili Exchange za pomocą S/MIME
## Wprowadzenie
S/MIME
zapewnia Twoim wiadomościom e-mail Exchange dwie gwarancje, wykorzystując do tego osobisty certyfikat:
- **Szyfrowanie** gwarantuje, że wiadomość może odczytać wyłącznie jej właściwy odbiorca. Jeśli wiadomość e-mail zostanie przechwycona w trakcie przesyłania lub jeśli uzyska do niej dostęp osoba nieuprawniona, jej treść pozostanie nieczytelna.
- **Podpis cyfrowy** gwarantuje tożsamość nadawcy oraz integralność wiadomości. Potwierdza, że wiadomość e-mail została wysłana przez oczekiwanego nadawcę i że jej treść nie została zmieniona w trakcie przesyłania.
Obie funkcje są od siebie niezależne: wiadomość e-mail może być podpisana, zaszyfrowana lub jednocześnie podpisana i zaszyfrowana.
S/MIME opiera się na **certyfikacie przypisanym do każdego użytkownika**, zawierającym klucz publiczny i klucz prywatny. OVHcloud nie wystawia certyfikatów S/MIME: certyfikat zamawiasz w urzędzie certyfikacji (CA), takim jak Sectigo, dla głównego adresu e-mail Twojego konta Exchange.
**Dowiedz się, jak opublikować certyfikat S/MIME oraz jak podpisywać i szyfrować wiadomości e-mail w programie Outlook, w interfejsie webmail OWA i na urządzeniach mobilnych.**
## Wymagania początkowe
- Posiadanie usługi [Hosted Exchange](https://www.ovhcloud.com/pl/emails/hosted-exchange/), [Private Exchange](https://www.ovhcloud.com/pl/emails/private-exchange/) lub [Trusted Exchange](https://www.ovhcloud.com/pl/enterprise/products/trusted-exchange/)
- Posiadanie certyfikatu S/MIME wystawionego dla **głównego adresu e-mail** Twojego konta Exchange
- Zainstalowany program Outlook dla systemu Windows, [skonfigurowany z Twoim kontem Exchange](https://docs.ovhcloud.com/pl/guides/web-cloud/email-and-collaborative-solutions/microsoft-exchange/how-to-configure-outlook-2016.md)
- Aby szyfrować wiadomości e-mail: certyfikat każdego odbiorcy, który Twój program pocztowy pobiera z globalnej listy adresów (GAL) — zobacz sekcję [Jak działa szyfrowanie](#how-encryption-works) poniżej
:::warning
**Zacznij od programu Outlook, niezależnie od tego, z jakiej aplikacji zamierzasz korzystać.** Opublikowanie certyfikatu w organizacji Exchange jest możliwe wyłącznie z programu Outlook dla systemu Windows. Dopóki tego nie zrobisz, pozostali użytkownicy Twojej organizacji nie będą mogli szyfrować wiadomości adresowanych do Ciebie ani weryfikować Twoich podpisów, a pozostałe aplikacje (OWA, iOS, Android) nie będą mogły korzystać z S/MIME.
:::
## Jak to działa
### Jak działa szyfrowanie [](#)
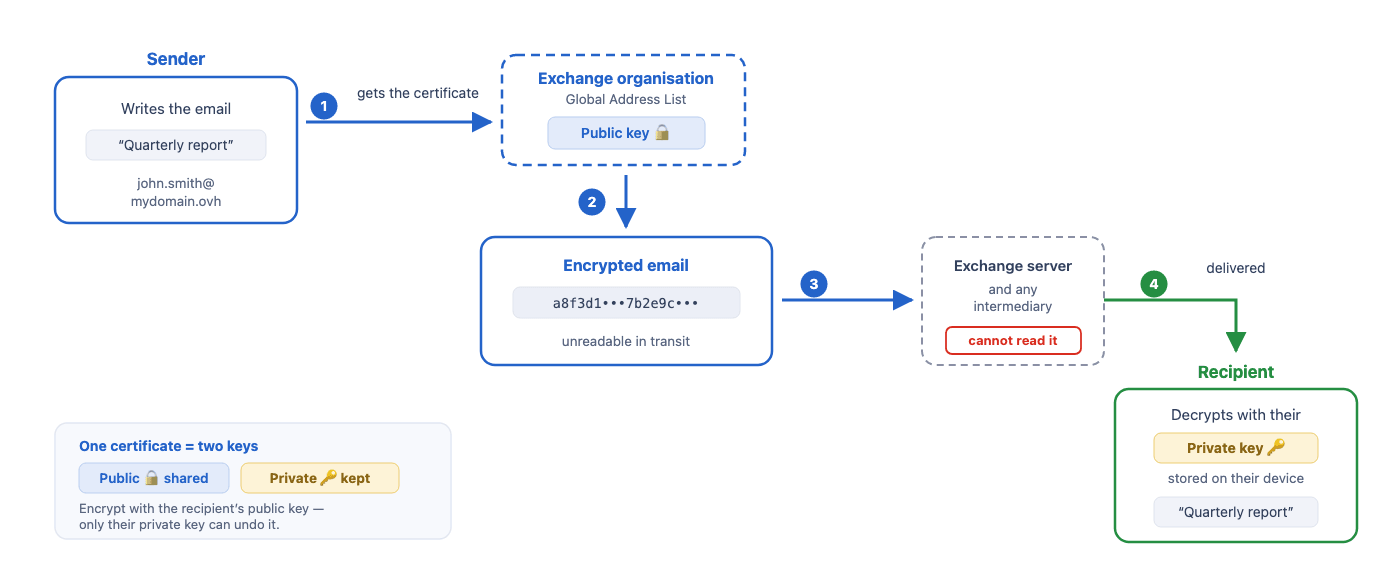
Każdy użytkownik posiada certyfikat zawierający klucz publiczny i klucz prywatny. Podczas wysyłania zaszyfrowanej wiadomości e-mail:
1. Program pocztowy pobiera certyfikat odbiorcy, a tym samym jego klucz publiczny.
2. Wiadomość jest szyfrowana tym kluczem publicznym.
3. Po zaszyfrowaniu wiadomość jest nieczytelna dla wszystkich pośredników, w tym dla serwera Exchange.
4. Tylko odbiorca może ją odszyfrować za pomocą swojego klucza prywatnego przechowywanego na swoim urządzeniu.
Dlatego, aby zaszyfrować wiadomość e-mail do danej osoby, musisz już posiadać jej certyfikat.
### Jak działa podpis
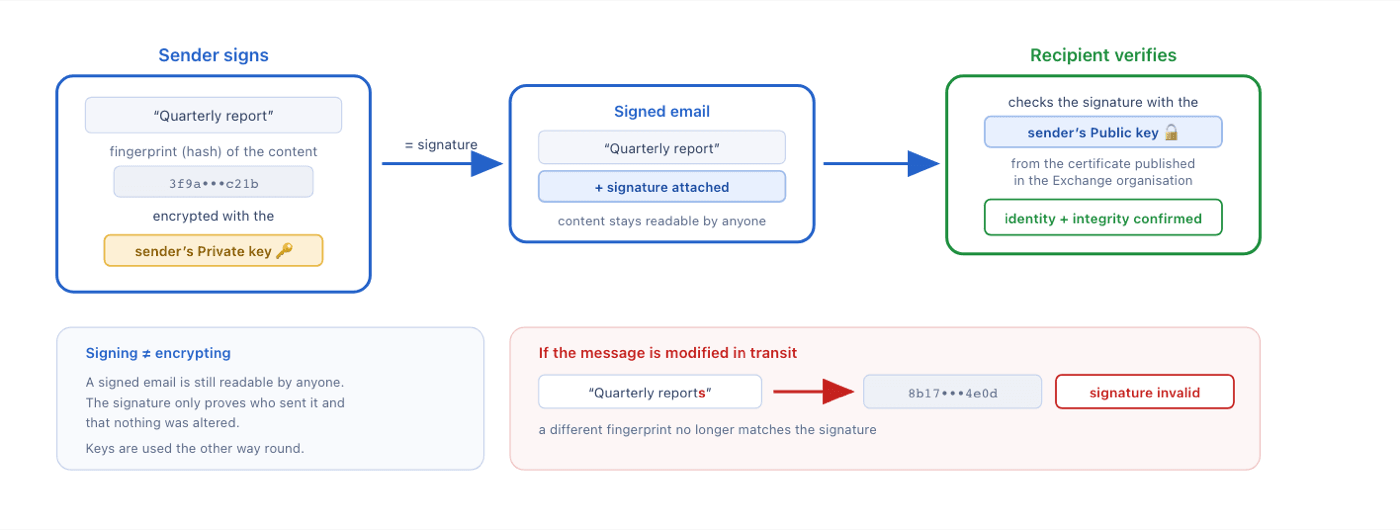
1. Program pocztowy oblicza skrót (hash) treści wiadomości e-mail.
2. Ten skrót jest szyfrowany kluczem prywatnym nadawcy: w ten sposób powstaje podpis.
3. Program pocztowy odbiorcy weryfikuje podpis za pomocą klucza publicznego nadawcy, pobranego z jego certyfikatu opublikowanego w organizacji Exchange.
Każda modyfikacja wiadomości unieważnia podpis.
## W praktyce
### Krok 1: publikowanie certyfikatu z programu Outlook [](#)
Opublikowanie certyfikatu udostępnia go w Twojej organizacji Exchange. Pozostali użytkownicy pobierają go następnie automatycznie, aby szyfrować wysyłane do Ciebie wiadomości e-mail oraz weryfikować podpis cyfrowy wiadomości, które im wysyłasz. Następnie możesz korzystać z pozostałych aplikacji pocztowych.
**Przejdź po kolei przez 4 poniższe zakładki:**
**1. Centrum zaufania**
#### Otwieranie Centrum zaufania
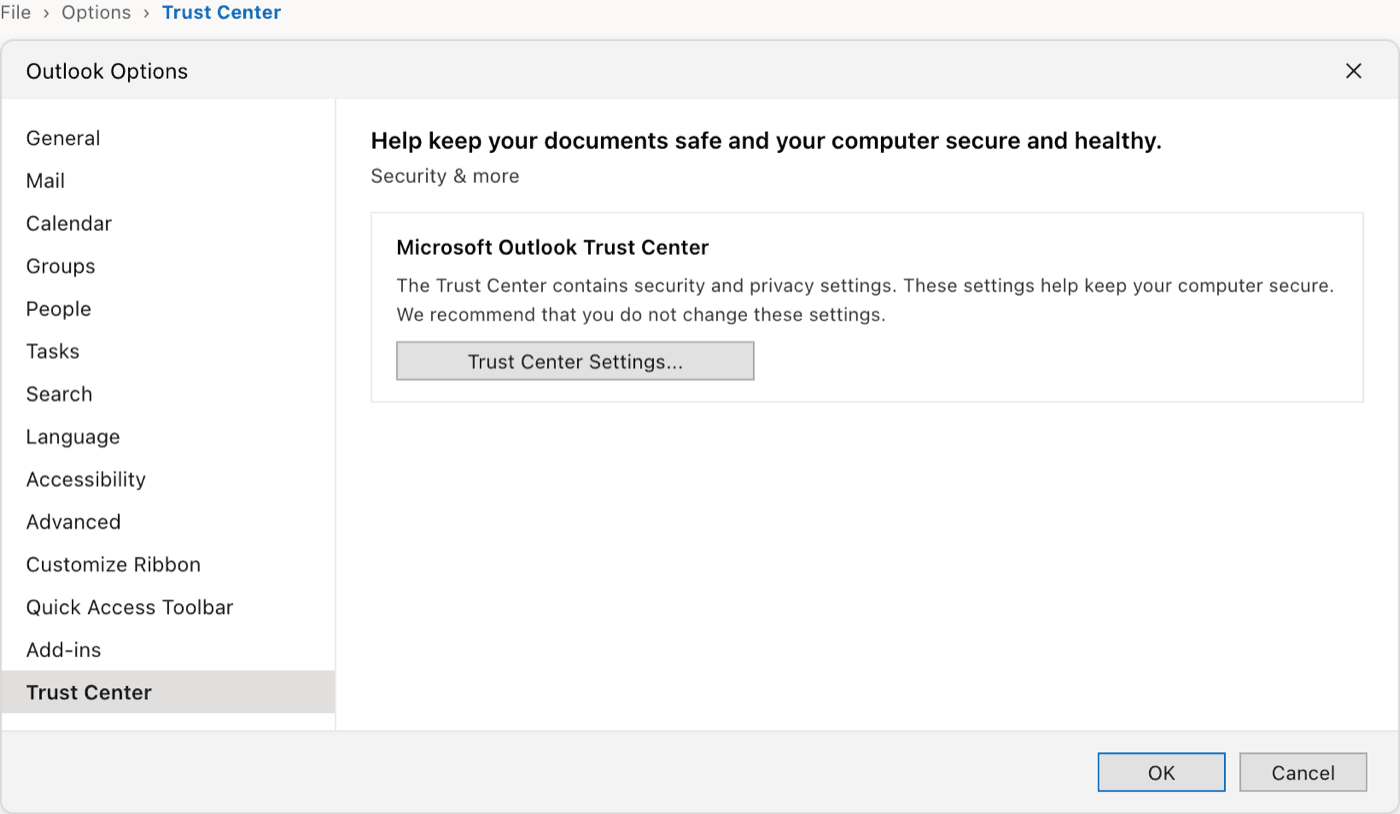
1. W programie Outlook kliknij Plik, a następnie Opcje.
2. Na liście po lewej stronie wybierz Centrum zaufania, a następnie kliknij Ustawienia Centrum zaufania....
3. Otwórz sekcję Zabezpieczenia poczty e-mail.
**2. Import certyfikatu**
#### Importowanie certyfikatu
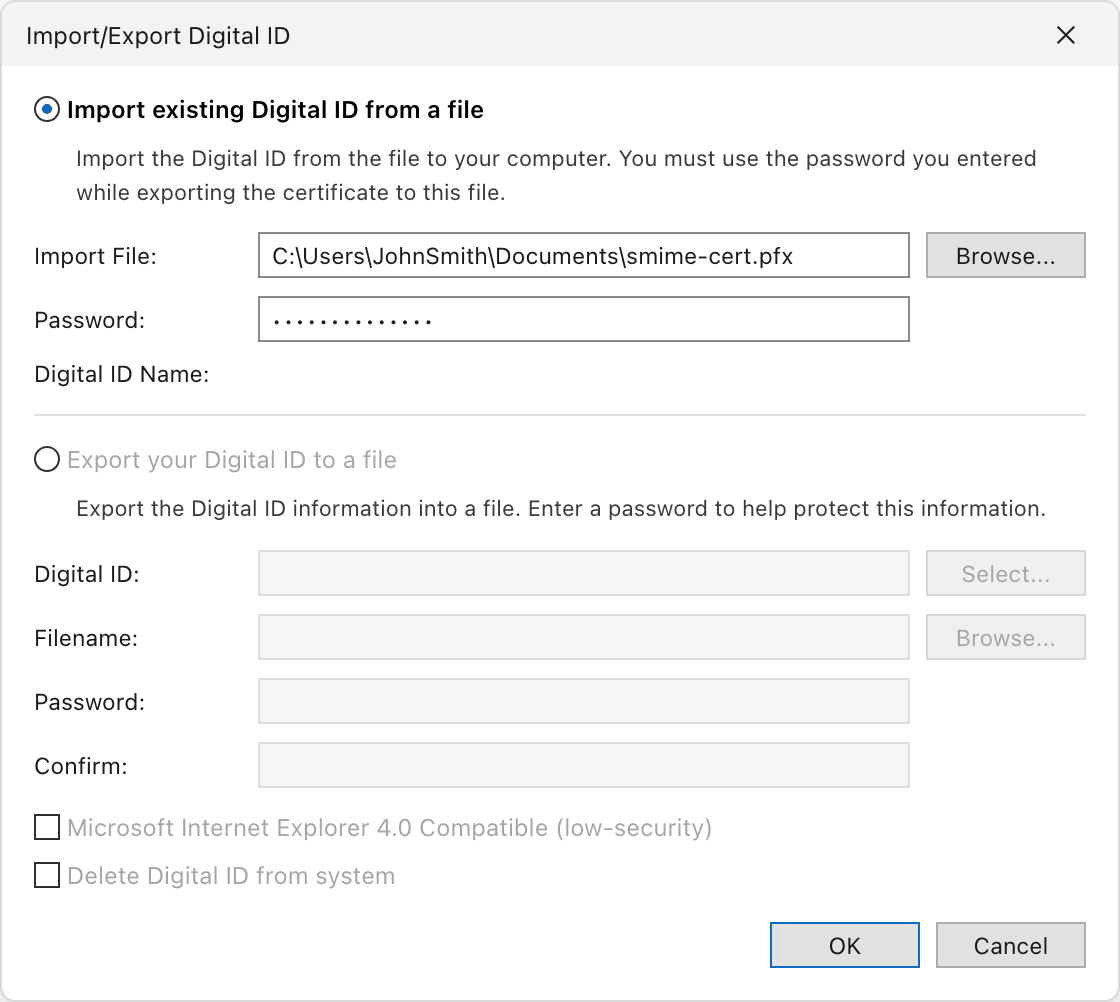
1. W obszarze **Identyfikatory cyfrowe (certyfikaty)** kliknij Importuj/Eksportuj....
2. Wybierz Importuj istniejący identyfikator cyfrowy z pliku, a następnie wskaż plik certyfikatu.
3. Wpisz hasło chroniące plik, a następnie potwierdź, klikając OK.
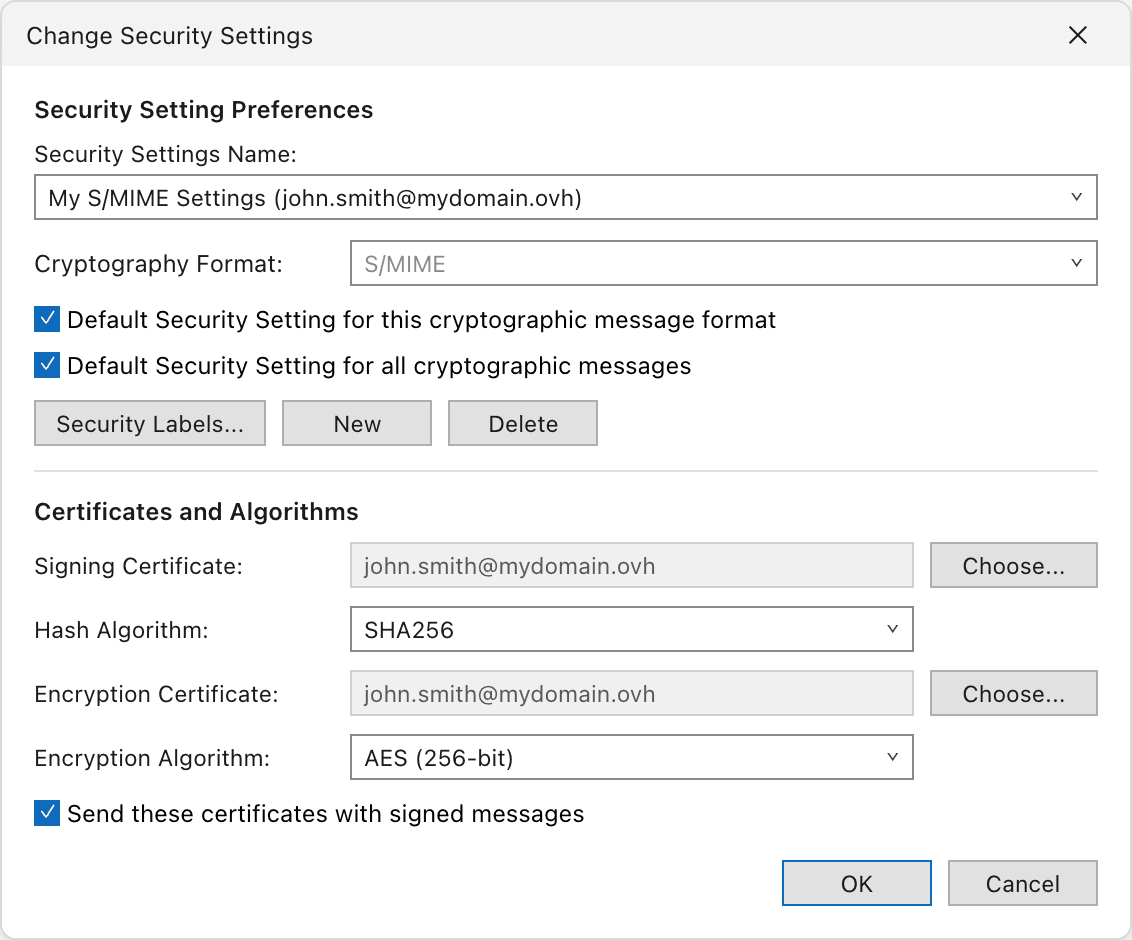
**3. Ustawienia zabezpieczeń**
#### Wybór certyfikatu i algorytmu
1. Po powrocie do sekcji Zabezpieczenia poczty e-mail kliknij Ustawienia... w obszarze **Zaszyfrowana wiadomość e-mail**.
2. Sprawdź, czy zaimportowany certyfikat jest wybrany zarówno jako **Certyfikat podpisywania**, jak i **Certyfikat szyfrowania**.
3. W polu **Algorytm wyznaczania wartości skrótu** ustaw SHA256.
4. Potwierdź, klikając OK.
:::warning
**Nie pozostawiaj algorytmu SHA1 jako algorytmu wyznaczania wartości skrótu.** SHA1 jest przestarzały w kontekście podpisów cyfrowych: wykazano dla niego kolizje, dlatego podpis obliczony za pomocą SHA1 nie gwarantuje już integralności wiadomości. Wybierz SHA256 lub silniejszy algorytm.
:::
**4. Publikacja w GAL**
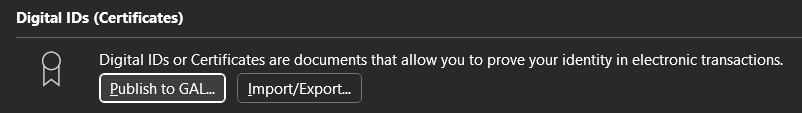
#### Publikowanie certyfikatu w organizacji
1. W obszarze **Identyfikatory cyfrowe (certyfikaty)** kliknij Publikuj w GAL....
2. Potwierdź publikację.
Twój certyfikat jest teraz opublikowany. W programie Outlook możesz podpisać i zaszyfrować wiadomość z karty `Opcje
` okna tworzenia wiadomości, za pomocą przycisków `Podpisz
` i `Szyfruj
`.
Podpisana i/lub zaszyfrowana wiadomość e-mail informuje o tym w nagłówku: po prawej stronie widoczna jest ikona kłódki (szyfrowanie) oraz ikona rozety (podpis), a wiersz **Podpisane przez** wskazuje adres, którym podpisano wiadomość.
### Krok 2: konfiguracja innych aplikacji pocztowych [](#)
**Webmail OWA**
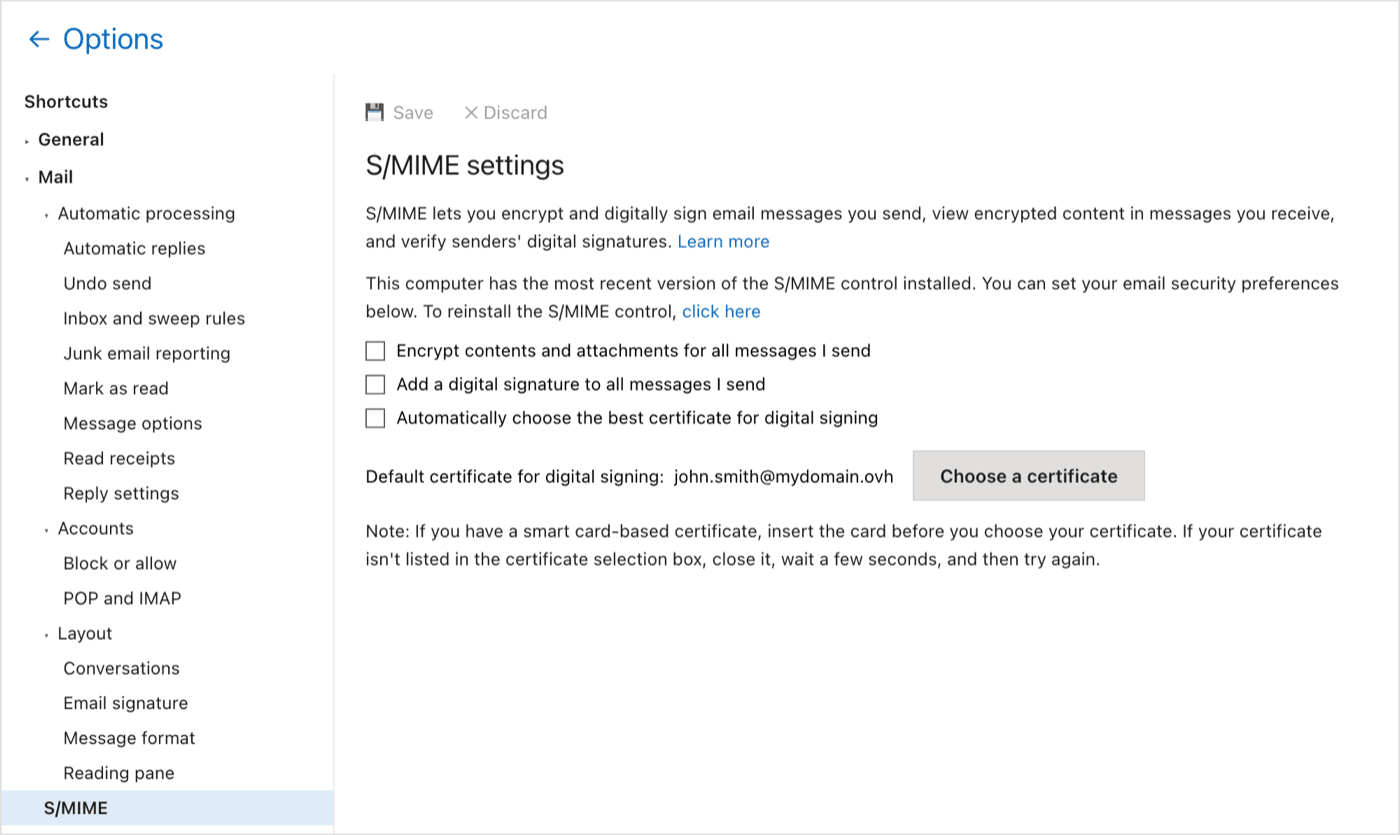
#### Gdzie znaleźć opcje S/MIME
W interfejsie webmail OWA możesz odszyfrowywać otrzymane wiadomości e-mail i weryfikować ich podpis, a także podpisywać i szyfrować wysyłane wiadomości. Ustawienia S/MIME znajdziesz w opcjach OWA, w sekcji Poczta > S/MIME. Na tej stronie możesz domyślnie szyfrować i podpisywać cyfrowo wszystkie wysyłane wiadomości oraz wybrać certyfikat używany do podpisu.
#### Instalowanie kontrolki S/MIME
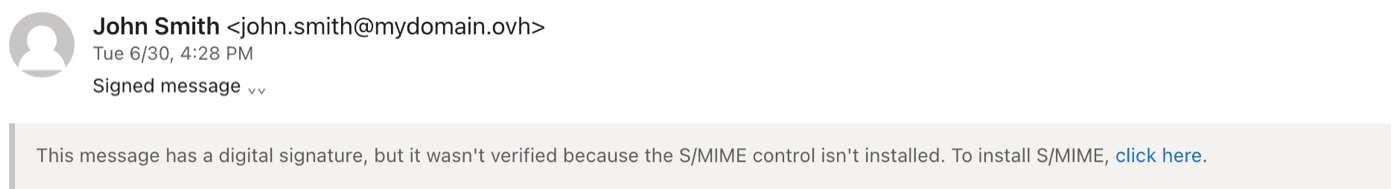
Aby odczytać zaszyfrowaną wiadomość e-mail lub zweryfikować podpis, potrzebujesz zgodnej przeglądarki z zainstalowaną i skonfigurowaną **kontrolką S/MIME**. Kontrolka ma postać rozszerzenia przeglądarki.
Jeśli kontrolki brakuje, OWA wyświetla komunikat z bezpośrednim linkiem do pobrania kontrolki.
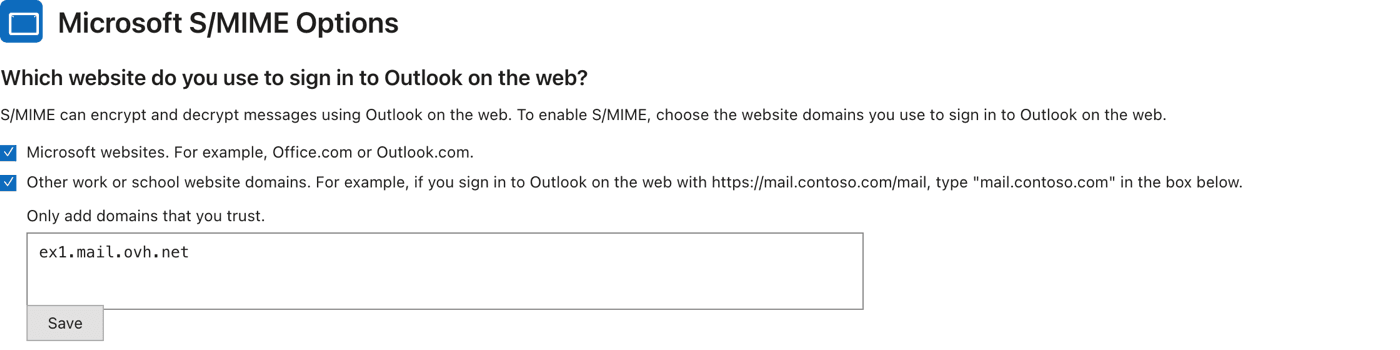
#### Dodawanie domeny interfejsu webmail
Po zainstalowaniu kontrolki otwórz jej ustawienia i dodaj domenę Twojego interfejsu webmail Exchange do zaufanych domen, a następnie zapisz zmiany.
:::warning
**Kontrolka nie działa w okienku odczytu.** Aby korzystać z funkcji S/MIME, otwórz wiadomość e-mail w osobnym oknie.
:::
**iOS**
#### Instalowanie certyfikatu
Certyfikat instaluje się na poziomie systemu, w formacie PKCS #12 (plik `.p12` lub `.pfx` zawierający zarówno certyfikat, jak i jego klucz prywatny, chroniony hasłem).
Najprostsza metoda polega na **wysłaniu certyfikatu do użytkownika w wiadomości e-mail**: użytkownik dotyka załącznika i postępuje zgodnie ze wskazówkami systemu. Wcześniej wyeksportuj certyfikat z programu Outlook (przycisk Importuj/Eksportuj... użyty w [kroku 1](#step-1)) i **zabezpiecz eksport silnym hasłem**: niezabezpieczony plik `.p12` ujawnia klucz prywatny, a tym samym wszystkie wiadomości e-mail zaszyfrowane dla Ciebie.
Otwarcie załącznika instaluje profil konfiguracji. Dokończ instalację w aplikacji Ustawienia, a następnie sprawdź certyfikat w sekcji Ustawienia > Ogólne > VPN i urządzenia zarządzane.
#### Włączanie S/MIME w aplikacji Poczta
Natywna aplikacja Poczta obsługuje S/MIME. Po zainstalowaniu certyfikatu otwórz Ustawienia > Poczta > Konta, wybierz swoje konto Exchange, a następnie Konto > Zaawansowane. Włącz S/MIME, a następnie Szyfruj domyślnie, aby szyfrować wysyłane wiadomości; opcja podpisywania znajduje się w tej samej sekcji.
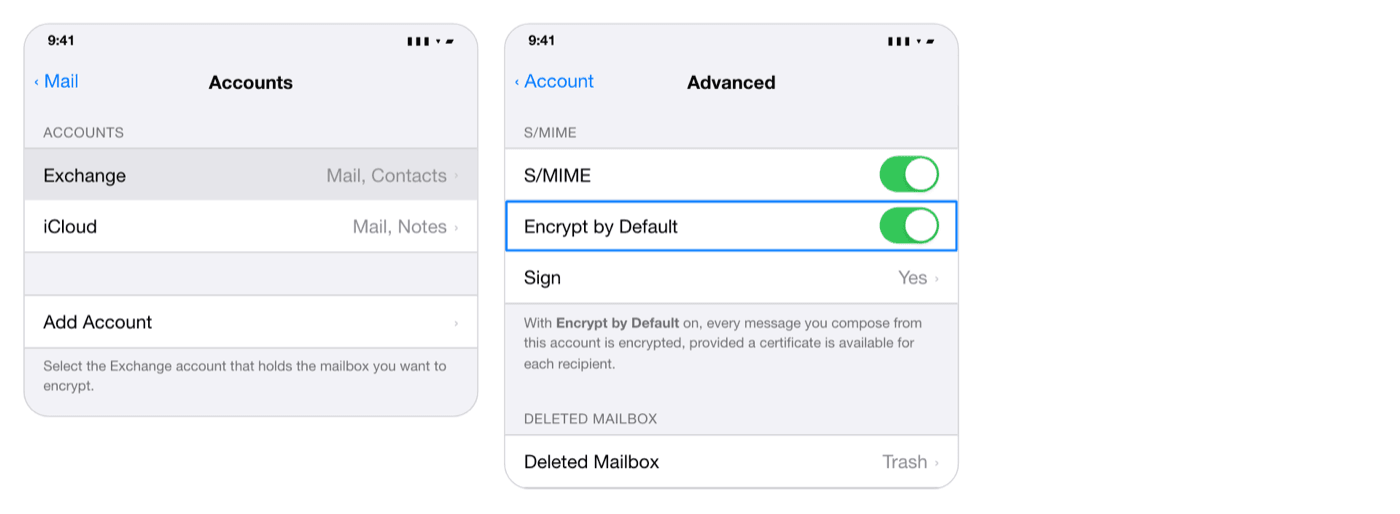Podczas tworzenia wiadomości ikona kłódki w polu adresu pokazuje stan szyfrowania i pozwala go zmienić dla tej wiadomości. Podobnie jak w programie Outlook, system iOS wyszukuje certyfikaty odbiorców na globalnej liście adresów Twojej organizacji — właśnie dlatego opublikowanie własnego certyfikatu ma znaczenie.
Szczegółowe informacje o działaniu aplikacji Poczta znajdziesz na stronie Apple "[Używanie S/MIME do wysyłania i odbierania zaszyfrowanych wiadomości w aplikacji Poczta w iOS](https://support.apple.com/pl-pl/102245)".
**Android**
Na urządzeniach z systemem Android S/MIME wymaga aplikacji pocztowej, która obsługuje go dla Exchange. Interfejs webmail OWA otworzy się w przeglądarce urządzenia, ale nie pozwoli tam podpisywać, szyfrować ani odszyfrowywać: te funkcje opierają się na kontrolce S/MIME, którą można zainstalować wyłącznie w przeglądarce na komputerze.
#### Korzystanie ze zgodnej aplikacji pocztowej
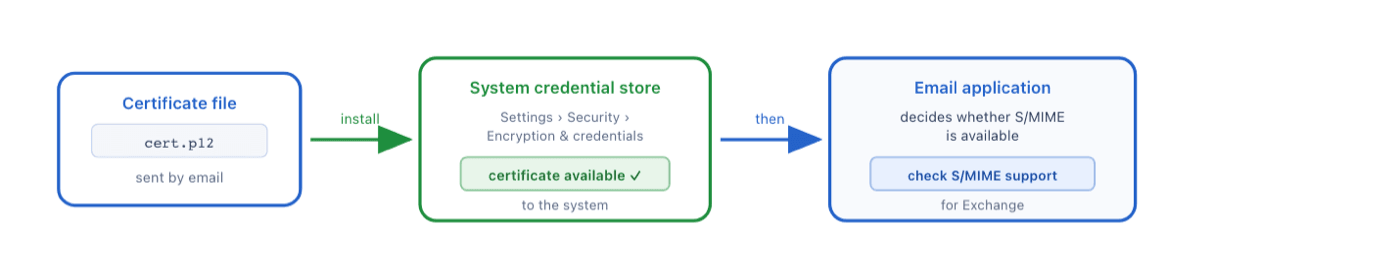
Certyfikat instaluje się na poziomie systemu, w sekcji Ustawienia > Zabezpieczenia > Szyfrowanie i dane logowania (nazwy menu różnią się w zależności od producenta i wersji systemu Android).
Certyfikat jest wtedy dostępny w całym systemie; to, czy możesz podpisywać i szyfrować, zależy od aplikacji pocztowej, dlatego wybierz taką, która wyraźnie deklaruje obsługę S/MIME dla Exchange.
:::info
Aplikacja **Gmail** obsługuje S/MIME w ramach zarządzanej organizacji Google Workspace. W przypadku skrzynki pocztowej Exchange OVHcloud skorzystaj zamiast tego ze zgodnej aplikacji innego producenta.
:::
#### Outlook dla systemu Android
Dokumentacja Microsoft dotycząca S/MIME w aplikacji Outlook mobile obejmuje **wyłącznie usługę Exchange Online**: funkcja opiera się na wirtualnej kolekcji certyfikatów skonfigurowanej w Exchange Online, a automatyczne dostarczanie certyfikatów wymaga Microsoft Intune jako dostawcy rejestracji. Te wymagania nie dotyczą skrzynek pocztowych hostowanych na platformie Exchange OVHcloud.
Pełną listę wymagań znajdziesz na stronie Microsoft "[S/MIME dla programu Outlook dla systemów iOS i Android w usłudze Exchange Online](https://learn.microsoft.com/pl-pl/exchange/clients-and-mobile-in-exchange-online/outlook-for-ios-and-android/smime-outlook-for-ios-and-android)".
## Ograniczenia
- Aby zaszyfrować wiadomość e-mail, musisz już posiadać certyfikat odbiorcy.
- Bez kopii zapasowej utrata urządzenia lub certyfikatów oznacza **utratę dostępu do zaszyfrowanych wiadomości e-mail**. Przechowuj kopię zapasową certyfikatu w bezpiecznym miejscu.
- S/MIME konfiguruje się osobno w każdej aplikacji. Na urządzeniach mobilnych aplikacja Poczta w systemie iOS obsługuje go natywnie; w systemie Android skorzystaj z aplikacji pocztowej obsługującej S/MIME dla Exchange (zobacz [krok 2](#step-2)).
- Jeśli reguła transportu modyfikuje treść wiadomości e-mail, podpisana wiadomość jest wyświetlana jako załącznik w programie Outlook odbiorcy.
## Sprawdź również [](#)
[Exchange - Konfiguracja konta e-mail w programie Outlook dla systemu Windows](https://docs.ovhcloud.com/pl/guides/web-cloud/email-and-collaborative-solutions/microsoft-exchange/how-to-configure-outlook-2016.md)
[Korzystanie z konta e-mail w interfejsie Webmail Outlook Web App (OWA)](https://docs.ovhcloud.com/pl/guides/web-cloud/email-and-collaborative-solutions/using-the-outlook-web-app-webmail/email-owa.md)
[Konfiguracja weryfikacji dwuetapowej na koncie Exchange](https://docs.ovhcloud.com/pl/guides/web-cloud/email-and-collaborative-solutions/microsoft-exchange/manage-2fa-exchange.md)
Dołącz do [grona naszych użytkowników](https://community.ovhcloud.com/).